


قد يعني الخطأ الإملائي في اسم نطاق أداة ذكاء اصطناعي أكثر من مجرد ظهور صفحة خطأ. ففي تقرير صدر في 12 نوفمبر، رصدت Island، وهي شركة متخصصة في أمن متصفحات المؤسسات، 186 نطاقًا تشبه نطاقات 27 علامة تجارية معروفة في مجال الذكاء الاصطناعي. ويمثل هذا الرقم عناوين ويب، وليس حالات إصابة مؤكدة بالفعل. وتُعيد بعض العناوين توجيه المستخدمين إلى صفحات إعلانية، بينما ترسل عناوين أخرى المستخدمين إلى مواقع ضارة.
خطأ مطبعي يقودك إلى وجهة أخرى
تُطلق Island على هذه الطريقة اسم «TypoPrompting». وتُعد ChatGPT العلامة التجارية للذكاء الاصطناعي الأكثر تقليدًا، إذ يوجد 25 نطاقًا شبيهًا بها. وتليها Claude بـ18 نطاقًا، ثم DeepSeek بـ16، وRunway بـ12. أما Perplexity وLovable وCharacter.ai، فلدى كل منها 11 نطاقًا.
ليس كل عنوان شبيه يقود إلى الوجهة نفسها. فبعضها يدرّ إيرادات إعلانية، بينما يرسل بعضها الآخر الزوار إلى وسطاء حركة المرور، الذين يقررون إلى أين يعيدون توجيههم بناءً على موقعهم أو متصفحهم أو أجهزتهم.
ثلاثة مسارات من اسم مكتوب خطأ إلى البرمجيات الخبيثة
اكتشفت Island وجود ثلاثة مسارات مخترقة مرتبطة بالعناوين المشابهة. بدأ المسار الأول من cloude[.]ai، وهو اسم نطاق مكتوب بطريقة خاطئة ويرتبط بـ Claude. وأُعيد توجيه الزوار إلى صفحة تحقق مزيفة من Cloudflare تطلب من مستخدمي Windows تنفيذ أمر PowerShell. وأنشأت هذه الصفحة شبكة تضم 211 نطاقًا، بما في ذلك نطاقات تنتحل صفة شركات لا علاقة لها بمجال الذكاء الاصطناعي.
أدى المسار الثاني إلى صفحة «فحص أمني» مزيفة تروّج لتطبيق Net Guard. ورغم إتاحته عبر Microsoft Store، اكتشفت Island أن التطبيق قادر على اختطاف المتصفحات وتشغيل نصوص برمجية تُرسل إليه عن بُعد.
اشتمل المسار الثالث على 30 إضافة للمتصفح اختطفت عمليات البحث. أُزيلت 13 إضافة منها، فيما ظلت 17 إضافة قيد الاستخدام، وبلغ عدد مستخدميها مجتمعةً 972,000 مستخدم. واستُخلص هذا العدد من قوائم متاجر الإضافات، وليس من حالات إصابة مؤكدة.
لماذا يتجاوز ClickFix وسائل الدفاع الآلية
يستخدم فحص Cloudflare المزيف أسلوب ClickFix. وكما توضح Microsoft، تقوم الحيلة على دفع الأشخاص إلى تشغيل أوامر ضارة بأنفسهم باستخدام أدوات Windows المألوفة. وقد يساعد ذلك الهجمات على تجاوز وسائل الدفاع الآلية.
استشهدت شركة أمن المتصفحات Push Security بنسبة التحويل إلى توصيل البرمجيات الخبيثة البالغة 96.3% التي أوردتها Microsoft بشأن ClickFix. ويمثل ClickFix أيضًا أكثر من نصف الهجمات التي ترصدها Push شهريًا. ولا يقيس أي من الرقمين حملة Island.
من يربح عندما تسوء الأمور أثناء التصفح؟
حتى الزيارة التي لا تنتهي بإصابة قد تدرّ المال. وربطت Island بعض عمليات إعادة التوجيه بعائدات الإعلانات والعمولات التابعة، وذلك من خلال معرّفات تتبّع مشتركة.
وجدت شركة أمن نظام أسماء النطاقات Infoblox أن أكثر من 90% من الزيارات في اختبارات النطاقات المتوقفة وصلت إلى عمليات احتيال أو برمجيات غير مرغوب فيها أو برمجيات خبيثة.
وفي تحقيق منفصل، رصدت شركة أمن سلاسل توريد البرمجيات Socket عدد 319 إضافة لاختطاف نتائج البحث، يستخدمها نحو 13.4 مليون مستخدم. وكانت هذه تحقيقات منفصلة، وليست ضحايا إضافيين لحملة TypoPrompting.
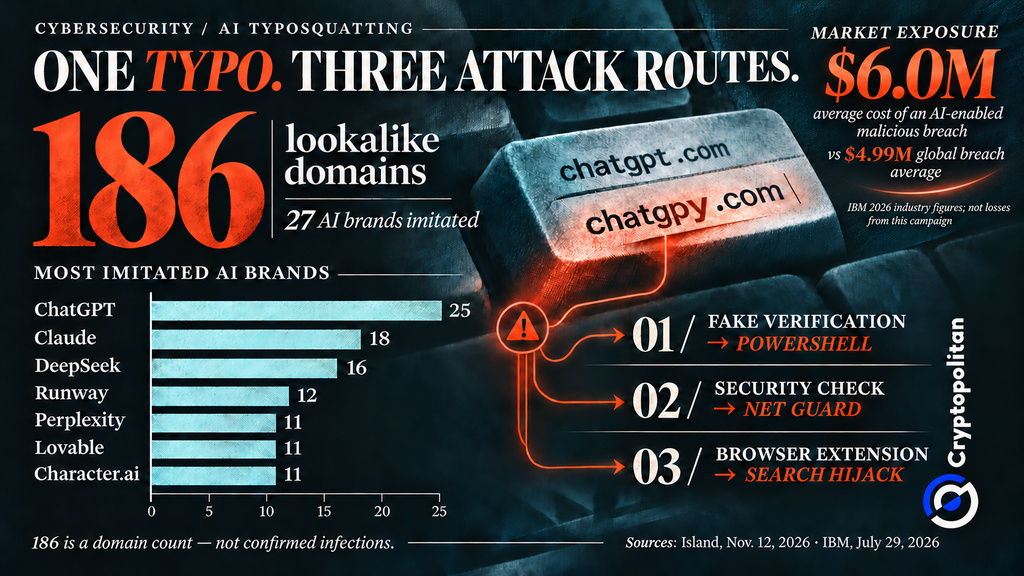 186 نطاقًا مزيفًا للذكاء الاصطناعي يستهدف مستخدمي ChatGPT وClaude بطُعم البرمجيات الخبيثة
ما تكلفة اختطاف المتصفح على الشركات؟
قد يشكل المتصفح المختطف تهديدًا أكبر بكثير للشركات من مجرد إعادة توجيه غير مرغوب فيها. فقد يتمكن المهاجمون من الوصول إلى حسابات الشركة أو أنظمتها الداخلية. ومع ذلك، لم تثبت Island وقوع أي خسائر مالية ناجمة عن هذه الحملة.
توضح نتائج أوسع في مجال الأمن السيبراني حجم المخاطر. إذ يشير تقرير Verizon لعام 2026 إلى أن اختراق الأنظمة هو النمط الأكثر شيوعًا لخرق البيانات، بنسبة 61%. كما تكشف أبحاث IBM لعام 2026 أن خروقات البيانات الخبيثة المدعومة بالذكاء الاصطناعي تكلف في المتوسط 6 ملايين دولار، وهو مبلغ أعلى من متوسط تكلفة خروقات البيانات عمومًا البالغ 4.99 مليون دولار.
لا يشمل أي من الرقمين الخسائر الناجمة عن نطاقات Island المزيفة للذكاء الاصطناعي. ومع إقبال مزيد من الشركات على أدوات الذكاء الاصطناعي، يحذر تقرير منظمة التعاون الاقتصادي والتنمية لعام 2026 من أن الأمن الرقمي يزداد أهميةً بوصفه مصدر قلق.
ما الذي يمكن للقراء فعله الآن؟
وهناك مخاطر أخرى تتجاوز مجرد كتابة عناوين المواقع الإلكترونية بشكل خاطئ. ففي حملة أخرى، أفادت Cryptopolitan سابقًا بأن أكثر من 260,000 مستخدم لمتصفح Chrome ثبّتوا ما لا يقل عن 30 إضافة ضارة تتنكر في هيئة أدوات مساعدة للذكاء الاصطناعي. وفي كلتا الحالتين، تُظهر الهجمات كيف يستغل المهاجمون ثقة الناس بعلامات الذكاء الاصطناعي المألوفة. ويمكن للاحتياطات نفسها أن تساعد المستخدمين على تجنب هذه الفخاخ: أضف مواقع الذكاء الاصطناعي الرسمية إلى الإشارات المرجعية، ولا تشغّل مطلقًا أوامر الطرفية التي تطلبها صفحة ويب، وتحقق بانتظام من إضافات المتصفح المثبتة. فعّل المصادقة الثنائية لمزيد من الحماية. وينبغي للشركات أيضًا تقييد الإضافات غير المصرح بها.
لا تكتفِ بقراءة أخبار العملات المشفرة. افهمها. اشترك في نشرتنا الإخبارية، فهي مجانية.