فتحتَ «الموقع الرسمي» الذي تستخدمه عادةً، وفجأة ظهرت نافذة تطلب منك تفويضًا، ولا يمكنك المتابعة إلا بعد التوقيع—هل توقّع أم تغادر أولًا؟
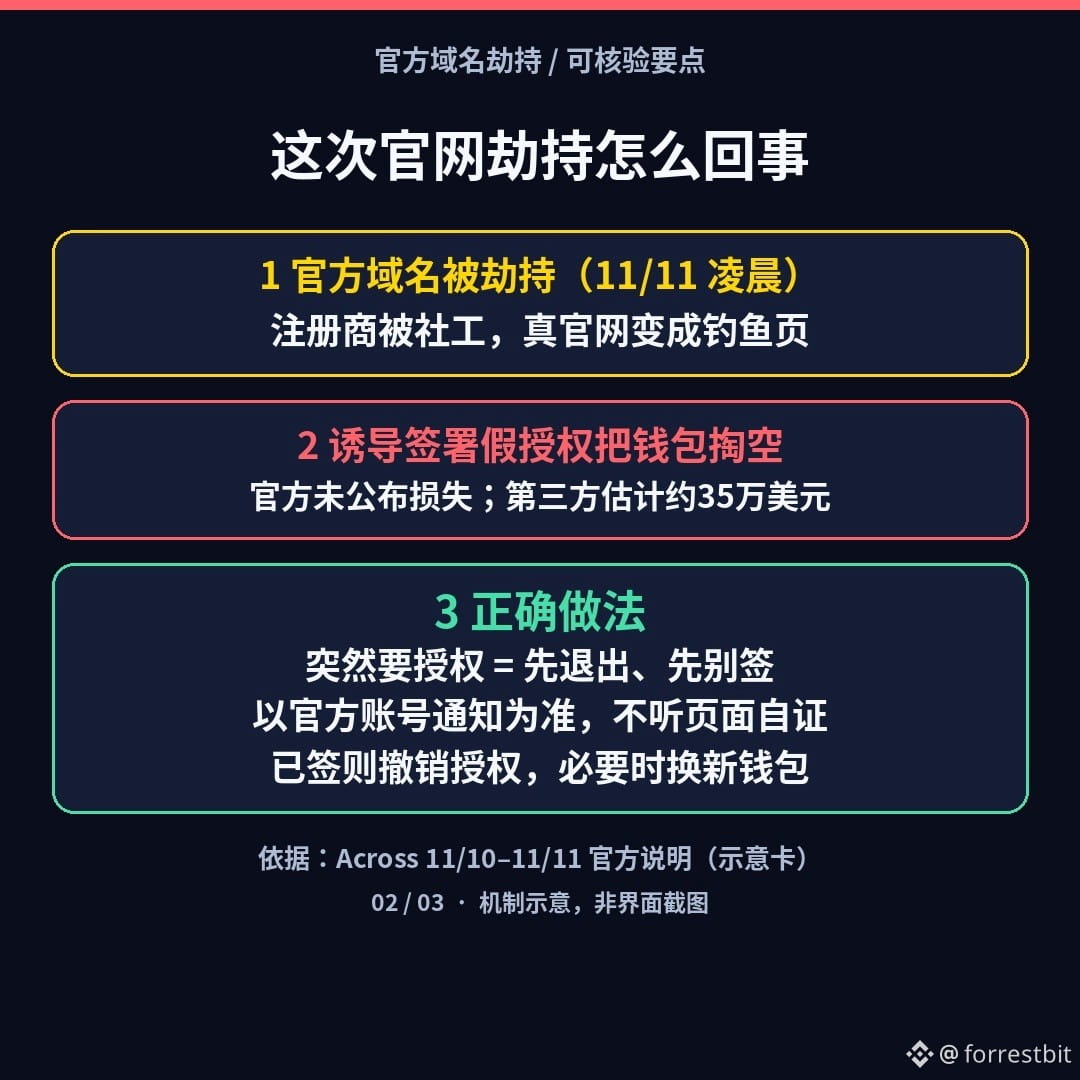
الأمر ليس مجرد موقع مزيّف. فجر 11 نوفمبر بتوقيت بكين، تعرّض النطاق الرسمي لبروتوكول Across للربط بين السلاسل، across.to، للاختطاف. وتمكّن المهاجمون من السيطرة على النطاق الحقيقي عبر الهندسة الاجتماعية ضد مسجّل النطاقات Namecheap، ثم حوّلوا الموقع الرسمي إلى صفحة تصيّد تحث المستخدمين على توقيع تفويض زائف للرموز. وقالت الجهة الرسمية إنها تلقت تنبيهًا وبدأت إيقاف الموقع خلال نحو 15 دقيقة؛ كما وضع فريق الاستجابة الأمنية SEAL911 تحذيرًا من التصيّد في المحافظ الرئيسية، ثم أزالت Cloudflare سجلات DNS. لم تعلن Across رسميًا إجمالي الخسائر أو عدد المتضررين؛ وقدّرت منصة الأمن التابعة لجهة خارجية GoPlus خسائر المستخدمين بنحو 350 ألف دولار. وفي صباح 11 نوفمبر بتوقيت بكين، أعلنت Across استعادة النطاق وعودة النظام إلى العمل، وقالت إن المستخدمين المتضررين سيحصلون على تعويض، وإن المراجعة الكاملة للحادث ستُنشر لاحقًا.
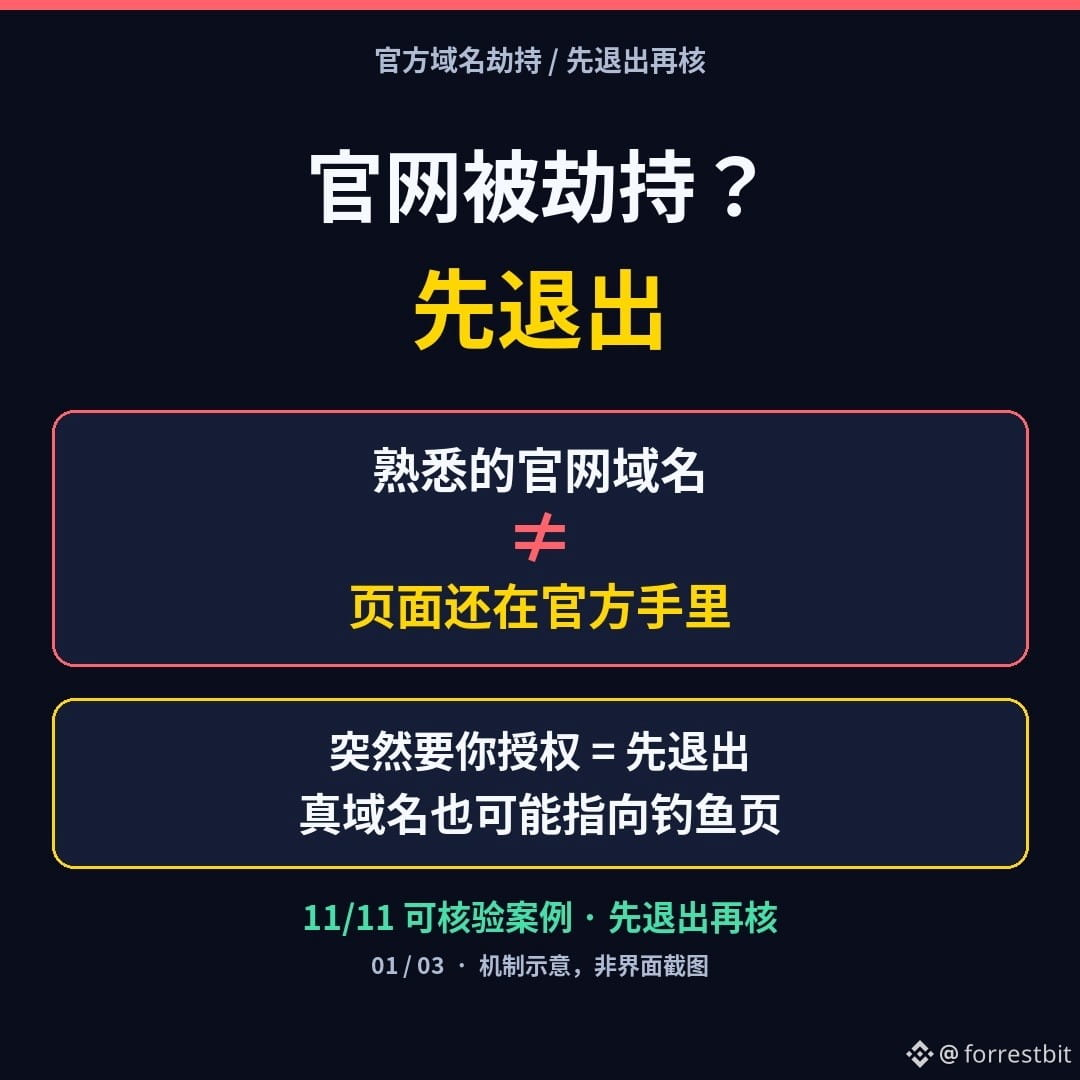
تذكّر علامات الخطر: ① أن يطلب منك «الموقع الرسمي» الذي تعرفه فجأة تفويضًا أو توقيعًا ② أن تُظهر المحفظة أو المتصفح تحذيرًا من التصيّد ③ أن يطلب منك الحساب الرسمي عدم زيارة الموقع أو التوقيع مؤقتًا. خلاصة الآلية: تطابق اسم النطاق تمامًا لا يعني أن الصفحة ما زالت تحت سيطرة الجهة الرسمية—فبعد استهداف مسجّل النطاقات بالهندسة الاجتماعية، يمكن حتى للموقع الرسمي الحقيقي أن يوجّهك إلى صفحة تصيّد.
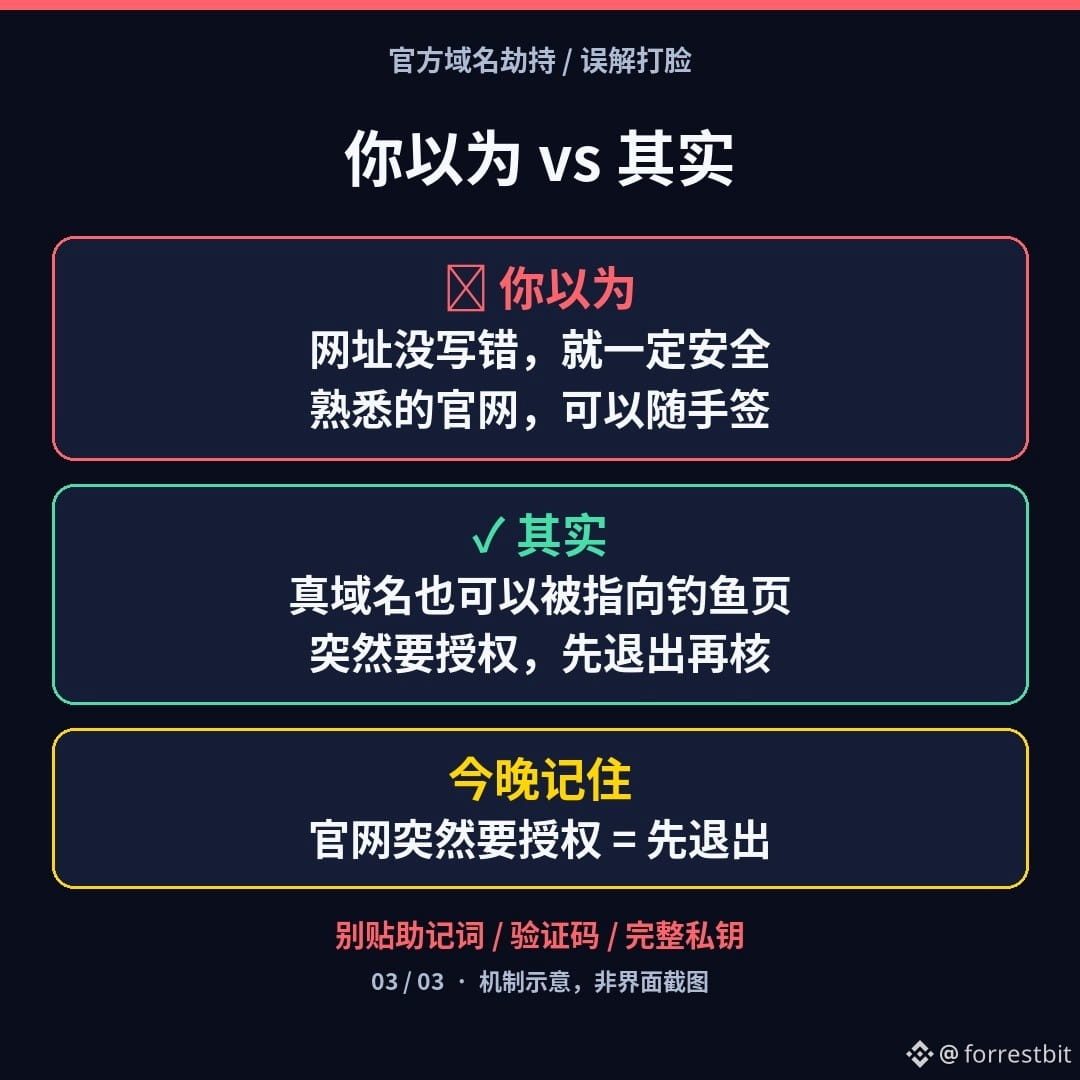
هل تظن أن «عنوان الموقع صحيح، إذن هو آمن بالتأكيد»؟ في الحقيقة، ما عُدّل هذه المرة هو النطاق الرسمي نفسه. إليك ثلاث خطوات لهذا المساء:
1)إذا طلبت الصفحة فجأة تفويضًا أو توقيعًا، فاخرج منها أولًا ولا توقّع
2)اعتمد على الحسابات الرسمية التي تتابعها عادةً أو الإشعارات داخل التطبيق، ولا تصدّق الصفحة حين تقول عن نفسها «هذا هو الموقع الرسمي»
3)إذا كنت قد وقّعت بالفعل: ألغِ التفويضات غير المعتادة من محفظتك؛ وإذا بدا أن هناك خطبًا ما، فأنشئ محفظة جديدة على جهاز نظيف وانقل أصولك إليها
هذا ليس اختراقًا جديدًا لـ Binance، ولا دعوة إلى تثبيت أي «حزمة إصلاح رسمية». قد تتعرض المواقع الرسمية لأي مشروع لمخاطر مماثلة.
أيهما تخشاه أكثر: A أن تفتح موقعًا رسميًا مألوفًا فيطلب منك تفويضًا، أم B أن توقّع بلا تفكير لمجرد أن «النطاق حقيقي»؟ اختر أحدهما في التعليقات (لا تنشر عبارة الاسترداد أو رمز التحقق).
(محتوى توعوي، ولا يشكّل نصيحة استثمارية. لا أتداول ولا أروّج لصفقات. نُقلت المعلومات عن بيانات Across الرسمية بين 11/10 و11/11، وعن تقارير منشورة من The Block وCointelegraph وغيرهما؛ تقدير الخسائر بنحو 350 ألف دولار صادر عن GoPlus، ويُعتد بالمراجعة الرسمية اللاحقة. أُنتج هذا المحتوى بمساعدة الذكاء الاصطناعي، ثم روجع ونُقّح بشريًا.)
$BNB $BTC
#加密安全 #防诈骗 #توعية Web3
الأمر ليس مجرد موقع مزيّف. فجر 11 نوفمبر بتوقيت بكين، تعرّض النطاق الرسمي لبروتوكول Across للربط بين السلاسل، across.to، للاختطاف. وتمكّن المهاجمون من السيطرة على النطاق الحقيقي عبر الهندسة الاجتماعية ضد مسجّل النطاقات Namecheap، ثم حوّلوا الموقع الرسمي إلى صفحة تصيّد تحث المستخدمين على توقيع تفويض زائف للرموز. وقالت الجهة الرسمية إنها تلقت تنبيهًا وبدأت إيقاف الموقع خلال نحو 15 دقيقة؛ كما وضع فريق الاستجابة الأمنية SEAL911 تحذيرًا من التصيّد في المحافظ الرئيسية، ثم أزالت Cloudflare سجلات DNS. لم تعلن Across رسميًا إجمالي الخسائر أو عدد المتضررين؛ وقدّرت منصة الأمن التابعة لجهة خارجية GoPlus خسائر المستخدمين بنحو 350 ألف دولار. وفي صباح 11 نوفمبر بتوقيت بكين، أعلنت Across استعادة النطاق وعودة النظام إلى العمل، وقالت إن المستخدمين المتضررين سيحصلون على تعويض، وإن المراجعة الكاملة للحادث ستُنشر لاحقًا.
تذكّر علامات الخطر: ① أن يطلب منك «الموقع الرسمي» الذي تعرفه فجأة تفويضًا أو توقيعًا ② أن تُظهر المحفظة أو المتصفح تحذيرًا من التصيّد ③ أن يطلب منك الحساب الرسمي عدم زيارة الموقع أو التوقيع مؤقتًا. خلاصة الآلية: تطابق اسم النطاق تمامًا لا يعني أن الصفحة ما زالت تحت سيطرة الجهة الرسمية—فبعد استهداف مسجّل النطاقات بالهندسة الاجتماعية، يمكن حتى للموقع الرسمي الحقيقي أن يوجّهك إلى صفحة تصيّد.
هل تظن أن «عنوان الموقع صحيح، إذن هو آمن بالتأكيد»؟ في الحقيقة، ما عُدّل هذه المرة هو النطاق الرسمي نفسه. إليك ثلاث خطوات لهذا المساء:
1)إذا طلبت الصفحة فجأة تفويضًا أو توقيعًا، فاخرج منها أولًا ولا توقّع
2)اعتمد على الحسابات الرسمية التي تتابعها عادةً أو الإشعارات داخل التطبيق، ولا تصدّق الصفحة حين تقول عن نفسها «هذا هو الموقع الرسمي»
3)إذا كنت قد وقّعت بالفعل: ألغِ التفويضات غير المعتادة من محفظتك؛ وإذا بدا أن هناك خطبًا ما، فأنشئ محفظة جديدة على جهاز نظيف وانقل أصولك إليها
هذا ليس اختراقًا جديدًا لـ Binance، ولا دعوة إلى تثبيت أي «حزمة إصلاح رسمية». قد تتعرض المواقع الرسمية لأي مشروع لمخاطر مماثلة.
أيهما تخشاه أكثر: A أن تفتح موقعًا رسميًا مألوفًا فيطلب منك تفويضًا، أم B أن توقّع بلا تفكير لمجرد أن «النطاق حقيقي»؟ اختر أحدهما في التعليقات (لا تنشر عبارة الاسترداد أو رمز التحقق).
(محتوى توعوي، ولا يشكّل نصيحة استثمارية. لا أتداول ولا أروّج لصفقات. نُقلت المعلومات عن بيانات Across الرسمية بين 11/10 و11/11، وعن تقارير منشورة من The Block وCointelegraph وغيرهما؛ تقدير الخسائر بنحو 350 ألف دولار صادر عن GoPlus، ويُعتد بالمراجعة الرسمية اللاحقة. أُنتج هذا المحتوى بمساعدة الذكاء الاصطناعي، ثم روجع ونُقّح بشريًا.)
$BNB $BTC
#加密安全 #防诈骗 #توعية Web3