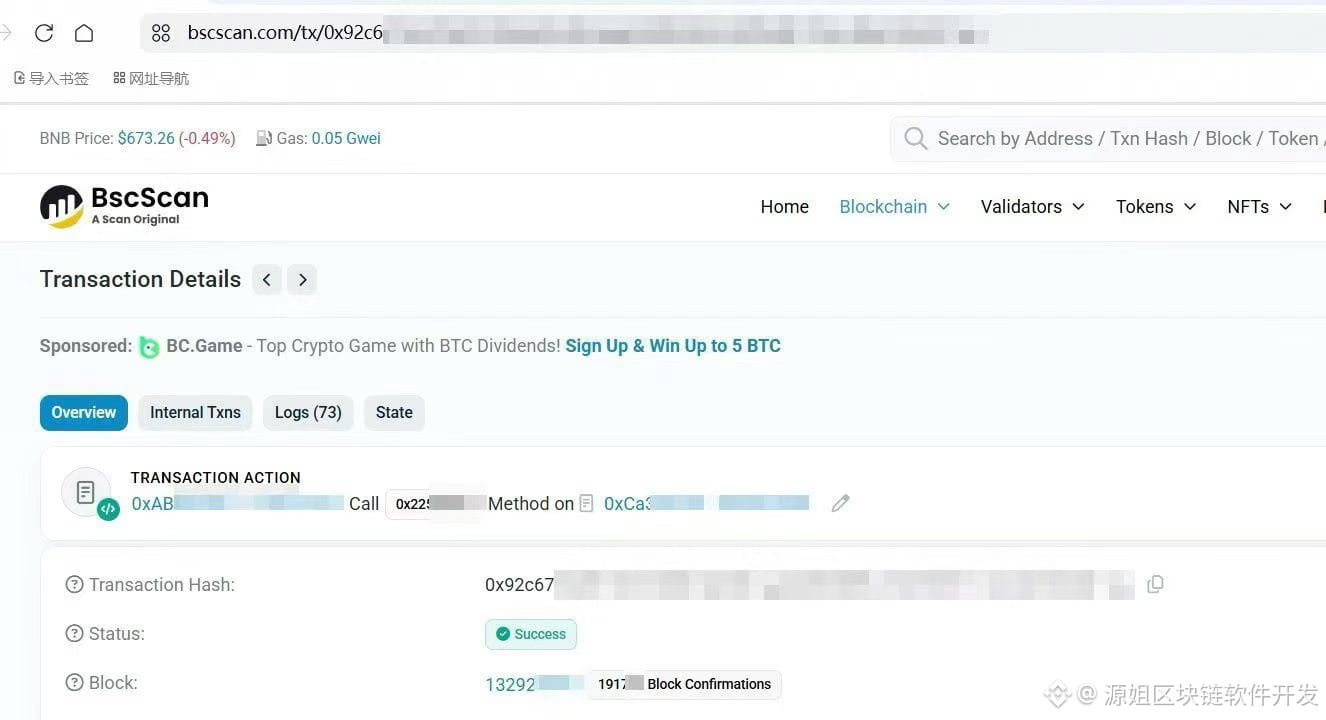
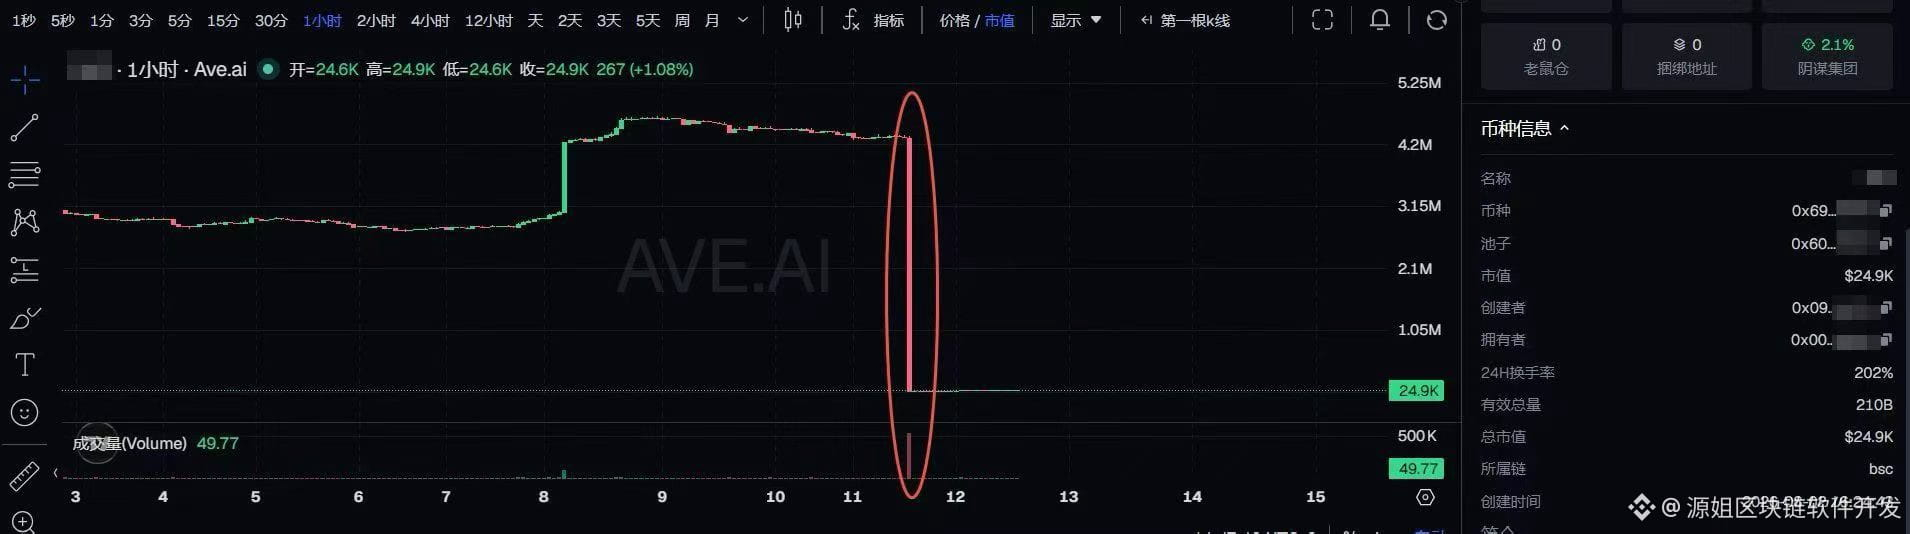
客户底池瞬间被掏空哭着找我查真凶,我扒开链上数据一看倒吸一口凉气,这根本不是什么黑客攻击,而是……
这纯粹是项目方自己留的恶意后门,把散户当猪杀!
代币合约里偷偷调用未开源的 feeVault 恶意代码,利用典型的 uint256 下溢漏洞凭空刷出天量代币余额,反手直接砸穿底池套现。
凡是底层外部调用没开源的代码,一律按 Rug Pull 处理,这种“内鬼”作案连个转账记录都不留。
别拿野鸡代码去赌人性,来深圳找老兵,百人团队帮你把代码深度审计和底层风控彻底焊死,自己坐庄抽水才是硬道理!直接DM。
这纯粹是项目方自己留的恶意后门,把散户当猪杀!
代币合约里偷偷调用未开源的 feeVault 恶意代码,利用典型的 uint256 下溢漏洞凭空刷出天量代币余额,反手直接砸穿底池套现。
凡是底层外部调用没开源的代码,一律按 Rug Pull 处理,这种“内鬼”作案连个转账记录都不留。
别拿野鸡代码去赌人性,来深圳找老兵,百人团队帮你把代码深度审计和底层风控彻底焊死,自己坐庄抽水才是硬道理!直接DM。