3.5万个应用裸奔,这安全课补得有点贵。
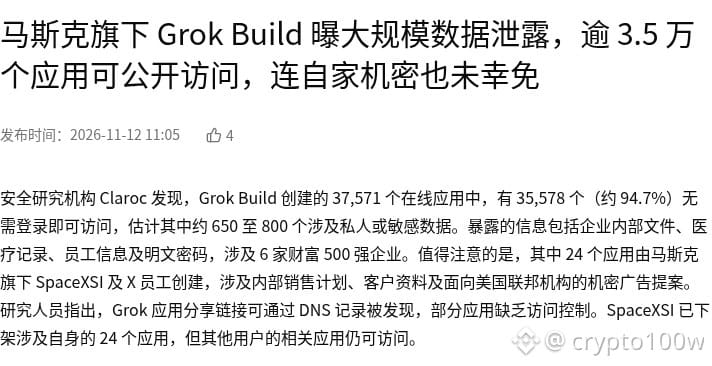
安全研究机构 Claroc 披露,Grok Build 生成的 37,571 个线上应用中,35,578 个(约 94.7%)无需登录即可直接访问,估计 650 至 800 个暴露了私人或敏感数据,连 xAI 自身密钥也未幸免。问题核心不在能力,而在应用默认无鉴权、密钥与配置裸奔。
对加密市场,这是一次针对叙事的安全预警:应用大规模落地的同时,权限与数据边界被忽略,短线偏利空概念情绪;但对数据安全、隐私与验证类赛道反向构成需求支撑,整体呈多空分歧。Grok Build 本身不涉代币,敞口主要经 $TAO、$FET 等代理与算力代币的情绪联动体现。
观察一:后续是否出现真实资金外流与项目方自查回应。观察二:若同类应用持续曝出无鉴权问题,赛道估值将更多承压于信任成本,而非故事本身。
你更在意资金流向,还是项目方的自查回应?
来源:吴说
配图1:Grok Build 逾3.5万个应用无鉴权可公开访问,应用安全再敲警钟 · 来源页面截图
图片来源:https://www.wublock123.com/news/grok-build-data-breach-35k-apps-exposed-sensitive-secrets-71798
安全研究机构 Claroc 披露,Grok Build 生成的 37,571 个线上应用中,35,578 个(约 94.7%)无需登录即可直接访问,估计 650 至 800 个暴露了私人或敏感数据,连 xAI 自身密钥也未幸免。问题核心不在能力,而在应用默认无鉴权、密钥与配置裸奔。
对加密市场,这是一次针对叙事的安全预警:应用大规模落地的同时,权限与数据边界被忽略,短线偏利空概念情绪;但对数据安全、隐私与验证类赛道反向构成需求支撑,整体呈多空分歧。Grok Build 本身不涉代币,敞口主要经 $TAO、$FET 等代理与算力代币的情绪联动体现。
观察一:后续是否出现真实资金外流与项目方自查回应。观察二:若同类应用持续曝出无鉴权问题,赛道估值将更多承压于信任成本,而非故事本身。
你更在意资金流向,还是项目方的自查回应?
来源:吴说
配图1:Grok Build 逾3.5万个应用无鉴权可公开访问,应用安全再敲警钟 · 来源页面截图
图片来源:https://www.wublock123.com/news/grok-build-data-breach-35k-apps-exposed-sensitive-secrets-71798