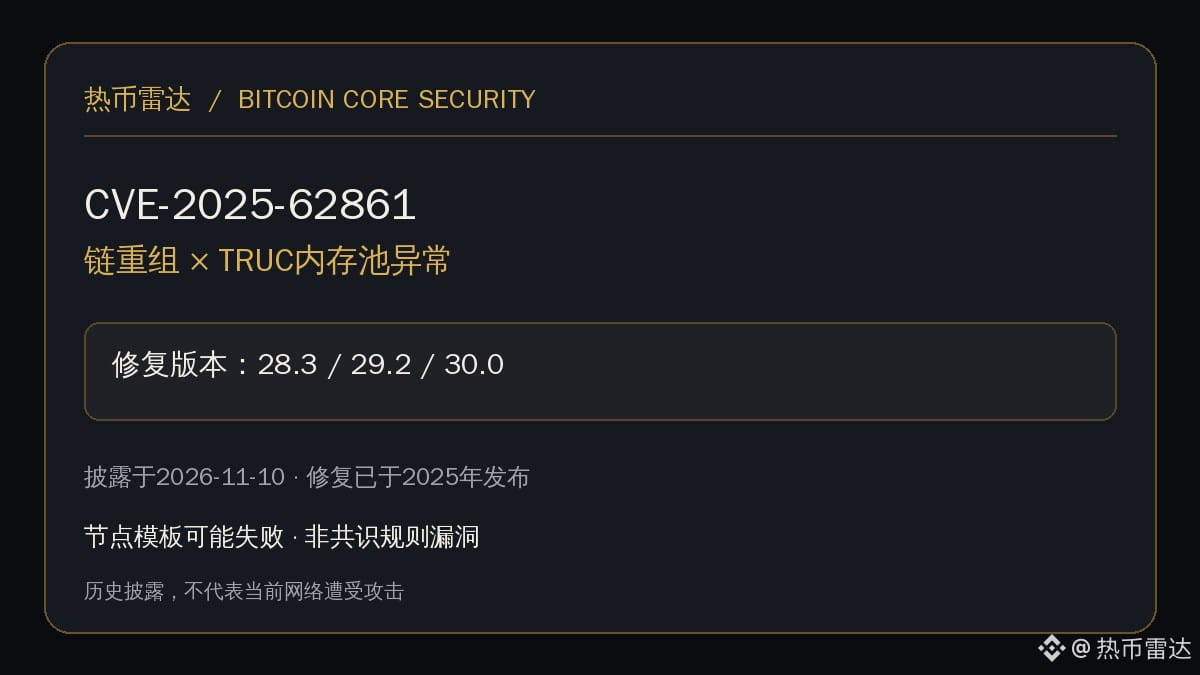
كشفت Bitcoin Core أمس عن الثغرة عالية الخطورة CVE-2025-62861، التي أُصلحت في عام 2025، وليست هجومًا حديثًا مكتشفًا في البرية. قد تتسبب الإصدارات المتأثرة 28.0–28.2 و29.0–29.1 في عدم اتساق مجمع المعاملات (mempool) أثناء إعادة تنظيم السلسلة، بسبب منطق «إقصاء المعاملة الشقيقة» في معاملات TRUC، ما قد يؤدي إلى فشل إنشاء قوالب الكتل.
أُدرج الإصلاح في الإصدارات 28.3 و29.2 و30.0. تتعلق المشكلة بمعالجة مجمع المعاملات في العقدة، وليست خللًا في قواعد الإجماع؛ وينبغي لمشغلي العقد الذين ما زالوا يستخدمون إصدارات قديمة التحقق من الإصدار والانتقال إلى إصدار مدعوم يتضمن الإصلاح.
لا توجد عمولات ترويجية؛ وتُقيَّم مكافآت المحتوى حصريًا وفق الشروط الرسمية لمنصة Write to Earn، ولا يُضمن الفوز بها.
المصدر: الإفصاح الرسمي من Bitcoin Core https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62861/
#BTC
أُدرج الإصلاح في الإصدارات 28.3 و29.2 و30.0. تتعلق المشكلة بمعالجة مجمع المعاملات في العقدة، وليست خللًا في قواعد الإجماع؛ وينبغي لمشغلي العقد الذين ما زالوا يستخدمون إصدارات قديمة التحقق من الإصدار والانتقال إلى إصدار مدعوم يتضمن الإصلاح.
لا توجد عمولات ترويجية؛ وتُقيَّم مكافآت المحتوى حصريًا وفق الشروط الرسمية لمنصة Write to Earn، ولا يُضمن الفوز بها.
المصدر: الإفصاح الرسمي من Bitcoin Core https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62861/
#BTC