«حدّث النظام وستُحل المشكلة» — هذه المرة، ليس بالضرورة.
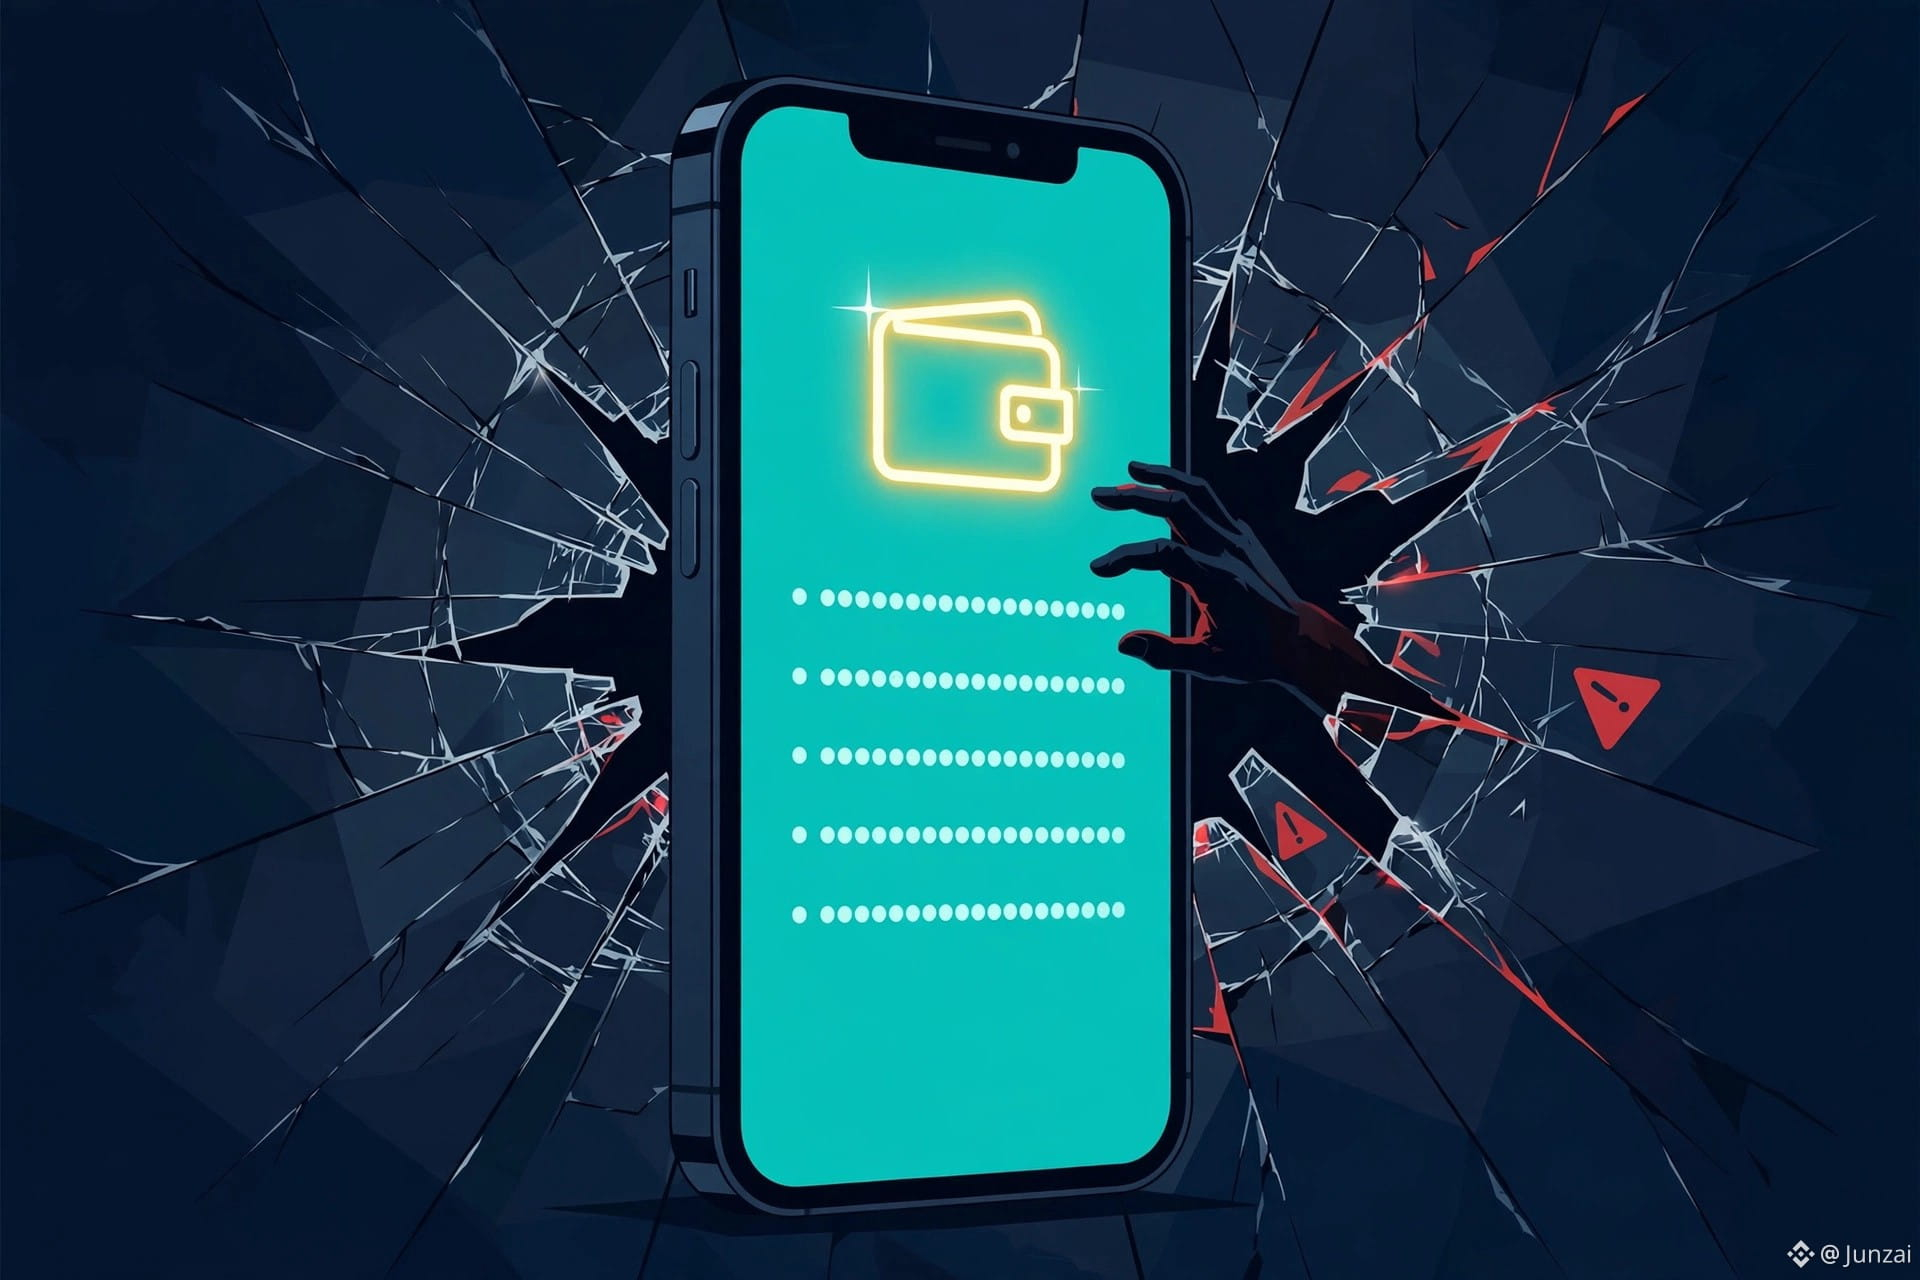
في 8 نوفمبر، كشف الباحث forcequitOS عن ثغرة worse_query تتيح الهروب من العزل في iOS.
في iOS 26.0 إلى 26.7.2، وكذلك 27.2، يمكن لتطبيق الوصول إلى مجلدات بيانات تطبيقات أخرى.
وشدّد الباحث بنفسه على أنها ليست جيلبريك، ولن تكون جيلبريك أبدًا.
أصدرت منصة باينانس ($BNB ) تحذيرًا في 10 نوفمبر: الإصدارات 26.7.1 و27.0.1 و27.2 معنية.
إذا كانت العبارة الاستذكارية للمحفظة أو المفتاح الخاص محفوظين كنص صريح على الهاتف، فيمكن لتطبيق خبيث تثبيته وقراءتهما.
لكن لنكن واضحين: الثغرة لا تسرق أموالك من تلقاء نفسها.
لا بد أن تثبّت أولًا تطبيقًا من مصدر غير موثوق حتى تتمكن من استغلالها.
كما أنها لا تستطيع قراءة سوى البيانات المحفوظة كنص صريح.
النقطة الأهم تأتي لاحقًا: أصدرت آبل الإصدارين 27.2.1 و26.7.3 في 9 نوفمبر.
لكن ملاحظات الأمان لكلا الإصدارين لم تذكر worse_query.
لم تؤكد آبل ما إذا كانت الثغرة قد أُصلحت.
وقد استغلّها أحدهم بالفعل لإنشاء مدير ملفات باسم WQ Files، ونشره في 9 نوفمبر — لذا لم تعد هذه مجرد إثبات للمفهوم على الورق.
هناك ثلاثة أشياء يمكنك فعلها اليوم:
احذف كل ملفات IPA المثبّتة عبر التحميل الجانبي أو التوقيع اليدوي.
حدّث iOS وجميع التطبيقات إلى أحدث إصدار رسمي.
إذا كنت تشك في أنك وقعت ضحية، فاستخدم جهازًا نظيفًا لإنشاء محفظة جديدة وانقل أموالك إليها، ثم أعد ضبط جلسات تسجيل الدخول.
حتى الآن، لم تُبلّغ باينانس ولا الباحث عن أي حالة خسارة أموال بسبب هذه الثغرة.
عدم خسارة الأموال حتى الآن محض حظ، وليس دليلًا على الأمان.
#ثغرة_iOS
في 8 نوفمبر، كشف الباحث forcequitOS عن ثغرة worse_query تتيح الهروب من العزل في iOS.
في iOS 26.0 إلى 26.7.2، وكذلك 27.2، يمكن لتطبيق الوصول إلى مجلدات بيانات تطبيقات أخرى.
وشدّد الباحث بنفسه على أنها ليست جيلبريك، ولن تكون جيلبريك أبدًا.
أصدرت منصة باينانس ($BNB ) تحذيرًا في 10 نوفمبر: الإصدارات 26.7.1 و27.0.1 و27.2 معنية.
إذا كانت العبارة الاستذكارية للمحفظة أو المفتاح الخاص محفوظين كنص صريح على الهاتف، فيمكن لتطبيق خبيث تثبيته وقراءتهما.
لكن لنكن واضحين: الثغرة لا تسرق أموالك من تلقاء نفسها.
لا بد أن تثبّت أولًا تطبيقًا من مصدر غير موثوق حتى تتمكن من استغلالها.
كما أنها لا تستطيع قراءة سوى البيانات المحفوظة كنص صريح.
النقطة الأهم تأتي لاحقًا: أصدرت آبل الإصدارين 27.2.1 و26.7.3 في 9 نوفمبر.
لكن ملاحظات الأمان لكلا الإصدارين لم تذكر worse_query.
لم تؤكد آبل ما إذا كانت الثغرة قد أُصلحت.
وقد استغلّها أحدهم بالفعل لإنشاء مدير ملفات باسم WQ Files، ونشره في 9 نوفمبر — لذا لم تعد هذه مجرد إثبات للمفهوم على الورق.
هناك ثلاثة أشياء يمكنك فعلها اليوم:
احذف كل ملفات IPA المثبّتة عبر التحميل الجانبي أو التوقيع اليدوي.
حدّث iOS وجميع التطبيقات إلى أحدث إصدار رسمي.
إذا كنت تشك في أنك وقعت ضحية، فاستخدم جهازًا نظيفًا لإنشاء محفظة جديدة وانقل أموالك إليها، ثم أعد ضبط جلسات تسجيل الدخول.
حتى الآن، لم تُبلّغ باينانس ولا الباحث عن أي حالة خسارة أموال بسبب هذه الثغرة.
عدم خسارة الأموال حتى الآن محض حظ، وليس دليلًا على الأمان.
#ثغرة_iOS