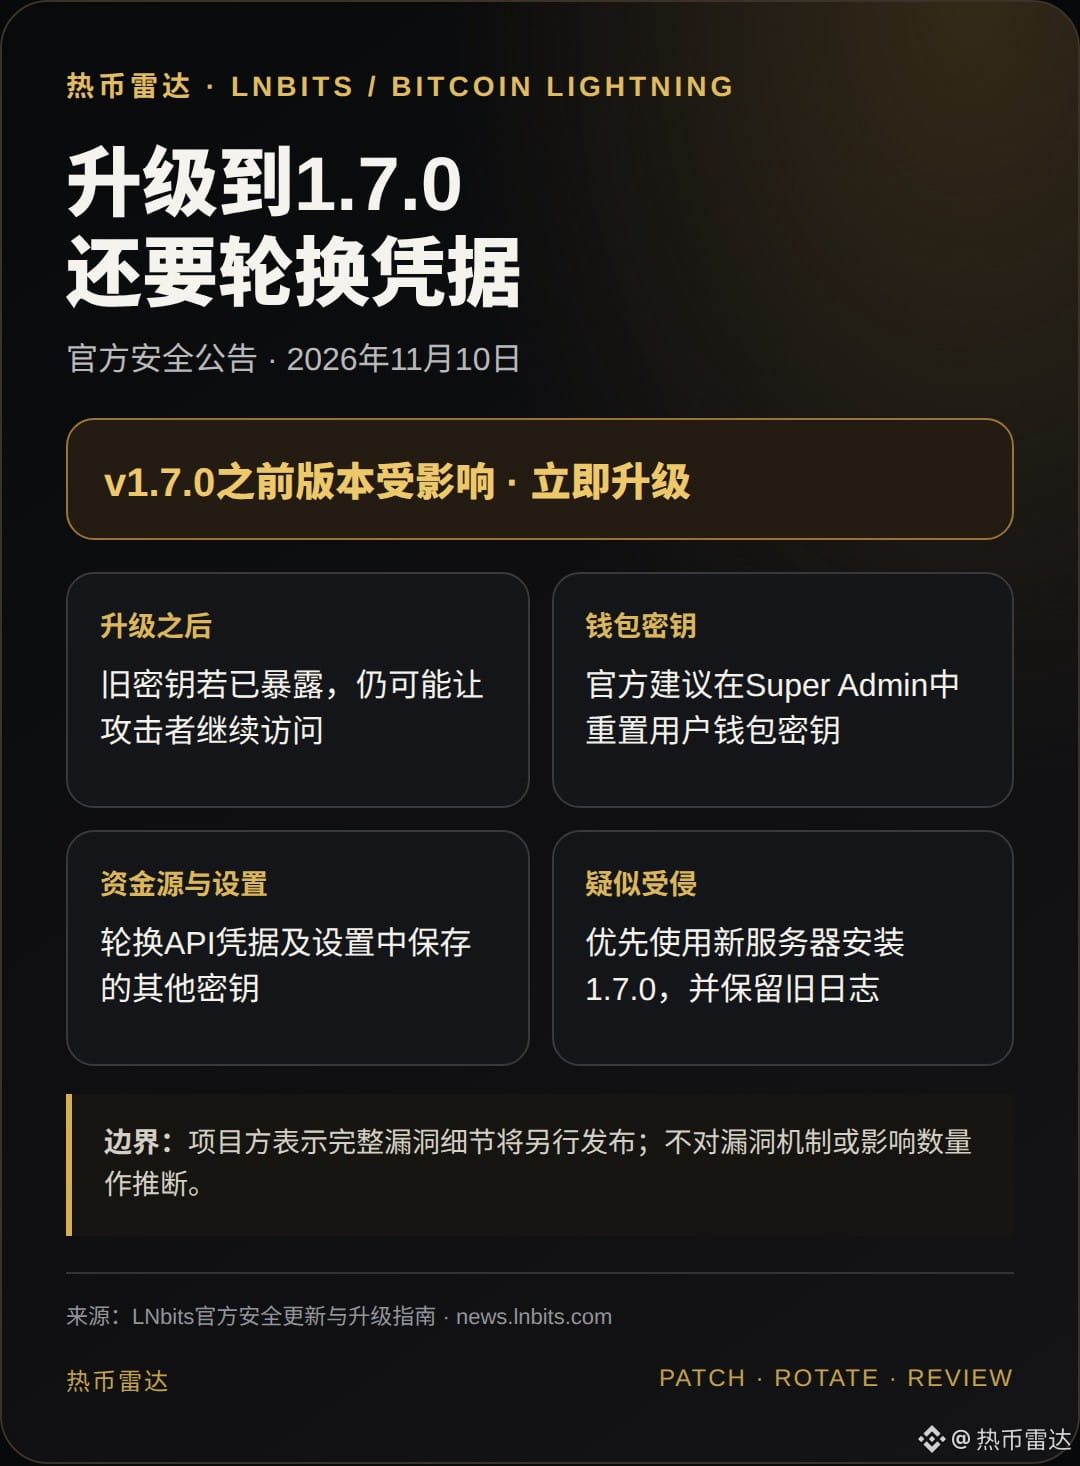
بعد تحديث LNbits الأمني، قد لا يكون الترقية وحدها كافية. ووفقًا للفريق الرسمي، فإن الإصدارات الأقدم من v1.7.0 متأثرة؛ وإذا كانت بيانات الاعتماد القديمة قد كُشفت، فقد يظل بإمكان المهاجمين الوصول بعد الترقية. ينبغي للمشغلين الذين يُشتبه في تعرضهم للاختراق إعطاء الأولوية للانتقال إلى خادم جديد، والاحتفاظ بالسجلات والبيانات ذات الصلة أولًا، ثم إعادة تعيين مفاتيح المحافظ وتدوير مفاتيح مصادر الأموال وواجهات API ومفاتيح الإعدادات، وإعادة إنشاء اتصالات الإضافات. ومن المقرر أن يصدر التقرير الرسمي لاحقًا شرحًا كاملًا لآلية الثغرة. المصدر: https://news.lnbits.com/news/lnbits-1-7-0-security-update
قد تكون هذه المقالة مؤهلة لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع ذلك لمعايير الأهلية وقواعد المنصة. ولا يُعدّ هذا محتوى نصيحة تداول.
قد تكون هذه المقالة مؤهلة لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع ذلك لمعايير الأهلية وقواعد المنصة. ولا يُعدّ هذا محتوى نصيحة تداول.