لقد رأيت الكثير من الاختراقات، لكن هذا مختلف — فقد مرّ عبر قناة الإصدار الرسمية نفسها.
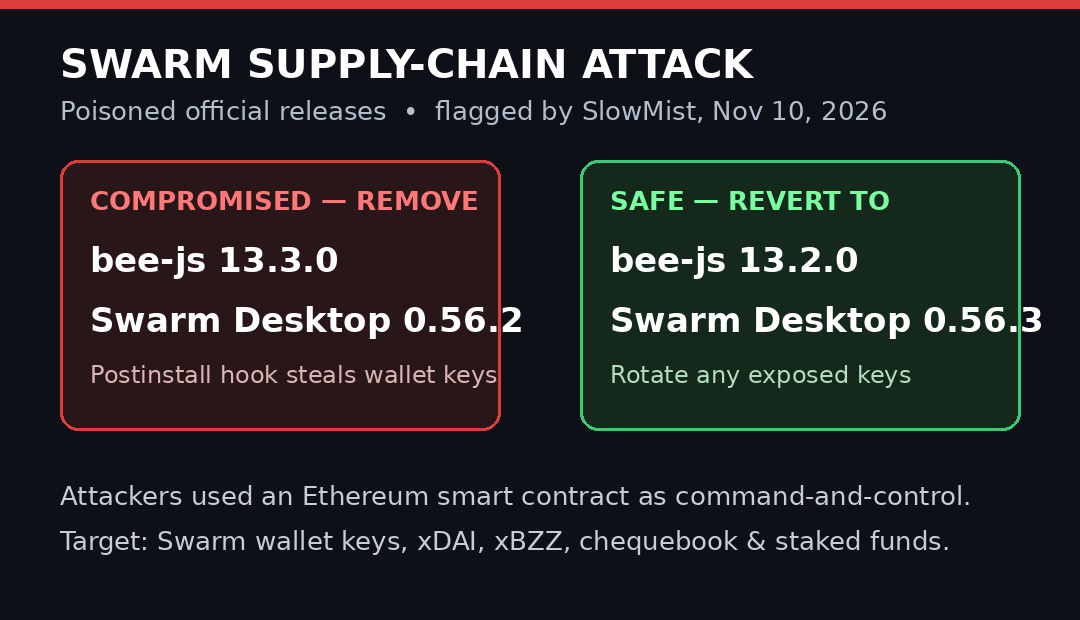
في 9 نوفمبر، تعرّضت عملية الإصدار الآلية لفريق Swarm للاختراق، ونُشرت نسختان ملغومتان عبر قنوات رسمية: حزمة npm @ethersphere/bee-js 13.3.0 وSwarm Desktop 0.56.2. نبّهت SlowMist إلى الأمر في 10 نوفمبر. تشغّل الحزم المعدّلة نصًا برمجيًا فور تثبيتها — من دون الحاجة إلى نقرة ثانية — بل إن المهاجمين استخدموا عقدًا ذكيًا على Ethereum خادمًا للتحكم والسيطرة. وكان الهدف مفاتيح محافظ Swarm وxDAI و$BZZ وأموال دفاتر الشيكات والرموز المرهونة.
في رأيي، هذا أخطر أنواع الهجمات في عالم العملات المشفرة حاليًا، لأنه لم يكن بوسع الضحية أن تفعل شيئًا خاطئًا. لا رابط تصيّد ولا موقع مزيف — بل كانت الحزمة الرسمية هي الفخ. إذا ثبّتَّ bee-js 13.3.0 أو Swarm Desktop 0.56.2، فاعتبر أن ذلك الجهاز مخترق بالكامل: احذف الحزمة، وعُد إلى bee-js 13.2.0 أو Swarm Desktop 0.56.3، وغيّر أي مفاتيح ربما كُشفت.
الدرس الذي أعود إليه دائمًا: لم يعد «نزّل من المصدر الرسمي» كافيًا. تحقّق من الإصدار، وراجع التحذير الأمني، ولا تثبّت أبدًا إصدارًا جديدًا على جهاز يحتوي على مفاتيح حقيقية في يوم صدوره.
هل ما زلت تستخدم أدوات التطوير والمحافظ على الجهاز نفسه؟
في 9 نوفمبر، تعرّضت عملية الإصدار الآلية لفريق Swarm للاختراق، ونُشرت نسختان ملغومتان عبر قنوات رسمية: حزمة npm @ethersphere/bee-js 13.3.0 وSwarm Desktop 0.56.2. نبّهت SlowMist إلى الأمر في 10 نوفمبر. تشغّل الحزم المعدّلة نصًا برمجيًا فور تثبيتها — من دون الحاجة إلى نقرة ثانية — بل إن المهاجمين استخدموا عقدًا ذكيًا على Ethereum خادمًا للتحكم والسيطرة. وكان الهدف مفاتيح محافظ Swarm وxDAI و$BZZ وأموال دفاتر الشيكات والرموز المرهونة.
في رأيي، هذا أخطر أنواع الهجمات في عالم العملات المشفرة حاليًا، لأنه لم يكن بوسع الضحية أن تفعل شيئًا خاطئًا. لا رابط تصيّد ولا موقع مزيف — بل كانت الحزمة الرسمية هي الفخ. إذا ثبّتَّ bee-js 13.3.0 أو Swarm Desktop 0.56.2، فاعتبر أن ذلك الجهاز مخترق بالكامل: احذف الحزمة، وعُد إلى bee-js 13.2.0 أو Swarm Desktop 0.56.3، وغيّر أي مفاتيح ربما كُشفت.
الدرس الذي أعود إليه دائمًا: لم يعد «نزّل من المصدر الرسمي» كافيًا. تحقّق من الإصدار، وراجع التحذير الأمني، ولا تثبّت أبدًا إصدارًا جديدًا على جهاز يحتوي على مفاتيح حقيقية في يوم صدوره.
هل ما زلت تستخدم أدوات التطوير والمحافظ على الجهاز نفسه؟