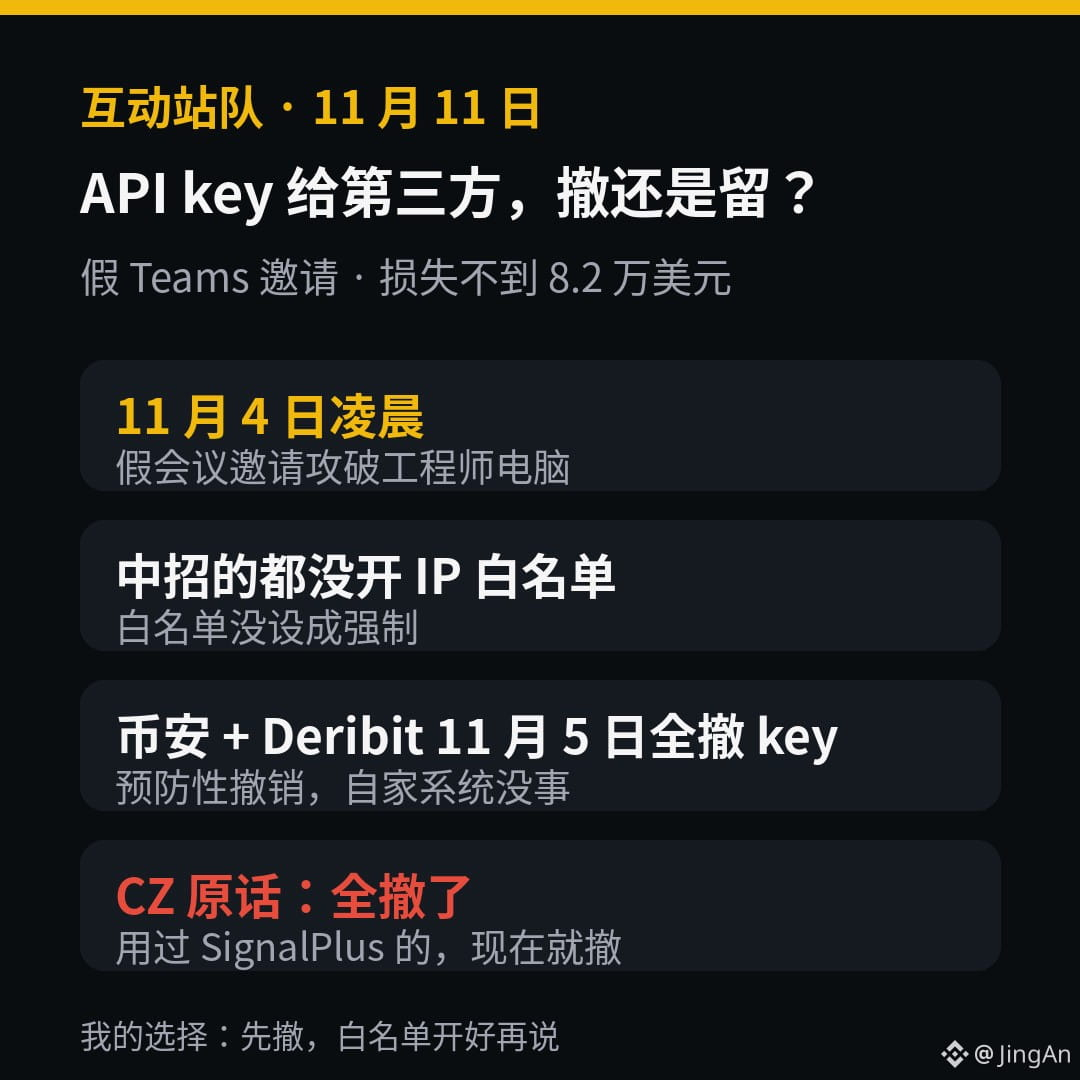
CZ 原话:用过 SignalPlus 的,现在就把 API key 全撤了。
11 月 4 日凌晨,攻击者盗了 SignalPlus 一家供应商的 Telegram 号。
冒充熟人,给工程师发了个假 Teams 会议邀请。
工程师电脑一中招,内网就被摸进去了。
损失不到 8.2 万美元,SignalPlus 说全赔。
币安($BNB)和 Deribit 11 月 5 日把所有 SignalPlus 的 key 全撤了,预防性的。
关键的一句:中招的,全是没开 IP 白名单的号。
SignalPlus 自己也认了:白名单没设成强制。
撤这头:
key 一撤,机器人、跟单、看盘全停。
留这头:
工具照跑,但下次轮到你用的那家,你的 key 就在被盗的那批里。
币安的建议就三句:直接上交易所查持仓和挂单;等 SignalPlus 说解决了再重连;配 key 一定开 IP 白名单。
我选撤——先把 key 撤了,白名单开好再说。
你站哪边,撤还是留?
#API安全
11 月 4 日凌晨,攻击者盗了 SignalPlus 一家供应商的 Telegram 号。
冒充熟人,给工程师发了个假 Teams 会议邀请。
工程师电脑一中招,内网就被摸进去了。
损失不到 8.2 万美元,SignalPlus 说全赔。
币安($BNB)和 Deribit 11 月 5 日把所有 SignalPlus 的 key 全撤了,预防性的。
关键的一句:中招的,全是没开 IP 白名单的号。
SignalPlus 自己也认了:白名单没设成强制。
撤这头:
key 一撤,机器人、跟单、看盘全停。
留这头:
工具照跑,但下次轮到你用的那家,你的 key 就在被盗的那批里。
币安的建议就三句:直接上交易所查持仓和挂单;等 SignalPlus 说解决了再重连;配 key 一定开 IP 白名单。
我选撤——先把 key 撤了,白名单开好再说。
你站哪边,撤还是留?
#API安全