توقفت مجددًا سلسلة Initia العامة، التي تشغّل Rollup للتشغيل البيني. حدّث الفريق مستجدات التحقيق على X في 10 نوفمبر، وقال إن ما حدث هذه المرة لم يكن ثغرة في العقد، بل استغلالًا لمفاتيح سحابية مسرّبة لتزوير عمليات سحب عبر السلاسل.
إليكم أبرز النقاط:
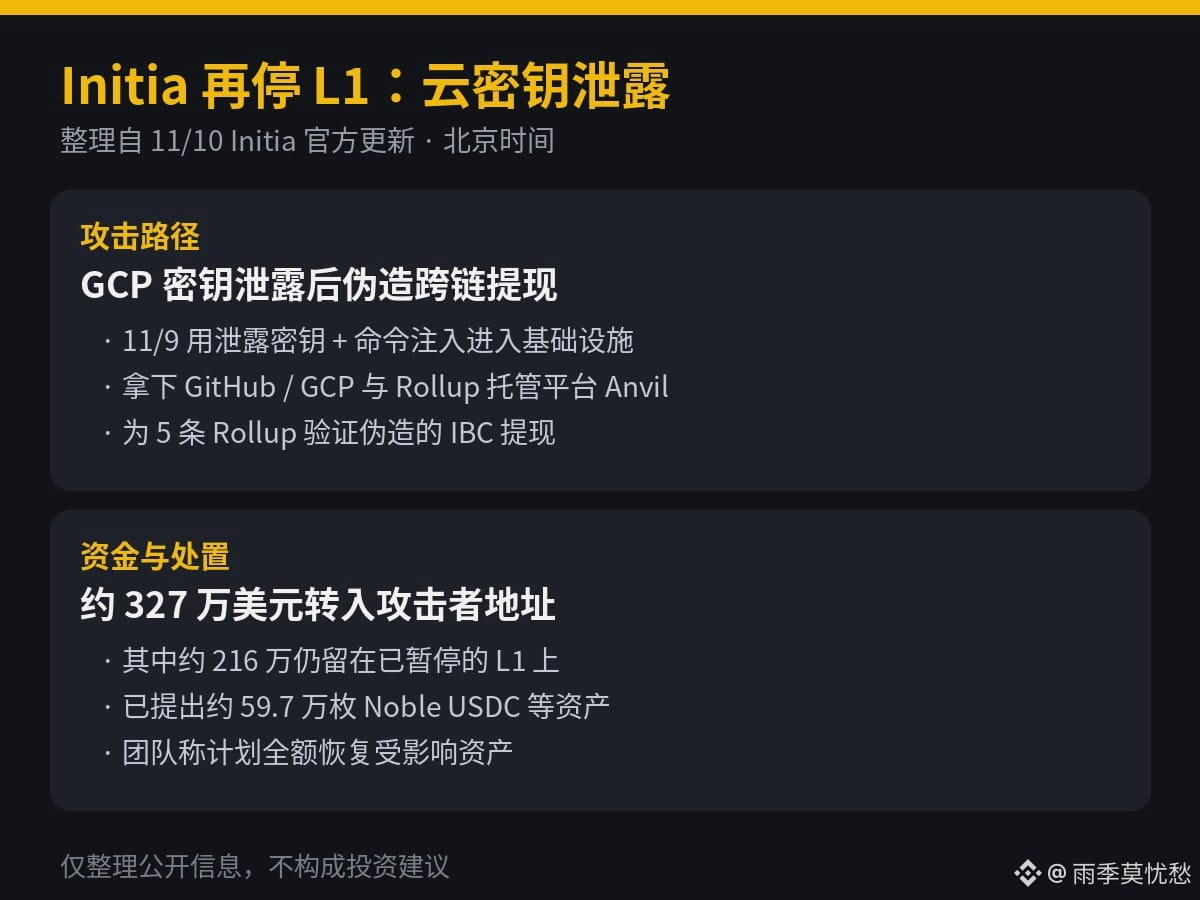
1. بحسب التحديث الرسمي من Initia (كما نقلت PANews وChainCatcher و深潮 في 10–11 نوفمبر): أوقفت الطبقة الأولى السلسلة بالتنسيق مع المدققين في 14:18 بتوقيت بكين (06:18 UTC) يوم 10 نوفمبر. وقال الفريق إن المهاجم استغل في 9 نوفمبر مفتاح GCP يُستخدم لتهيئة عقد خاصة، ودخل البنية التحتية عبر حقن الأوامر، ثم حصل على حسابات GitHub وGCP ومزيد من بيانات الاعتماد، ودخل منصة استضافة Rollup المسماة Anvil، وصادق على عمليات سحب IBC مزيفة لصالح 5 سلاسل Rollup، ما أتاح له فتح حسابات الأصول العابرة للسلاسل المودعة على الطبقة الأولى.
2. وذكر التحديث نفسه أن أصولًا بقيمة نحو 3.27 مليون دولار نُقلت إلى عناوين المهاجم على الطبقة الأولى، ولا يزال نحو 2.16 مليون دولار منها على السلسلة الموقوفة، ولا يمكن نقلها في الوقت الحالي. وبعد أن باع المهاجم جزءًا من الأصول المسروقة على منصة Initia DEX، سحب بالفعل 13,400 من TIA و8,000 من USDC.inj و597,000 من Noble USDC، ولم يحوّل أي INIT إلى خارج الشبكة. وقال الفريق إنه يخطط لاستعادة الأصول المتضررة بالكامل، وإعادة بناء البنية التحتية في بيئة معزولة، وإن إعادة التشغيل ستستغرق وقتًا أطول من التوقف المعتاد؛ كما تتواصل جهود الاسترداد بالتعاون مع جهات إنفاذ القانون وشركاء الأمن. أما الإحصاءات الأولية السابقة، فكانت تتعلق أساسًا بالجزء الذي غادر السلسلة بالفعل: نحو 605,000 من USDC نُقلت عبر Noble، إضافة إلى رموز أخرى بقيمة تقارب 10,000 دولار.
3. هذه هي المرة الثانية التي تتوقف فيها الطبقة الأولى خلال أقل من شهر. فبحسب ما نقلته CryptoPotato وغيرها عن توضيحات سابقة للفريق، استغل المهاجمون في 23 أكتوبر ثغرة في ذاكرة التخزين المؤقت لبرامج MoveVM النصية، وأصدروا WETH وiUSD وUSDC من دون احتياطيات تدعمها، وعبروا بأصول قيمتها نحو 2.7 مليون دولار إلى سلاسل أخرى قبل إيقاف السلسلة؛ ثم منحت المؤسسة تمويلًا لإعادة تكوين احتياطيات الأصول المتضررة بنسبة 1:1. ولم تعد الشبكة إلى العمل إلا في 2 نوفمبر، بعد استكمال تدقيق مستقل وتصحيح الثغرة، أي قبل 8 أيام فقط من توقف السلسلة هذه المرة.
رأيي الشخصي: اختراق المفاتيح ومنصة الاستضافة أكثر إشكالية من ثغرة في عقد واحد، لأن موضع الهجوم هو جانب التشغيل، ونشر التصحيح لا يعني أن المهاجمين لن يعودوا عبر حساب سحابي في المرة المقبلة. يجب تعقب العملات المستقرة وTIA التي سُحبت بالفعل، أما إمكانية احتجاز نحو 2.16 مليون دولار ما زالت على السلسلة الموقوفة فتعتمد على كيفية التعامل معها قبل إعادة التشغيل. والأكثر عملية للمستخدمين العاديين هو تجنب الإيداع والسحب والتحويل عبر السلاسل في Initia وسلاسل Rollup المرتبطة بها، إلى أن يعلن الفريق رسميًا ترتيبات إعادة التشغيل والتعويض؛ ولا ينبغي اعتبار «الخطة هي الاستعادة الكاملة» دليلًا على أن الأموال أُعيدت بالفعل.
هذا تلخيص للتقارير المنشورة علنًا، ولا يشكل نصيحة استثمارية.
$INIT $USDC
إليكم أبرز النقاط:
1. بحسب التحديث الرسمي من Initia (كما نقلت PANews وChainCatcher و深潮 في 10–11 نوفمبر): أوقفت الطبقة الأولى السلسلة بالتنسيق مع المدققين في 14:18 بتوقيت بكين (06:18 UTC) يوم 10 نوفمبر. وقال الفريق إن المهاجم استغل في 9 نوفمبر مفتاح GCP يُستخدم لتهيئة عقد خاصة، ودخل البنية التحتية عبر حقن الأوامر، ثم حصل على حسابات GitHub وGCP ومزيد من بيانات الاعتماد، ودخل منصة استضافة Rollup المسماة Anvil، وصادق على عمليات سحب IBC مزيفة لصالح 5 سلاسل Rollup، ما أتاح له فتح حسابات الأصول العابرة للسلاسل المودعة على الطبقة الأولى.
2. وذكر التحديث نفسه أن أصولًا بقيمة نحو 3.27 مليون دولار نُقلت إلى عناوين المهاجم على الطبقة الأولى، ولا يزال نحو 2.16 مليون دولار منها على السلسلة الموقوفة، ولا يمكن نقلها في الوقت الحالي. وبعد أن باع المهاجم جزءًا من الأصول المسروقة على منصة Initia DEX، سحب بالفعل 13,400 من TIA و8,000 من USDC.inj و597,000 من Noble USDC، ولم يحوّل أي INIT إلى خارج الشبكة. وقال الفريق إنه يخطط لاستعادة الأصول المتضررة بالكامل، وإعادة بناء البنية التحتية في بيئة معزولة، وإن إعادة التشغيل ستستغرق وقتًا أطول من التوقف المعتاد؛ كما تتواصل جهود الاسترداد بالتعاون مع جهات إنفاذ القانون وشركاء الأمن. أما الإحصاءات الأولية السابقة، فكانت تتعلق أساسًا بالجزء الذي غادر السلسلة بالفعل: نحو 605,000 من USDC نُقلت عبر Noble، إضافة إلى رموز أخرى بقيمة تقارب 10,000 دولار.
3. هذه هي المرة الثانية التي تتوقف فيها الطبقة الأولى خلال أقل من شهر. فبحسب ما نقلته CryptoPotato وغيرها عن توضيحات سابقة للفريق، استغل المهاجمون في 23 أكتوبر ثغرة في ذاكرة التخزين المؤقت لبرامج MoveVM النصية، وأصدروا WETH وiUSD وUSDC من دون احتياطيات تدعمها، وعبروا بأصول قيمتها نحو 2.7 مليون دولار إلى سلاسل أخرى قبل إيقاف السلسلة؛ ثم منحت المؤسسة تمويلًا لإعادة تكوين احتياطيات الأصول المتضررة بنسبة 1:1. ولم تعد الشبكة إلى العمل إلا في 2 نوفمبر، بعد استكمال تدقيق مستقل وتصحيح الثغرة، أي قبل 8 أيام فقط من توقف السلسلة هذه المرة.
رأيي الشخصي: اختراق المفاتيح ومنصة الاستضافة أكثر إشكالية من ثغرة في عقد واحد، لأن موضع الهجوم هو جانب التشغيل، ونشر التصحيح لا يعني أن المهاجمين لن يعودوا عبر حساب سحابي في المرة المقبلة. يجب تعقب العملات المستقرة وTIA التي سُحبت بالفعل، أما إمكانية احتجاز نحو 2.16 مليون دولار ما زالت على السلسلة الموقوفة فتعتمد على كيفية التعامل معها قبل إعادة التشغيل. والأكثر عملية للمستخدمين العاديين هو تجنب الإيداع والسحب والتحويل عبر السلاسل في Initia وسلاسل Rollup المرتبطة بها، إلى أن يعلن الفريق رسميًا ترتيبات إعادة التشغيل والتعويض؛ ولا ينبغي اعتبار «الخطة هي الاستعادة الكاملة» دليلًا على أن الأموال أُعيدت بالفعل.
هذا تلخيص للتقارير المنشورة علنًا، ولا يشكل نصيحة استثمارية.
$INIT $USDC