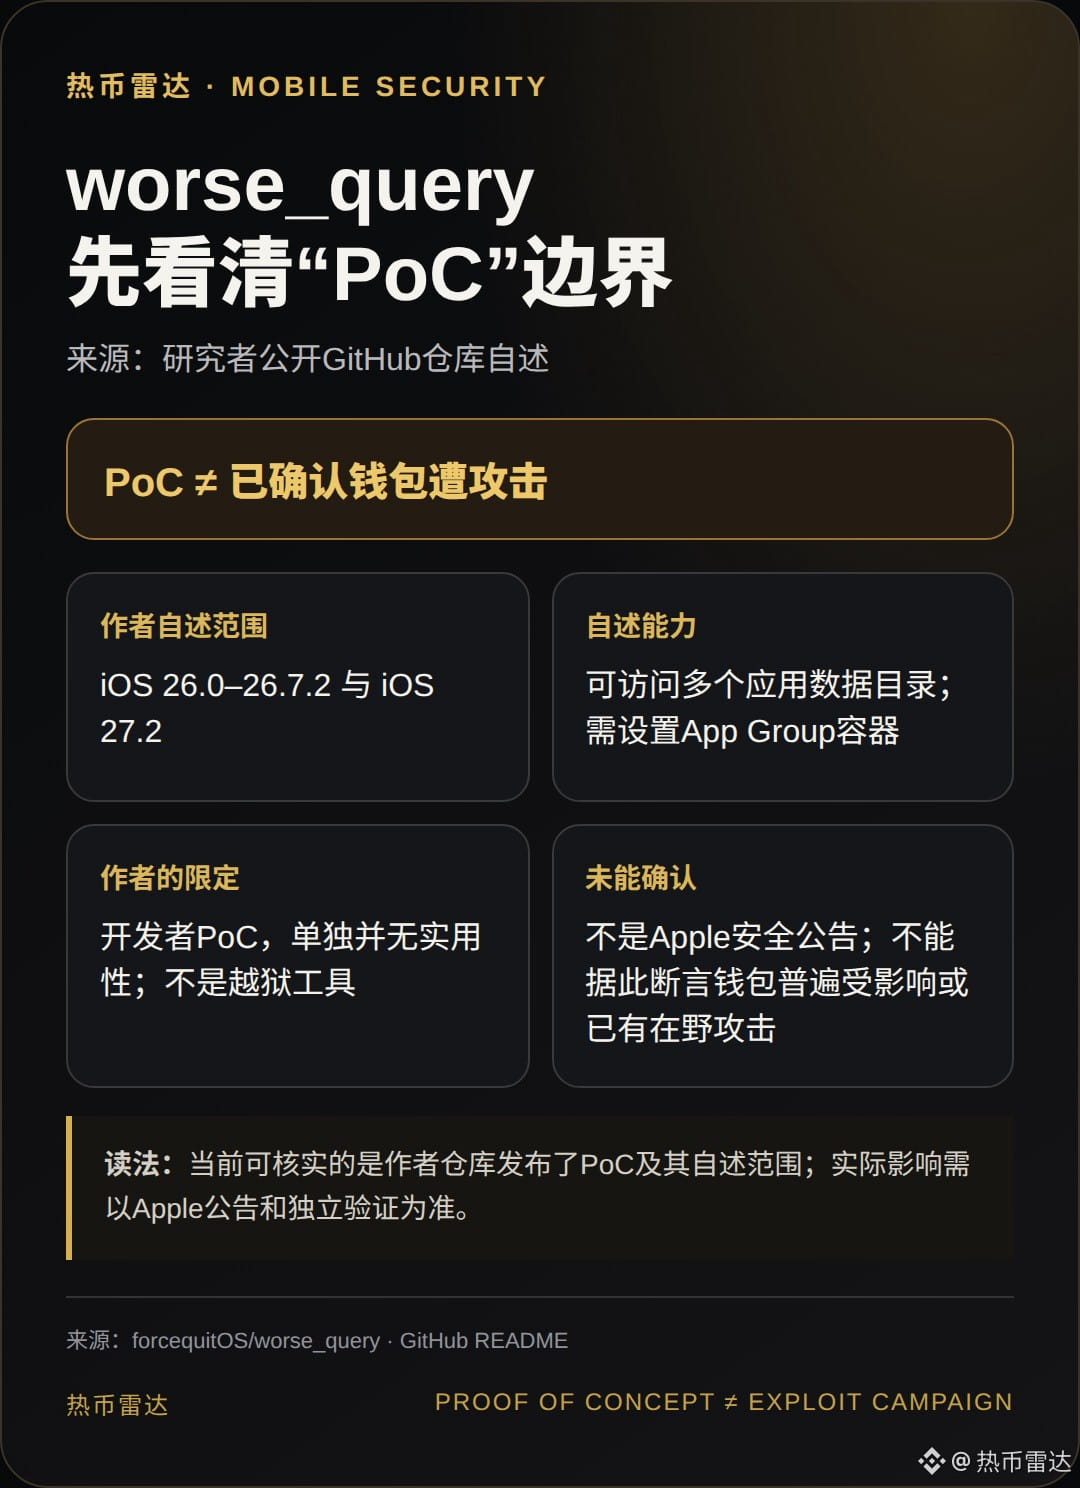
إن نشر إثبات مفهوم (PoC) علنًا لا يعني أن «جميع المحافظ قد اختُرقت»: نشر الباحث forcequitOS أداة worse_query على GitHub، ويذكر ملف README أن هدفها هو iOS 26.0–26.7.2 و27.2، وأنها قد تصل إلى مجلدات بيانات عدة تطبيقات؛ كما يوضح المؤلف أنها إثبات مفهوم للمطورين، ولا فائدة عملية لها بمفردها، وليست أداة لكسر حماية الجهاز. هذا وصف الباحث لمستودعه، وليس إعلانًا أمنيًا من Apple؛ ولا يمكن استنادًا إلى ذلك الجزم بأن محافظ بعينها متأثرة أو بأن هناك هجمات فعلية جارية. المصدر: https://github.com/forcequitOS/worse_query
قد تشارك هذه المقالة في مكافآت المحتوى ضمن برنامج Binance Square Write to Earn، وفقًا لأهلية المنصة وقواعدها؛ ولا تشكل نصيحة تداول.
قد تشارك هذه المقالة في مكافآت المحتوى ضمن برنامج Binance Square Write to Earn، وفقًا لأهلية المنصة وقواعدها؛ ولا تشكل نصيحة تداول.