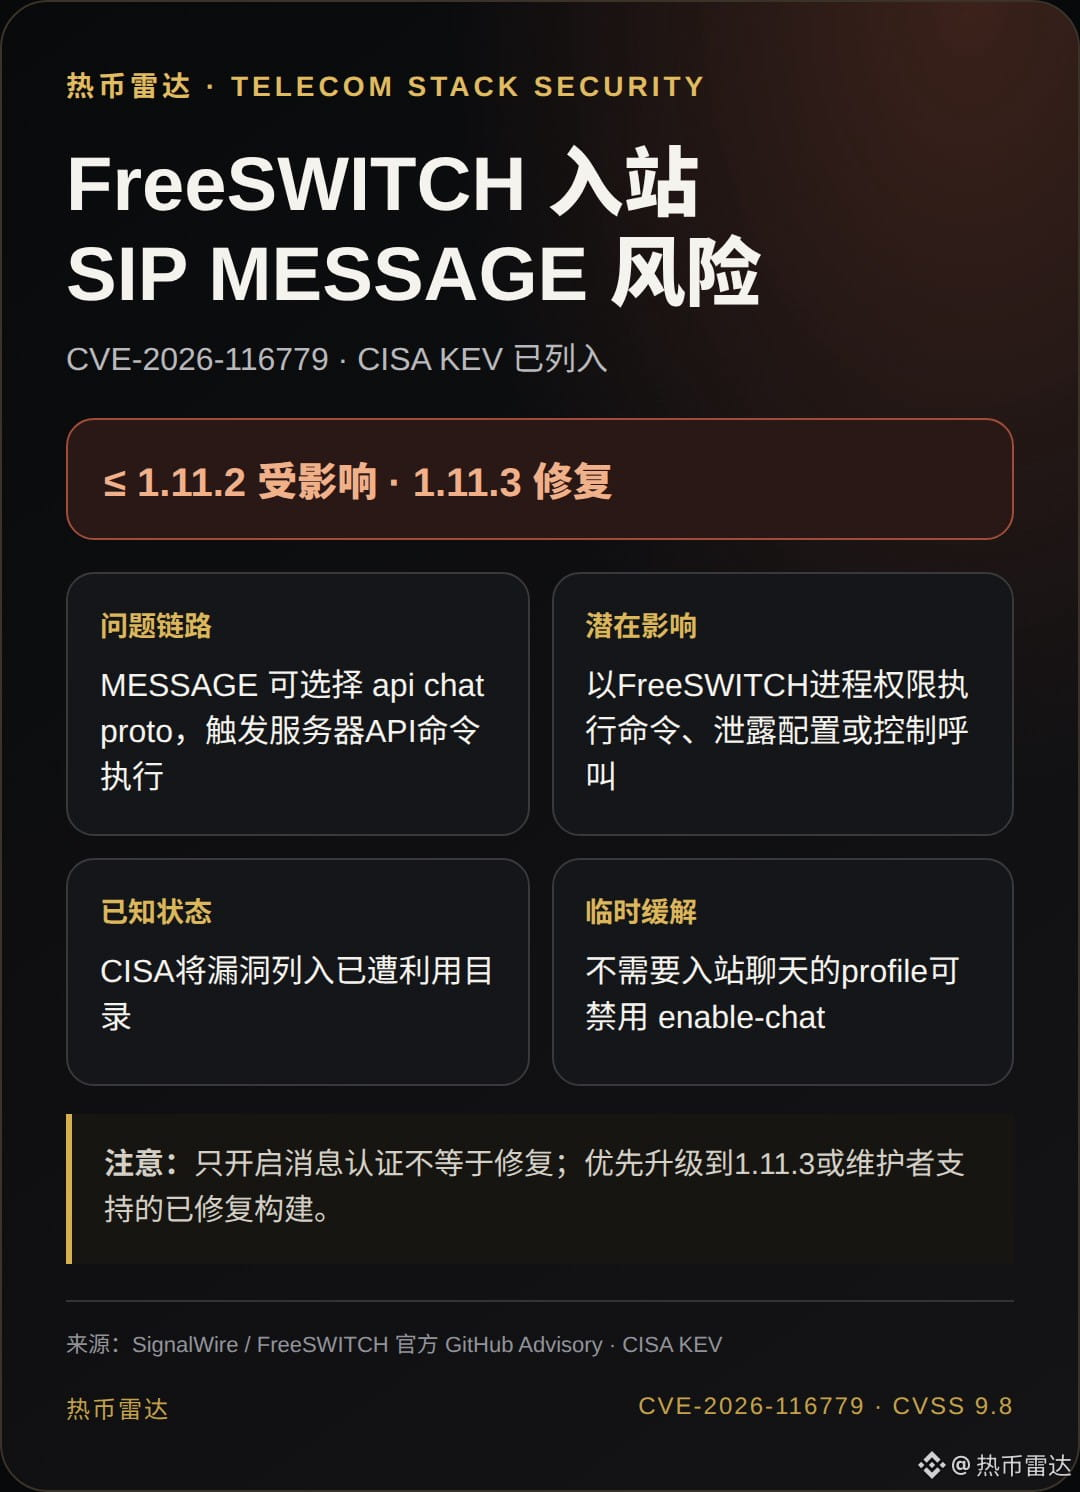
رسائل SIP MESSAGE الواردة في FreeSWITCH ليست مجرد خطر دردشة: يشير إعلان المشرفين إلى أن الإصدار 1.11.2 والإصدارات الأقدم تتيح للرسالة اختيار بروتوكول الدردشة `api`، ما يؤدي إلى تنفيذ الخادم أوامر API/نظام التشغيل بصلاحيات عملية FreeSWITCH؛ وقد أدرجت CISA الثغرة CVE-2026-116779 في كتالوج الثغرات المستغلة. الإصدار الرسمي الذي يعالج المشكلة هو 1.11.3؛ ويمكن للملفات التعريفية التي لا تستطيع الترقية حاليًا ولا تحتاج إلى دردشة واردة تعطيل `enable-chat` وفقًا لتوصية المشرفين. ولا يكفي تفعيل مصادقة الرسائل وحده لسد هذا المسار بالكامل. المصادر: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p؛ https://www.cisa.gov/known-exploited-vulnerabilities-catalog
قد يكون هذا المقال مؤهلًا للحصول على مكافآت المحتوى ضمن برنامج Binance Square للكتابة مقابل الربح، ويخضع ذلك لأهلية المنصة وقواعدها؛ ولا يشكل نصيحة تداول.
قد يكون هذا المقال مؤهلًا للحصول على مكافآت المحتوى ضمن برنامج Binance Square للكتابة مقابل الربح، ويخضع ذلك لأهلية المنصة وقواعدها؛ ولا يشكل نصيحة تداول.