


بعد أقل بقليل من 3 دقائق من إرسال محفظة إيثيريوم من كتلة التكوين للشبكة في 2015 أموالًا للمرة الأولى منذ 11 عامًا، بدأ المحتالون بإرسال كميات ضئيلة عشوائية إليها.
نقل المالك 2,154.94 ETH، التي بلغت قيمتها نحو 4.6 مليون دولار في ذلك الوقت، إلى الوجهة الصحيحة، متجاهلًا العناوين المشابهة.
نسخ عنوانان مشابهين ينتهيان بـ 1A44 عنوان المستلِم الجديد
حصل هذا العنوان على الإيثر لأول مرة في كتلة التكوين لإيثيريوم في يوليو 2015، ثم حصل على 755 ETH أخرى في مارس 2016. ولم يرسل أي شيء حتى وقت متأخر من يوم الاثنين، حين أرسل دفعة اختبارية بقيمة 106 دولارات، مقدارها 0.05 ETH، عند الساعة 22:04 بالتوقيت العالمي المنسق.
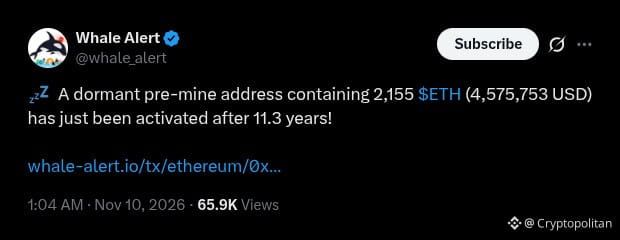
صنّف حساب Whale Alert المعاملة على أنها صادرة عن عنوان تعدين مسبق خامد يحتوي على 2,155 ETH، وقد عاد إلى النشاط بعد 11.3 عامًا.
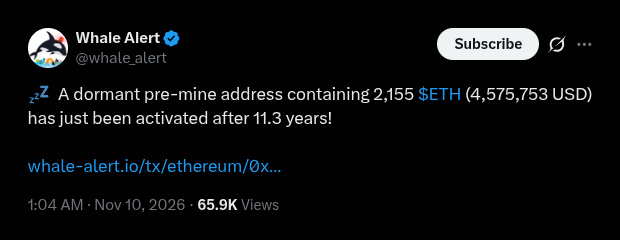 أشار حساب Whale Alert إلى عودة عنوان التعدين المسبق الخامل إلى النشاط بعد 11.3 عامًا، في منشور نشره @whale_alert على منصة X في وقت متأخر من يوم 9 نوفمبر 2026 بالتوقيت العالمي المنسق.
انتقلت المعاملة التجريبية إلى عنوان جديد يبدأ بـ 0x1321beb8 وينتهي بـ 1A44. وفي غضون ثلاث دقائق، بدأت المحفظة القديمة تتلقى كميات صغيرة من ETH من عنوانين صُمّما ليبدوا شبيهين بعنوان المستلم.
يبدأ الأول بـ 0x13211f، والثاني بـ 0x1321FB. وينتهي كلاهما بـ 1A44.
موّل حسابان صنّفتهما Etherscan على أنهما «Fake_Phishing» كلا العنوانين المزيّفين. وأرسل العنوان المزيّف الأكثر نشاطًا 43 دفعة ضئيلة إلى محفظة التكوين.
أرسل المالك 2,154.94 ETH إلى العنوان الصحيح بعد 38 دقيقة
في الساعة 22:20 بالتوقيت العالمي المنسق، أرسلت المحفظة الجديدة 0.01 ETH، وعاد كل المبلغ تقريبًا بعد ثلاث دقائق.
بعد 38 دقيقة من أول معاملة تجريبية، أي في الساعة 22:42 بالتوقيت العالمي المنسق، أرسلت المحفظة القديمة كامل المبلغ، 2,154.94 ETH، إلى العنوان الصحيح 0x1321beb8. وتحتوي محفظة التكوين الآن على نحو 0.0004 ETH، بينما لدى المستلم نحو 2,155 ETH.
أرسل العنوان المزيّف 0x1321FB معاملة أخرى في الساعة 23:03 بالتوقيت العالمي المنسق، كما أرسل عنوان مزيّف ثالث ينتهي بـ 1A44 تحويلات بقيمة صفر في الساعة 03:36 والساعة 03:49 بالتوقيت العالمي المنسق يوم الثلاثاء.
يستغل تسميم العناوين الطريقة التي تختصر بها المحافظ العناوين الطويلة. فبدلًا من عرض الأحرف الـ42 كلها، تعرض المحفظة شيئًا مثل 0x6D90…2E48.
ينشئ المهاجمون ملايين العناوين المخصّصة حتى يعثروا على عنوان يطابق أوله وآخره بيانات الاتصال الحقيقية للهدف.
ثم يرسلون مبلغًا ضئيلًا أو معاملة بقيمة صفر، فتظهر بذلك عناوينهم المزيّفة في سجلّ معاملات الضحية الأخيرة. وإذا نسخ المستخدم العنوان لإجراء الدفعة التالية، فسيُرسل المال إلى المهاجم.
لا يمكن التراجع عن تحويلات Ethereum.
في ديسمبر 2025، خسر أحد المتداولين نحو 50 مليون دولار من USDT بعدما لوّثت أداة برمجية سجل المعاملات مباشرةً عقب معاملة تجريبية بقيمة 50 دولارًا.
في يناير 2026، أرسل أحد الضحايا 4,556 ETH (12.25 مليون دولار) إلى عنوان يتحكم فيه مهاجم. وخسر ضحية أخرى 600,000 دولار في فبراير.
وفقًا لموقع Cryptopolitan، تحدث أكثر من مليون محاولة لتسميم العناوين على Ethereum يوميًا. وفي يناير، حذّرت Citi من أن الرسائل المزعجة ترفع أعداد المعاملات على Ethereum إلى مستويات قياسية، مع أن قيمة معظم التحويلات تقل عن دولار واحد.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. واصل التقدم مع نشرتنا الإخبارية.