
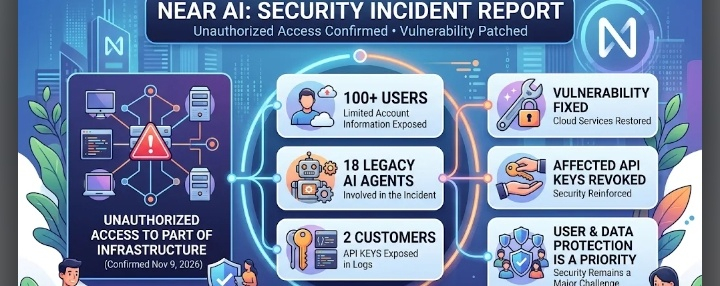
وفقًا للتقرير الصادر في 9 نوفمبر، كُشفت بعض معلومات الحسابات الخاصة بنحو 100 مستخدم. وشمل الحادث أيضًا 18 وكيلًا قديمًا للذكاء الاصطناعي وعميلين كُشفت مفاتيح API الخاصة بهما في السجلات.
تقول NEAR AI إن الثغرة الأمنية قد أُصلحت، وإن مفاتيح API المتأثرة أُلغيت، كما استُعيدت خدماتها السحابية.
وهذا تذكير آخر بأن الأمن لا يزال أحد أكبر التحديات في مجال العملات المشفرة والذكاء الاصطناعي.
مع استمرار نمو القطاع، ينبغي أن تظل حماية المستخدمين وبياناتهم أولوية دائمة.
ما رأيك في هذه الحادثة؟