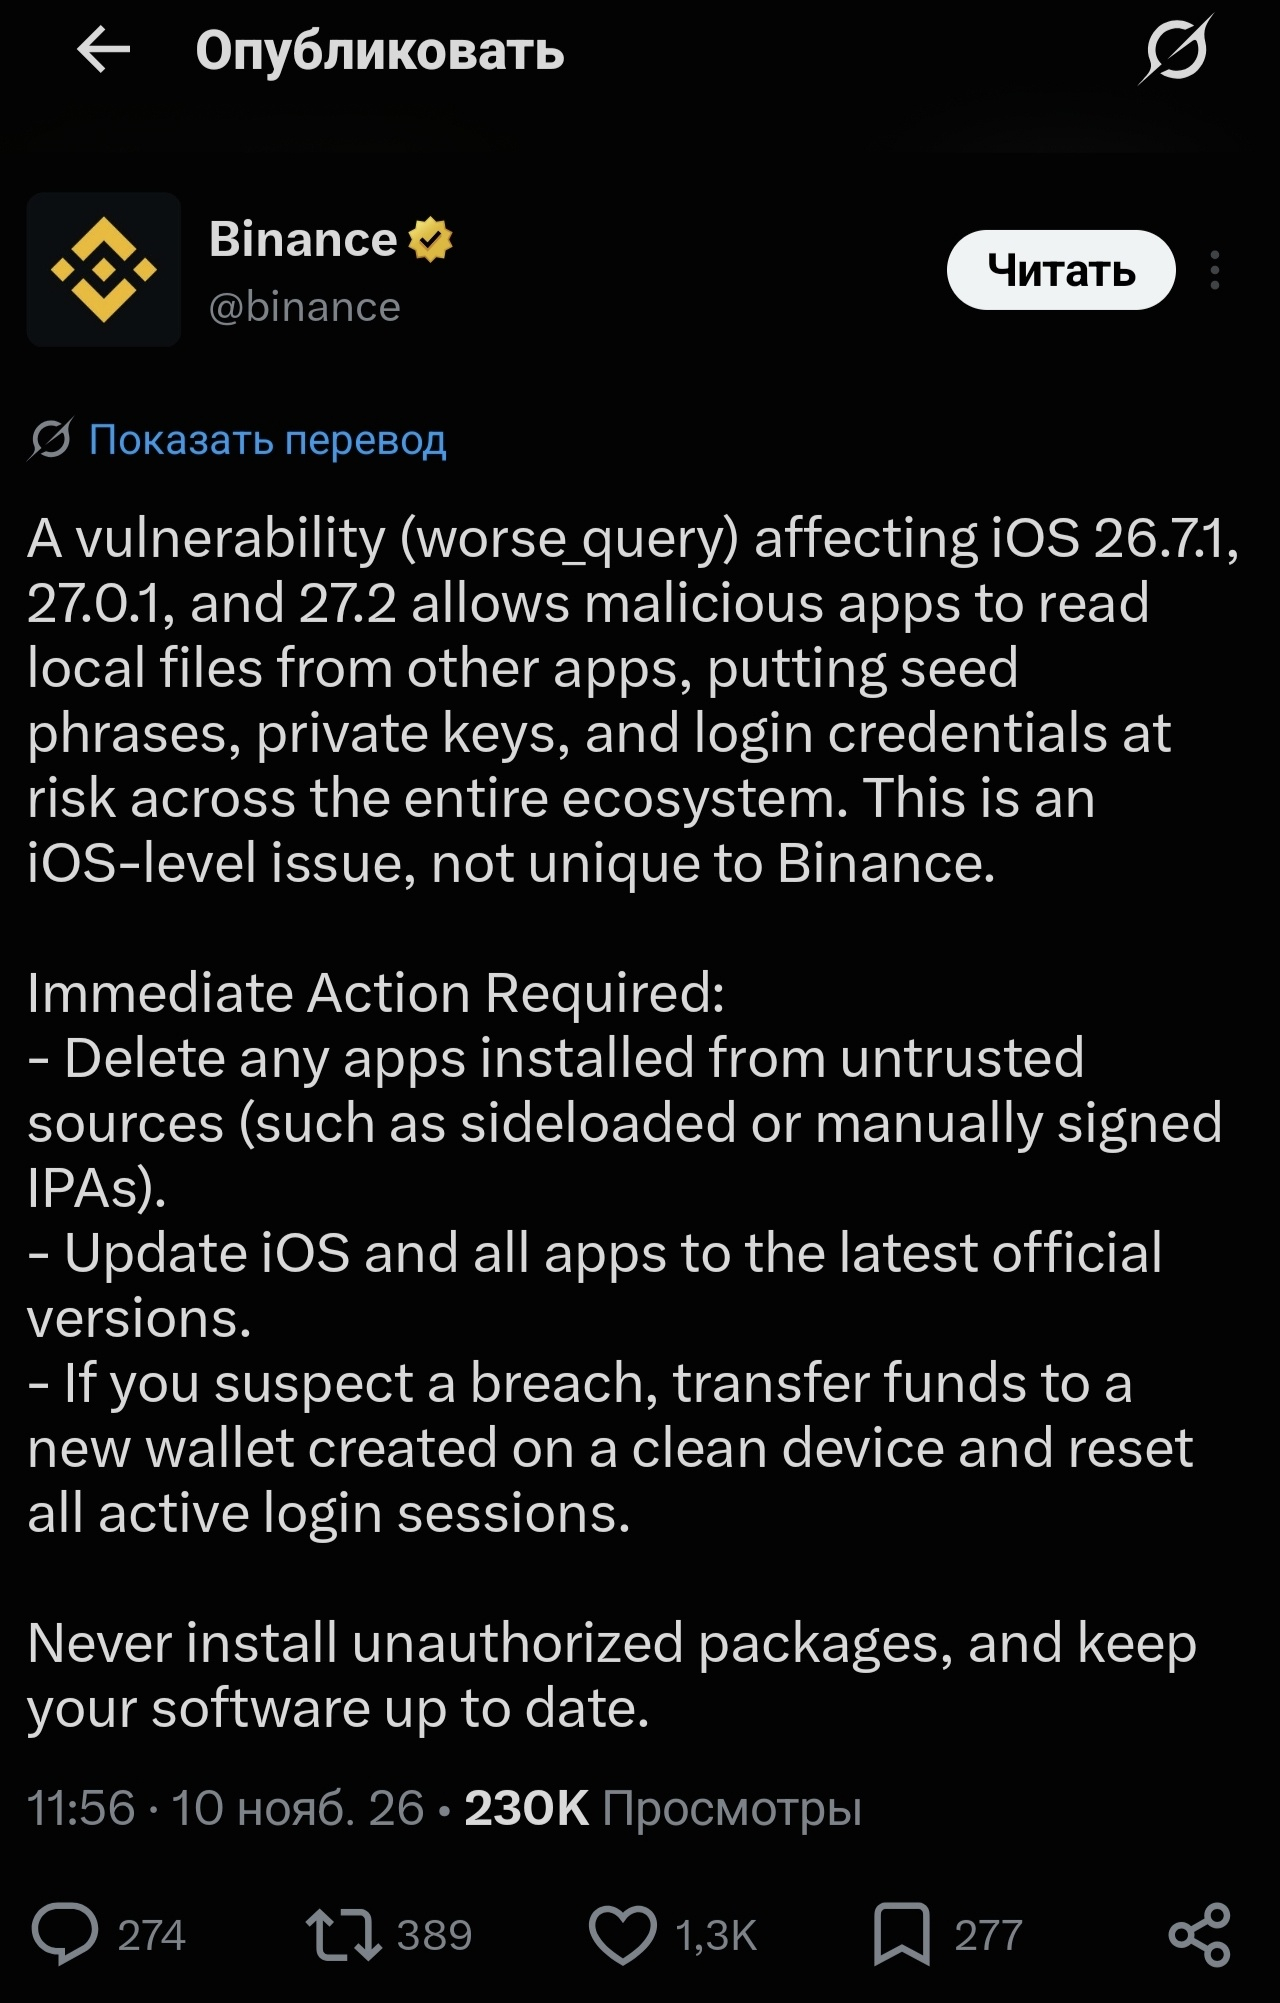
أكد خبراء الأمن السيبراني في SlowMist (ومن بينهم مدير الأمن 23pds) التفاصيل التقنية لهذه الثغرة:
ما جوهر المشكلة؟
هذا هروب من صندوق الحماية (Sandbox Escape): في نظام iOS، تكون التطبيقات معزولة بعضها عن بعض ولا يمكنها الاطلاع على مجلدات التطبيقات الأخرى. وتكسر ثغرة تحمل الاسم الرمزي worse_query هذا العزل.
كيف يعمل الهجوم: إذا وصل برنامج ضار إلى الجهاز، فقد يتمكن من تجاوز حماية نظام التشغيل وقراءة الملفات المحلية (الحاويات) الخاصة بالتطبيقات الأخرى مباشرةً.
ما المعرّض للخطر: إذا خزّنت المحافظ أو تطبيقات العملات المشفّرة عبارات الاسترداد أو المفاتيح الخاصة أو بيانات تسجيل الدخول أو ذاكرة التخزين المؤقت لـ WebView محليًا على الجهاز بصيغة غير محمية (غير مشفّرة)، فسيتمكن التطبيق الضار من نسخها.
الأهم: لا يحدث اختراق تلقائي
الثغرة بحد ذاتها لا تسرق الأموال. لكي يُفعَّل الهجوم، يجب على المستخدم تثبيت تطبيق ضار بنفسه. وغالبًا ما يكون ذلك تطبيقًا ينتحل صفة لعبة غير رسمية أو برنامجًا مقرصنًا، أو عبر تثبيت ملفات IPA من جهات خارجية، متجاوزًا App Store (التثبيت الجانبي).