⁉️KEPLR × WEB3AUTH: عندما يكشف تسجيل الدخول الاجتماعي المفاتيح الخاصة⁉️
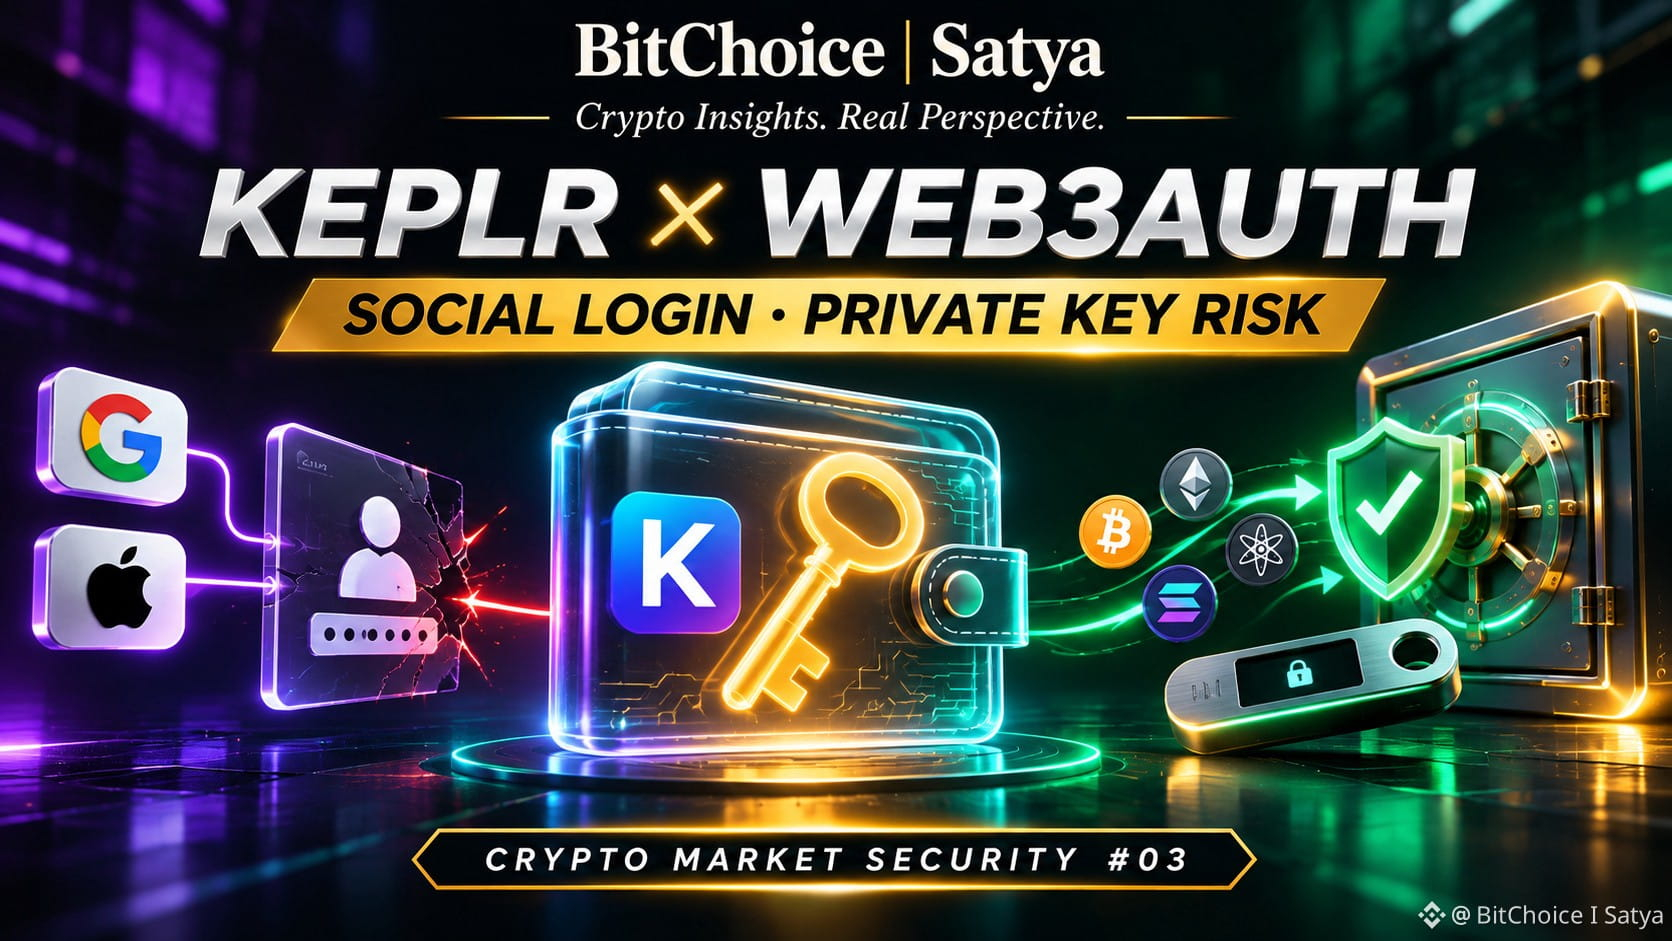
كشفت حادثة أمنية شملت Keplr وWeb3Auth عن ثغرة خطيرة في المصادقة على محافظ العملات الرقمية.
ماذا حدث؟
كشفت ثغرة في البنية التحتية لـWeb3Auth المفاتيح الخاصة المرتبطة ببعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple.
وحذّرت Keplr المستخدمين المتأثرين من إيداع الأموال، ودعتهم إلى نقل الأصول المتبقية التي ما زالوا قادرين على الوصول إليها إلى محافظ مؤمّنة حديثًا.
ووفقًا لـKeplr، لم تتأثر بهذه الثغرة تحديدًا المحافظ التي أُنشئت باستخدام عبارات الاسترداد أو محافظ الأجهزة.
سؤال الـ6 ملايين دولار
حدّد تحليل أولي لسلسلة الكتل تحويلات مشبوهة تُقدَّر بنحو 6 ملايين دولار.
لكن لم يتأكد أن جميع هذه التحويلات كانت عمليات سرقة.
وأفادت Web3Auth بأنها أجرت عملية استرداد أخلاقية، نقلت خلالها الأصول المعرّضة للخطر إلى محافظ استرداد مخصّصة.
وأُفيد بوجود نحو 5.6 ملايين دولار في عناوين الاسترداد حتى 8 نوفمبر.
ولا يزال المبلغ النهائي الذي سُرق بالفعل غير مؤكد.
لماذا يهم هذا؟
• يضيف تسجيل الدخول الاجتماعي اعتمادًا على وسائل مصادقة إضافية.
• قد يؤدي اختراق البنية التحتية لإدارة المفاتيح إلى كشف تطبيقات المحافظ الآمنة في ما عدا ذلك.
• قد تبدو تحويلات الاسترداد الطارئة شبيهة بالأنشطة الخبيثة ما لم تُتحقق عناوين الوجهة.
• يواجه المستخدمون مخاطر إضافية للتصيد الاحتيالي أثناء الحوادث الأمنية.
BITCHOICE | وجهة نظر SATYA:
لا يعتمد أمان الحفظ الذاتي على تشفير سلسلة الكتل وحده.
فطريقة إنشاء المفاتيح الخاصة وحمايتها واستعادتها لا تقل أهمية.
ويجب ألا تتحول سهولة المصادقة أبدًا إلى نقطة فشل وحيدة خفية.
الاختبار الحقيقي هو ما إذا كان مزوّدو المحافظ قادرين على الجمع بين سهولة بدء الاستخدام والأمان القابل للتحقق المستقل.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
كشفت حادثة أمنية شملت Keplr وWeb3Auth عن ثغرة خطيرة في المصادقة على محافظ العملات الرقمية.
ماذا حدث؟
كشفت ثغرة في البنية التحتية لـWeb3Auth المفاتيح الخاصة المرتبطة ببعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple.
وحذّرت Keplr المستخدمين المتأثرين من إيداع الأموال، ودعتهم إلى نقل الأصول المتبقية التي ما زالوا قادرين على الوصول إليها إلى محافظ مؤمّنة حديثًا.
ووفقًا لـKeplr، لم تتأثر بهذه الثغرة تحديدًا المحافظ التي أُنشئت باستخدام عبارات الاسترداد أو محافظ الأجهزة.
سؤال الـ6 ملايين دولار
حدّد تحليل أولي لسلسلة الكتل تحويلات مشبوهة تُقدَّر بنحو 6 ملايين دولار.
لكن لم يتأكد أن جميع هذه التحويلات كانت عمليات سرقة.
وأفادت Web3Auth بأنها أجرت عملية استرداد أخلاقية، نقلت خلالها الأصول المعرّضة للخطر إلى محافظ استرداد مخصّصة.
وأُفيد بوجود نحو 5.6 ملايين دولار في عناوين الاسترداد حتى 8 نوفمبر.
ولا يزال المبلغ النهائي الذي سُرق بالفعل غير مؤكد.
لماذا يهم هذا؟
• يضيف تسجيل الدخول الاجتماعي اعتمادًا على وسائل مصادقة إضافية.
• قد يؤدي اختراق البنية التحتية لإدارة المفاتيح إلى كشف تطبيقات المحافظ الآمنة في ما عدا ذلك.
• قد تبدو تحويلات الاسترداد الطارئة شبيهة بالأنشطة الخبيثة ما لم تُتحقق عناوين الوجهة.
• يواجه المستخدمون مخاطر إضافية للتصيد الاحتيالي أثناء الحوادث الأمنية.
BITCHOICE | وجهة نظر SATYA:
لا يعتمد أمان الحفظ الذاتي على تشفير سلسلة الكتل وحده.
فطريقة إنشاء المفاتيح الخاصة وحمايتها واستعادتها لا تقل أهمية.
ويجب ألا تتحول سهولة المصادقة أبدًا إلى نقطة فشل وحيدة خفية.
الاختبار الحقيقي هو ما إذا كان مزوّدو المحافظ قادرين على الجمع بين سهولة بدء الاستخدام والأمان القابل للتحقق المستقل.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ