إذا ظهر في محفظتك سجلٌّ يقول: «يبدو أنني حوّلت إلى هذا العنوان من قبل»، فلا تتعجل نسخه. يستغل تسميم العناوين المرتبط بـ$ETH عادةً شائعةً محددة: فكثير من المحافظ تعرض عنوان 0x مختصرًا، فلا يرى المستخدم سوى بدايته ونهايته، ويترك عشرات الخانات في الوسط للصدفة.
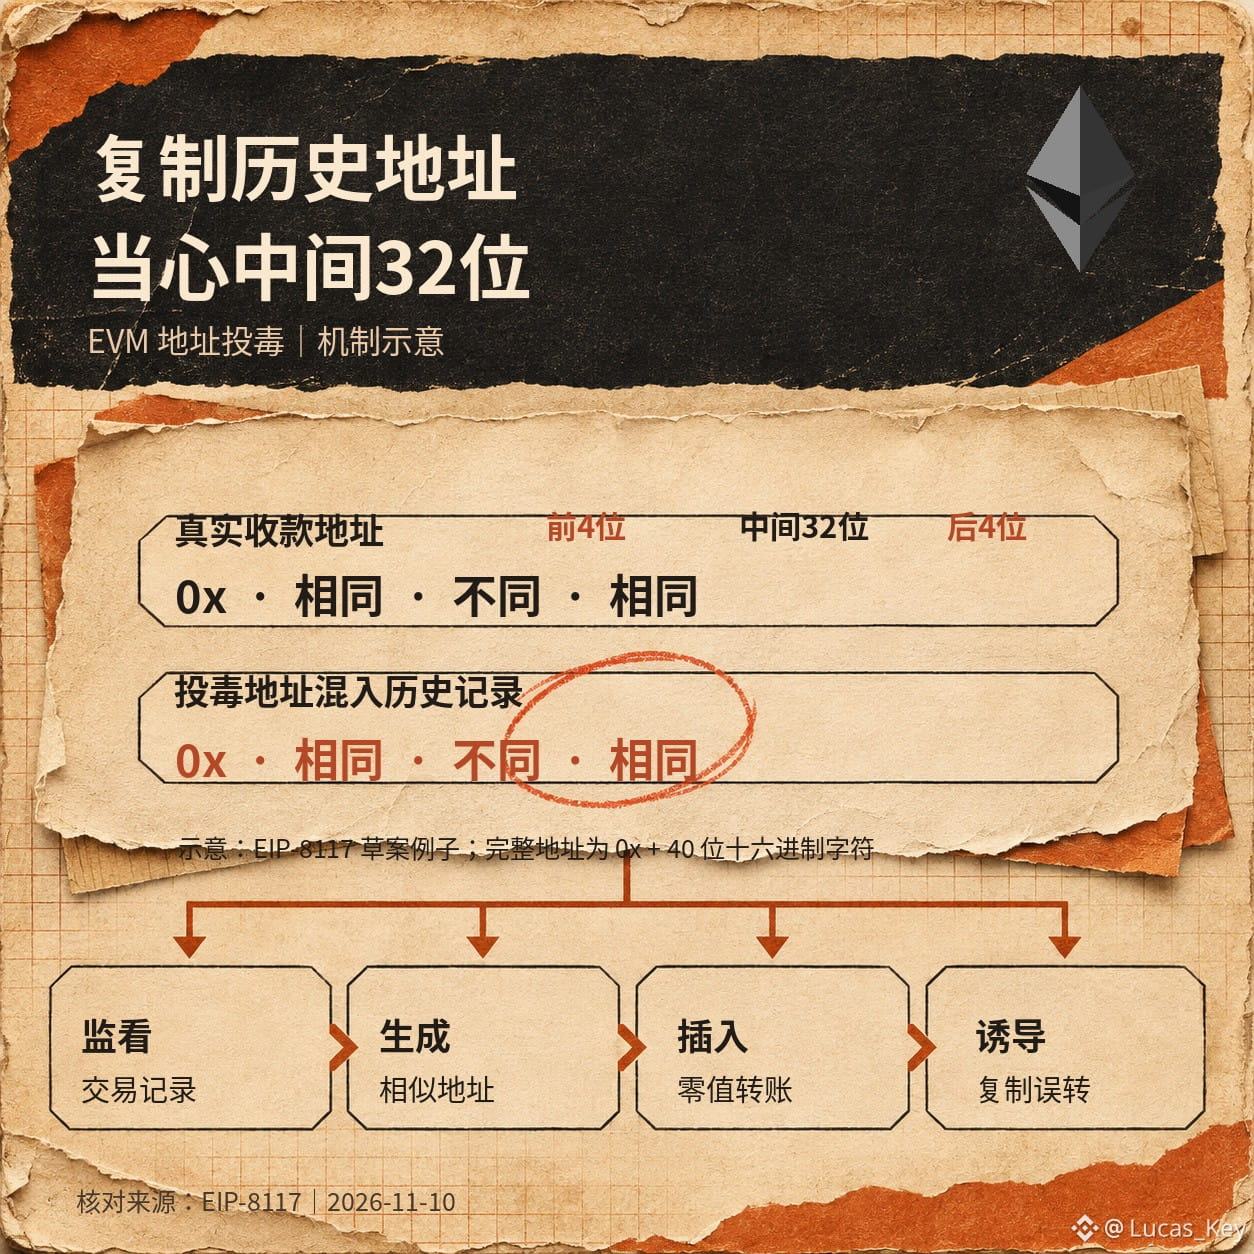
قدّمت مسودة EIP-8117 الخاصة بإيثيريوم مثالًا واضحًا: يتكون عنوان EVM الكامل من 0x متبوعًا بـ40 خانة سداسية عشرية؛ وتتطابق أول 4 خانات وآخر 4 خانات في العنوان الحقيقي وعنوان المهاجم، بينما تختلف الخانات الـ32 في الوسط. يراقب المهاجم سجلّ المعاملات أولًا، ثم ينشئ عنوانًا مشابهًا ويدسّه في قائمة السجل عبر تحويل ذي قيمة صفرية. ويظهر الخطر عند التحويل التالي: إذ ينسخ المستخدم من القائمة عنوان مستلم يبدو مألوفًا، لكنه مختلف في الواقع. تناقش المسودة تحسينات على طريقة العرض، ولا تعني أن المحافظ اعتمدت هذه الحماية على نطاق واسع بالفعل.
تستخدم كلٌّ من BNB Smart Chain التي تحمل الرقم $BNB وPolygon PoS التي تحمل الرقم $POL منظومة EVM؛ لذلك تستمر عادة قراءة عناوين 0x المختصرة عبر هذه السلاسل. وتحتاج العمليات العابرة للسلاسل إلى تحقق إضافي: فإلى جانب صحة العنوان، يجب التأكد من تطابق الشبكة والأصل أيضًا. والأكثر أمانًا هو الحصول مجددًا على عنوان المستلم الكامل من مصدر موثوق، ومراجعة جميع خاناته والسلسلة والعملة؛ أما في التحويلات الكبيرة، فابدأ بتحويل تجريبي صغير. لا تثبت السجلات السابقة سوى وجود سجلٍّ ما على السلسلة، ولا تضمن هوية المستلم.
المصادر: مسودة EIP-8117 والوثائق الرسمية لـBNB Chain وPolygon؛ جرى التحقق منها في 10 نوفمبر 2026. تنبيه بشأن المخاطر: لا يمكن عادةً التراجع عن التحويلات، وقد يؤدي التحويل إلى عنوان خاطئ إلى خسارة الأصول نهائيًا.
قدّمت مسودة EIP-8117 الخاصة بإيثيريوم مثالًا واضحًا: يتكون عنوان EVM الكامل من 0x متبوعًا بـ40 خانة سداسية عشرية؛ وتتطابق أول 4 خانات وآخر 4 خانات في العنوان الحقيقي وعنوان المهاجم، بينما تختلف الخانات الـ32 في الوسط. يراقب المهاجم سجلّ المعاملات أولًا، ثم ينشئ عنوانًا مشابهًا ويدسّه في قائمة السجل عبر تحويل ذي قيمة صفرية. ويظهر الخطر عند التحويل التالي: إذ ينسخ المستخدم من القائمة عنوان مستلم يبدو مألوفًا، لكنه مختلف في الواقع. تناقش المسودة تحسينات على طريقة العرض، ولا تعني أن المحافظ اعتمدت هذه الحماية على نطاق واسع بالفعل.
تستخدم كلٌّ من BNB Smart Chain التي تحمل الرقم $BNB وPolygon PoS التي تحمل الرقم $POL منظومة EVM؛ لذلك تستمر عادة قراءة عناوين 0x المختصرة عبر هذه السلاسل. وتحتاج العمليات العابرة للسلاسل إلى تحقق إضافي: فإلى جانب صحة العنوان، يجب التأكد من تطابق الشبكة والأصل أيضًا. والأكثر أمانًا هو الحصول مجددًا على عنوان المستلم الكامل من مصدر موثوق، ومراجعة جميع خاناته والسلسلة والعملة؛ أما في التحويلات الكبيرة، فابدأ بتحويل تجريبي صغير. لا تثبت السجلات السابقة سوى وجود سجلٍّ ما على السلسلة، ولا تضمن هوية المستلم.
المصادر: مسودة EIP-8117 والوثائق الرسمية لـBNB Chain وPolygon؛ جرى التحقق منها في 10 نوفمبر 2026. تنبيه بشأن المخاطر: لا يمكن عادةً التراجع عن التحويلات، وقد يؤدي التحويل إلى عنوان خاطئ إلى خسارة الأصول نهائيًا.