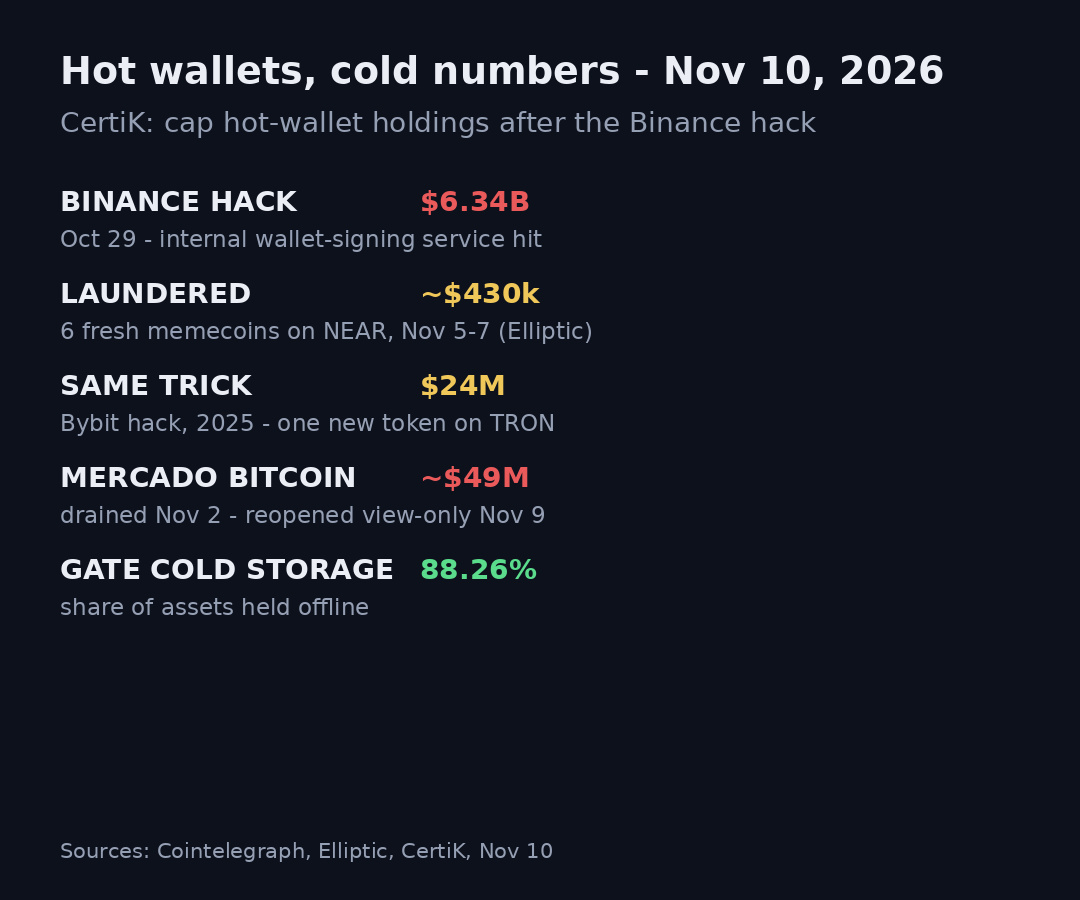
قالت CertiK أخيرًا ما يتجنّب الجميع قوله بصراحة: على منصات التداول وضع حدود قصوى صارمة بالدولار لمقدار العملات المشفرة الموجودة في المحافظ الساخنة. وجاء ذلك بعد اختراق Binance الذي بلغت خسائره 6.3 مليارات دولار في نهاية أكتوبر — إذ تمكن المهاجمون من اختراق خدمة داخلية لتوقيع المعاملات في المحافظ، وكانت الأموال موجودة هناك وفي متناولهم.
أما ما تلا ذلك، فكان ابتكارًا قاتمًا إلى حدٍّ ما. تتبعت Elliptic المخترقين الكوريين الشماليين أنفسهم وهم يغسلون نحو 430,000 دولار عبر ست عملات ميم جديدة تمامًا أنشؤوها على NEAR بين 5 و7 نوفمبر — يصكّون رمزًا، ويحوّلون عملات NEAR المسروقة إليه، ثم يبيعونه عبر مجمّع السيولة. استُخدمت الحيلة نفسها بعد اختراق Bybit العام الماضي، إذ جرى تمرير 24 مليون دولار عبر رمز على TRON.
رأيي: حكاية عملات الميم هذه مجرد تشتيت للانتباه. مبلغ 430 ألف دولار لا يُذكر مقارنةً بـ6.3 مليارات دولار. القصة الحقيقية هي فكرة وضع سقف. إذا كان بإمكان منصة تداول خسارة مليارات في ليلة واحدة لأن هذا القدر من المال كان موجودًا في محفظة ساخنة، فالحل ليس تحسين أجهزة الإنذار — بل تقليل الأموال التي يمكن الوصول إليها. تقول Gate إن 88% من أصولها محفوظة في تخزين بارد. وينبغي أن يكون هذا الرقم معلومةً ملزمةً لكل منصة تداول بنشرها، لا مجرد ادعاء يُطرح عند وقوع اختراق.
وبمناسبة الحديث عن الأمر: أعادت Mercado Bitcoin، أكبر منصة تداول في البرازيل، إتاحة دخول العملاء أمس — للاطلاع فقط. يمكنك رؤية رصيدك، لكنك لا تزال عاجزًا عن تحريكه، وذلك بعد أسبوع من اختفاء نحو 49 مليون دولار. ويقولون إن العملاء لن يخسروا أموالهم. ربما. لكن «رصيدك لا يزال مسجلًا» لا تعني «أموالك آمنة».
هل تعرف فعلًا النسبة المئوية من أموال منصتك المحفوظة في تخزين بارد — أم أنك تثق بالشعار فحسب؟
أما ما تلا ذلك، فكان ابتكارًا قاتمًا إلى حدٍّ ما. تتبعت Elliptic المخترقين الكوريين الشماليين أنفسهم وهم يغسلون نحو 430,000 دولار عبر ست عملات ميم جديدة تمامًا أنشؤوها على NEAR بين 5 و7 نوفمبر — يصكّون رمزًا، ويحوّلون عملات NEAR المسروقة إليه، ثم يبيعونه عبر مجمّع السيولة. استُخدمت الحيلة نفسها بعد اختراق Bybit العام الماضي، إذ جرى تمرير 24 مليون دولار عبر رمز على TRON.
رأيي: حكاية عملات الميم هذه مجرد تشتيت للانتباه. مبلغ 430 ألف دولار لا يُذكر مقارنةً بـ6.3 مليارات دولار. القصة الحقيقية هي فكرة وضع سقف. إذا كان بإمكان منصة تداول خسارة مليارات في ليلة واحدة لأن هذا القدر من المال كان موجودًا في محفظة ساخنة، فالحل ليس تحسين أجهزة الإنذار — بل تقليل الأموال التي يمكن الوصول إليها. تقول Gate إن 88% من أصولها محفوظة في تخزين بارد. وينبغي أن يكون هذا الرقم معلومةً ملزمةً لكل منصة تداول بنشرها، لا مجرد ادعاء يُطرح عند وقوع اختراق.
وبمناسبة الحديث عن الأمر: أعادت Mercado Bitcoin، أكبر منصة تداول في البرازيل، إتاحة دخول العملاء أمس — للاطلاع فقط. يمكنك رؤية رصيدك، لكنك لا تزال عاجزًا عن تحريكه، وذلك بعد أسبوع من اختفاء نحو 49 مليون دولار. ويقولون إن العملاء لن يخسروا أموالهم. ربما. لكن «رصيدك لا يزال مسجلًا» لا تعني «أموالك آمنة».
هل تعرف فعلًا النسبة المئوية من أموال منصتك المحفوظة في تخزين بارد — أم أنك تثق بالشعار فحسب؟