btc#NvidiaInvestigatesAfterHuang’sAffairApology 1. اختراق أمني كبير في منصة بادي (هجوم أكتوبر 2026):
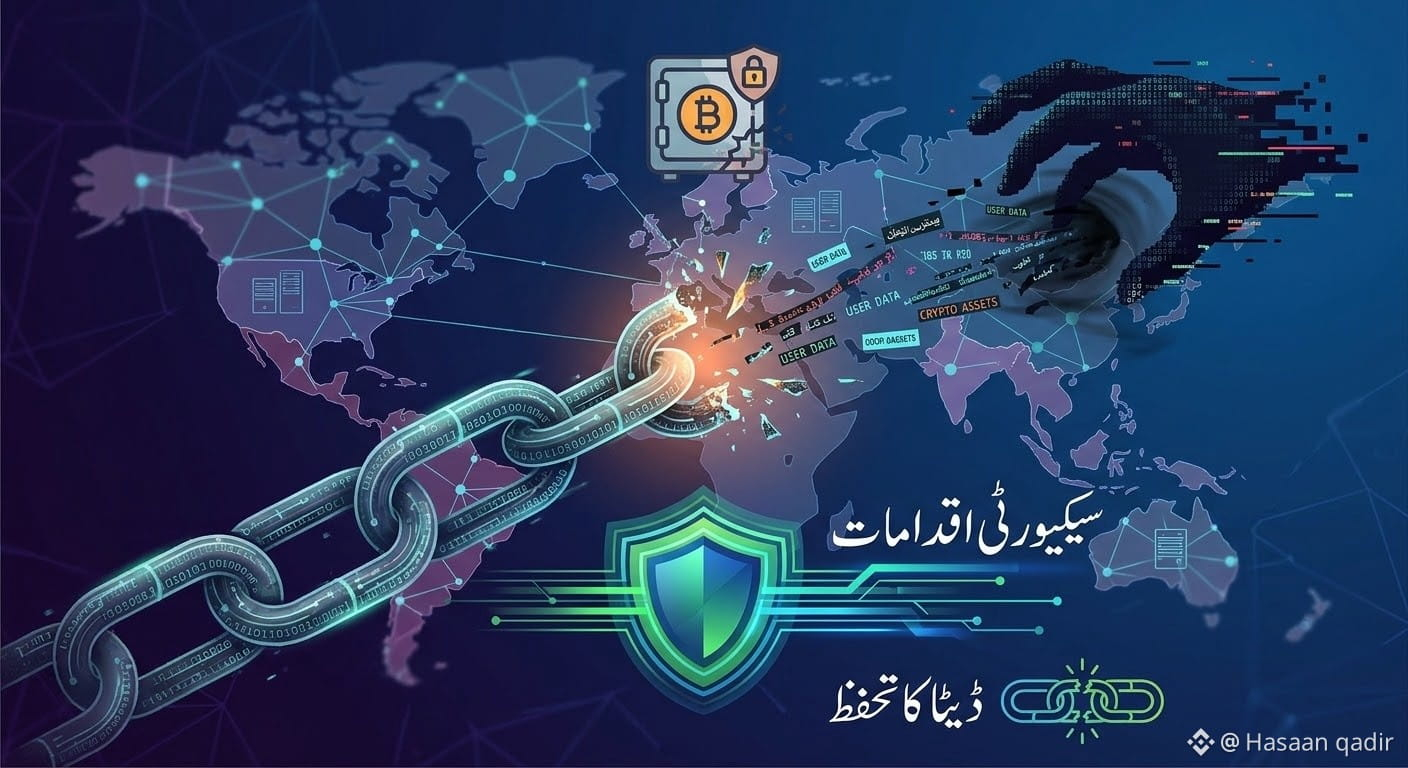
سرقة مبلغ ضخم: في أواخر أكتوبر، وقع هجوم إلكتروني كبير على المحافظ الساخنة في Binance، سُرقت خلاله عملات مشفرة بقيمة نحو 6.36 مليار دولار (6.3 مليارات دولار) من عدة سلاسل كتل، مثل Ethereum وXRP Ledger وSolana وغيرها.
من يقف وراء الهجوم: وُجّهت أصابع الاتهام في هذا الهجوم إلى وحدة القرصنة المدعومة من الدولة في كوريا الشمالية (TraderTraitor / Lazarus Group).
التجميد والاسترداد: تحركت جهات إصدار العملات المستقرة (مثل Tether وCircle) والمجالس الأمنية فوراً، فجمّدت جزءاً كبيراً من الأموال المسروقة (نحو 2.7 مليار دولار). كما أوضحت Binance أن أموال المستخدمين آمنة، وأنهم لم يتكبدوا أي خسائر.
2. ادعاءات كاذبة بتسريب البيانات (ادعاء ShinyHunters - 335 مليون مستخدم):
أعلنت مجموعة قرصنة تُدعى ShinyHunters مؤخراً على الإنترنت المظلم أنها اخترقت بيانات تتضمن 335.9 مليون سطر من Binance (تشمل بيانات KYC وكلمات المرور وتفاصيل المستخدمين)، وادعت أنها تعرضها للبيع مقابل 900,000 دولار.
رد Binance: نفت Binance هذا الادعاء بشدة، وقالت إن تسريب البيانات أو اختراق النظام المزعوم عملية احتيال وادعاء كاذب. ووفقاً لـ Binance، فإن أنظمتها آمنة تماماً، ويبدو أن هذه البيانات القديمة أو المختلطة سُرقت عادةً من أجهزة المستخدمين أنفسهم عبر برمجيات خبيثة لسرقة المعلومات.
3. احذروا عمليات التصيد الاحتيالي:
استغل كثير من المحتالين والقراصنة هذه الأخبار والظروف، وأصبحوا نشطين للغاية.
تُرسل رسائل بريد إلكتروني ورسائل مزيفة للتصيد الاحتيالي، تزعم أنكم ستحصلون على «تسوية» أو تعويض، أو تطلب منكم التحقق من المحفظة.
نصيحة مهمة لكم: إذا وصلكم بريد إلكتروني أو رابط من Binance أو أي محفظة يطلب التحقق من الحساب أو إرسال Bitcoin/أموال، فلا تنقروا عليه أبداً. لا تطلب منكم Binance أو أي جهة رسمية أبداً رسوماً مقدماً أو كلمات مرور/مفاتيح خاصة$BTC
سرقة مبلغ ضخم: في أواخر أكتوبر، وقع هجوم إلكتروني كبير على المحافظ الساخنة في Binance، سُرقت خلاله عملات مشفرة بقيمة نحو 6.36 مليار دولار (6.3 مليارات دولار) من عدة سلاسل كتل، مثل Ethereum وXRP Ledger وSolana وغيرها.
من يقف وراء الهجوم: وُجّهت أصابع الاتهام في هذا الهجوم إلى وحدة القرصنة المدعومة من الدولة في كوريا الشمالية (TraderTraitor / Lazarus Group).
التجميد والاسترداد: تحركت جهات إصدار العملات المستقرة (مثل Tether وCircle) والمجالس الأمنية فوراً، فجمّدت جزءاً كبيراً من الأموال المسروقة (نحو 2.7 مليار دولار). كما أوضحت Binance أن أموال المستخدمين آمنة، وأنهم لم يتكبدوا أي خسائر.
2. ادعاءات كاذبة بتسريب البيانات (ادعاء ShinyHunters - 335 مليون مستخدم):
أعلنت مجموعة قرصنة تُدعى ShinyHunters مؤخراً على الإنترنت المظلم أنها اخترقت بيانات تتضمن 335.9 مليون سطر من Binance (تشمل بيانات KYC وكلمات المرور وتفاصيل المستخدمين)، وادعت أنها تعرضها للبيع مقابل 900,000 دولار.
رد Binance: نفت Binance هذا الادعاء بشدة، وقالت إن تسريب البيانات أو اختراق النظام المزعوم عملية احتيال وادعاء كاذب. ووفقاً لـ Binance، فإن أنظمتها آمنة تماماً، ويبدو أن هذه البيانات القديمة أو المختلطة سُرقت عادةً من أجهزة المستخدمين أنفسهم عبر برمجيات خبيثة لسرقة المعلومات.
3. احذروا عمليات التصيد الاحتيالي:
استغل كثير من المحتالين والقراصنة هذه الأخبار والظروف، وأصبحوا نشطين للغاية.
تُرسل رسائل بريد إلكتروني ورسائل مزيفة للتصيد الاحتيالي، تزعم أنكم ستحصلون على «تسوية» أو تعويض، أو تطلب منكم التحقق من المحفظة.
نصيحة مهمة لكم: إذا وصلكم بريد إلكتروني أو رابط من Binance أو أي محفظة يطلب التحقق من الحساب أو إرسال Bitcoin/أموال، فلا تنقروا عليه أبداً. لا تطلب منكم Binance أو أي جهة رسمية أبداً رسوماً مقدماً أو كلمات مرور/مفاتيح خاصة$BTC