
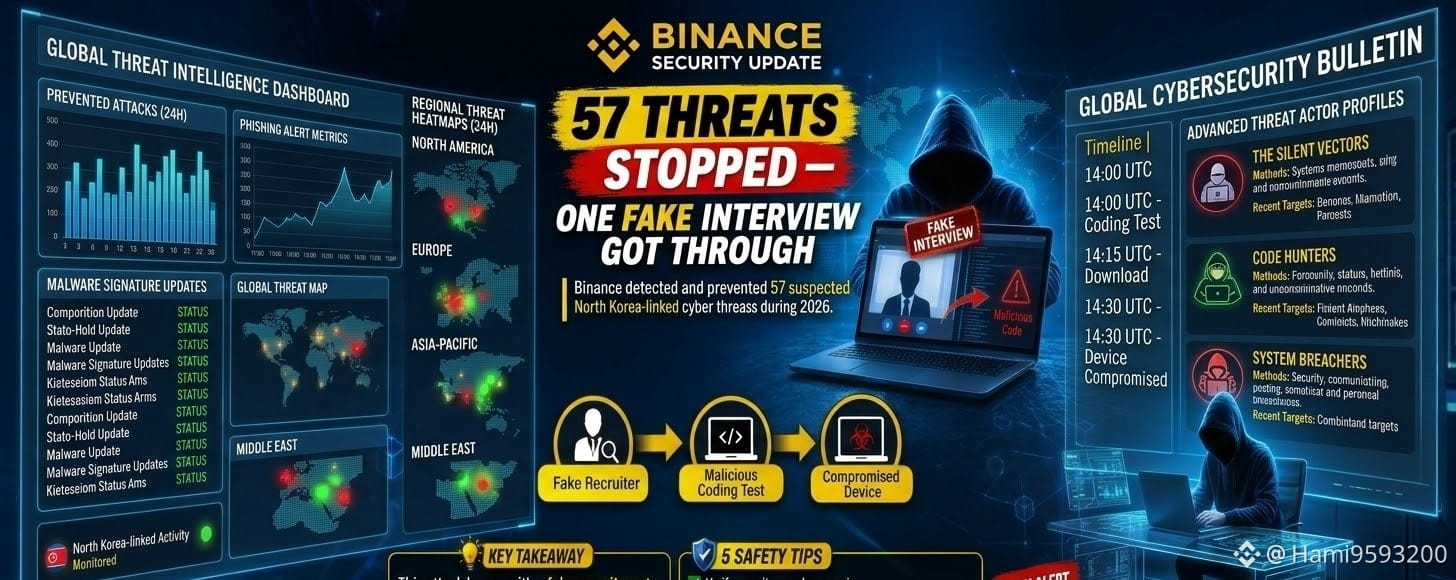
باينانس تحبط 57 تهديدًا سيبرانيًا — لكن مقابلة عمل زائفة واحدة نجحت في اختراقها!
تحقيق باينانس الأمني | 9 نوفمبر 2026
أصبح الأمن السيبراني أحد أكبر التحديات التي تواجه قطاع العملات المشفرة. وقد كشف إفصاح أمني حديث من باينانس عن المخاطر الجسيمة التي قد تواجهها حتى أنظمة الأمن المتقدمة جراء هجمات الهندسة الاجتماعية المخطط لها بعناية.
وفقًا لباينانس، رصد فريق الأمن لديها وأحبط 57 حالة تهديد سيبراني يُشتبه بارتباطها بكوريا الشمالية خلال عام 2026. ومع ذلك، نجح هجوم متطور في اختراق أحد الموظفين عبر عملية توظيف زائفة.
🔍 كيف بدأ الهجوم؟
بدأت الحادثة، بحسب التقارير، في سبتمبر 2026 عندما تواصل مع مهندس برمجيات في باينانس أحد الأشخاص عبر منصة موثوقة للبحث عن وظائف.
لم يرسل المهاجمون روابط مريبة فورًا، بل بنوا الثقة من خلال عملية توظيف مخطط لها بعناية.
إليك كيف تطور الهجوم بحسب التقارير:
1. تواصل توظيف مزيف
تواصل شخص انتحل صفة مدير مشروع مع الموظف وعرض عليه فرصة عمل بدت احترافية.
2. مقابلات إلكترونية مزيفة
رتّب المهاجمون عدة مقابلات. تقمّص أحدهم دور ممثل للموارد البشرية، بينما ادّعى آخر أنه الرئيس التنفيذي لشركة وهمية. واستخدموا، بحسب التقارير، ملفات شخصية مقنعة على وسائل التواصل الاجتماعي ليبدوا حقيقيين.
3. مهمة برمجية خبيثة
خلال المقابلة الثانية، طُلب من الموظف تنزيل مهمة برمجية على حاسوب العمل. واحتوت المهمة على شيفرة خبيثة مخفية داخل مستودع برمجي.
4. الإصابة ببرمجية خبيثة
عند إعداد المهمة، نُفذت شيفرة خبيثة على جهاز الموظف. وساعدت المهاجمين على إنشاء وصول غير مصرّح به والتواصل مع خادم خارجي.
5. وصول داخلي أوسع
وفقًا لتحقيق باينانس، استخدم المهاجمون لاحقًا أجهزة مخترقة وبيانات اعتماد مسروقة وأداة ذكاء اصطناعي داخلية للوصول إلى أنظمة هندسية إضافية متصلة بالبنية التحتية للمحافظ.
لم تكن هذه مجرد حالة نقر فيها شخص على رابط مريب، بل عملية متعددة المراحل تضمنت، بحسب التقارير، أسابيع أو أشهرًا من التحضير.
🛡️ لماذا تُعد هذه الحادثة مهمة؟
تُظهر هذه الحادثة أن الأمن السيبراني لا يقتصر على كلمات المرور أو جدران الحماية أو برامج مكافحة الفيروسات. فقد يشكل السلوك البشري أيضًا خطرًا أمنيًا كبيرًا.
قد يبدو مسؤول توظيف مزيف محترفًا. وقد تبدو مقابلة الفيديو حقيقية. وحتى مهمة برمجية قد تبدو جزءًا اعتياديًا من عملية التوظيف.
لذلك، يجب على الموظفين والمؤسسات التحقق من كل طلب مهم قبل اتخاذ أي إجراء.
5 دروس في الأمن السيبراني ينبغي للجميع اتباعها
1. تحقّق من مسؤولي التوظيف: راجع الموقع الإلكتروني للشركة وعنوان البريد الإلكتروني الرسمي وهوية مسؤول التوظيف.
2. تجنّب الشيفرات مجهولة المصدر: لا تشغّل أبدًا نصوصًا برمجية غير مألوفة أو مهام برمجية على حاسوبك الشخصي أو حاسوب العمل.
3. نزّل بحذر: ثبّت البرامج من مصادر موثوقة ومُتحقَّق منها فقط.
4. فعّل المصادقة الثنائية: استخدم المصادقة الثنائية لإضافة طبقة أخرى من الحماية لحسابك.
5. أبلغ عن الأنشطة المريبة: أبلغ فريق الأمن في شركتك عن رسائل التوظيف أو الملفات أو طلبات البرامج غير المعتادة.
أفكار أخيرة
يُذكّرنا إفصاح باينانس بأن مجرمي الإنترنت يطوّرون أساليبهم باستمرار. فقد تتحول فرصة عمل تبدو موثوقة إلى تهديد أمني عندما تكون نوايا القائمين عليها خبيثة.
سواء كنت تعمل في العملات الرقمية أو التكنولوجيا أو التمويل أو أي قطاع آخر، ينبغي أن يكون الأمن على الإنترنت أولوية دائمًا.
تذكّر: لا تُضحِّ أبدًا بأمنك الرقمي من أجل فرصة لم تتحقق من صحتها كما ينبغي.
💬 سؤال للمجتمع: هل سبق أن تلقيت عرض عمل مريبًا أو دعوة لمقابلة عبر الإنترنت؟ شارك تجربتك وساعد الآخرين على البقاء بأمان.
#Binance #CyberSecurity #CryptoSafety #OnlineScams #Blockchain