
في منظومة العملات المشفرة الحالية، تطور أمن الأصول الرقمية تطورًا ملحوظًا. ولّت الأيام التي كان فيها الاعتماد على عبارة استرداد واحدة مؤلفة من 12 أو 24 كلمة هو الخيار الوحيد لحماية أموالنا. أما اليوم، فتقنيات متقدمة مثل الحوسبة متعددة الأطراف (MPC)، اختصارًا للمصطلح الإنجليزي، تعيد رسم طريقة تعاملنا مع الحفظ الذاتي.
رغم أن المحافظ متعددة الأطراف (MPC) تلغي نقطة الفشل الوحيدة من خلال تقسيم المفتاح الخاص، يقع كثير من المستخدمين في الاعتقاد الخاطئ بأن النسخ الاحتياطية لم تعد ضرورية. لكن الواقع مختلف تمامًا؛ فالتشفير الموزع يحمي من السرقة أثناء الاستخدام، بينما تضمن النسخ الاحتياطية ألا تفقد أبدًا إمكانية الوصول إلى أموالك.
كيف تعمل تقنية MPC
لفهم سبب استمرار أهمية الاستعادة، علينا أولًا أن نفهم ما الذي يميّز محفظة MPC، مثل المحافظ التي تستخدمها المعايير الحديثة لدى Binance Web3 وRabby، أو محافظ MPC المؤسسية.
تقليديًا، يُنشأ المفتاح الخاص ويُخزّن في مكان واحد. إذا تمكن شخص ما من الوصول إلى ذلك المفتاح، فسيستولي على جميع الأموال. تغيّر MPC هذه الفكرة الأساسية باستخدام التشفير العتبي.
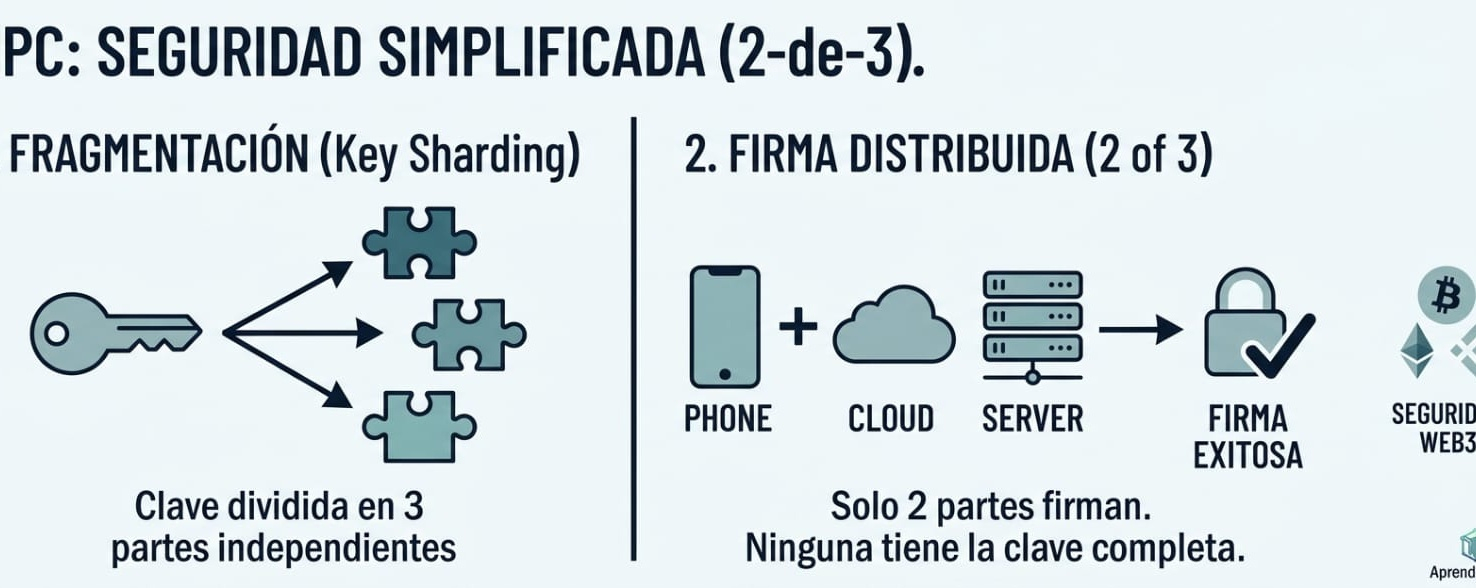
تجزئة المفاتيح (Key Sharding). لا يُنشأ المفتاح الخاص كاملًا على جهاز واحد أبدًا. وبدلًا من ذلك، يُقسّم رياضيًا إلى أجزاء مستقلة متعددة تُسمى أجزاءً مشتركة.
التوقيع الموزّع. يتطلب تفويض معاملة تعاون عدد محدد من هذه الأجزاء المشتركة، مثل جزأين من أصل ثلاثة، رياضيًا لتوقيع العملية من دون أن يكشف أي جزء سره للأجزاء الأخرى.
إزالة نقطة الإخفاق الوحيدة. إذا اخترق مهاجم جهازك المحمول أو متصفحك، فلن يحصل إلا على جزء مشترك لا يمكن استخدامه بمفرده، ما يوقف السرقة المباشرة.
أسطورة الحصانة من الاختراق: لماذا تُعد النسخ الاحتياطية مهمة
نظرًا إلى أن الوصول موزّع بين أجزاء مختلفة، مثل جزء على جهازك وآخر محفوظ في سحابتك الشخصية المشفّرة وثالث على خادم مزوّد الخدمة، فمن السهل افتراض أن النظام أبدي ومحمي من الأخطاء البشرية. لكن هذا يتجاهل سيناريوهات واقعية بالغة الأهمية.
فقدان الوصول إلى الجهاز الرئيسي. إذا فقدت هاتفك المحمول أو حاسوبك، أو تعرضت لعطل في الأجهزة لا يمكن إصلاحه، فسيختفي أحد أجزاء المفتاح المشتركة فعليًا.
إغلاق المزوّد أو تغييره. إذا كنت تعتمد على خدمة تخزّن جزءًا احتياطيًا في بنيتها التحتية، وتعرضت هذه الخدمة لانقطاعات طويلة أو تغييرات في سياساتها، فقد تُحرم من الوصول إلى أموالك ما لم تكن لديك وسائل استعادة بديلة.
اختراق بيانات اعتماد السحابة أو تعذّر الوصول إليها. إذا كانت نسختك الاحتياطية الإضافية مرتبطة بحساب سحابي مثل Google Drive أو iCloud، وفقدت إمكانية الوصول إلى ذلك الحساب أو إلى كلمة مرور التشفير الرئيسية، فستصبح استعادة ذلك الجزء المشترك مستحيلة.
أفضل الممارسات لنسخة احتياطية متينة لمحفظة MPC
يتطلب تطبيق استراتيجية أمنية قائمة على MPC الجمع بين التكنولوجيا الحديثة والإدارة المنضبطة للنسخ الاحتياطية.
نوّع أماكن تخزين الأجزاء المشتركة. احرص على تخزين نسخ أجزاء مفاتيحك الاحتياطية في مواقع مستقلة فعلًا؛ فعلى سبيل المثال، لا تخزّن مطلقًا كلمة مرور النسخة الاحتياطية في السحابة نفسها التي يوجد فيها الملف المشفّر.
احمِ النسخ الاحتياطية بكلمات مرور رئيسية. يجب تشفير النسخ الرقمية الاحتياطية لأجزاء MPC بقوة باستخدام كلمات مرور متينة والمصادقة الثنائية (2FA) المعتمدة على مفاتيح المرور أو القياسات الحيوية.
تحقّق من عملية الاستعادة. قبل إيداع مبالغ كبيرة من رأس المال، أجرِ اختبارًا للاستعادة في بيئة ثانوية للتأكد من فهمك لسير عملية الاستعادة ومن أن نُسخك الاحتياطية تعمل على النحو الصحيح.
الخلاصة
تمثّل تقنية MPC تقدمًا هائلًا في سهولة الاستخدام والحماية من الاختراق في عالم العملات المشفرة، إذ تزيل الثغرة التقليدية المرتبطة بعبارة الاسترداد الأولية. ومع ذلك، لا تعفي التشفيرات المتقدمة المستخدم من مسؤولية الاحتفاظ بنسخة احتياطية. إن إدراك ضرورة حماية الأجزاء المشتركة بالجدية نفسها التي تُحمى بها المفاتيح التقليدية هو مفتاح ضمان سيادة مالية مستدامة وخالية من المتاعب.
#MPC #Web3 CryptoSecurity #BinanceWeb3Wallet #SelfCustody AprendeCripto #Blockchain CryptoEducation $MPC.US $BTC $BNB



بقلم Elise_Crypto
تابعنا على AprendeCripto للمزيد من التحليلات التقنية وأدلة أمان Web3$