⚠️Keplr: الثغرة الأمنية التي تتجاوز المحفظة
#keplradvisessocialloginuserstotransferassets
قد تتعرض محفظة العملات المشفرة للاختراق حتى إن لم يُخترق تطبيق المحفظة نفسه.
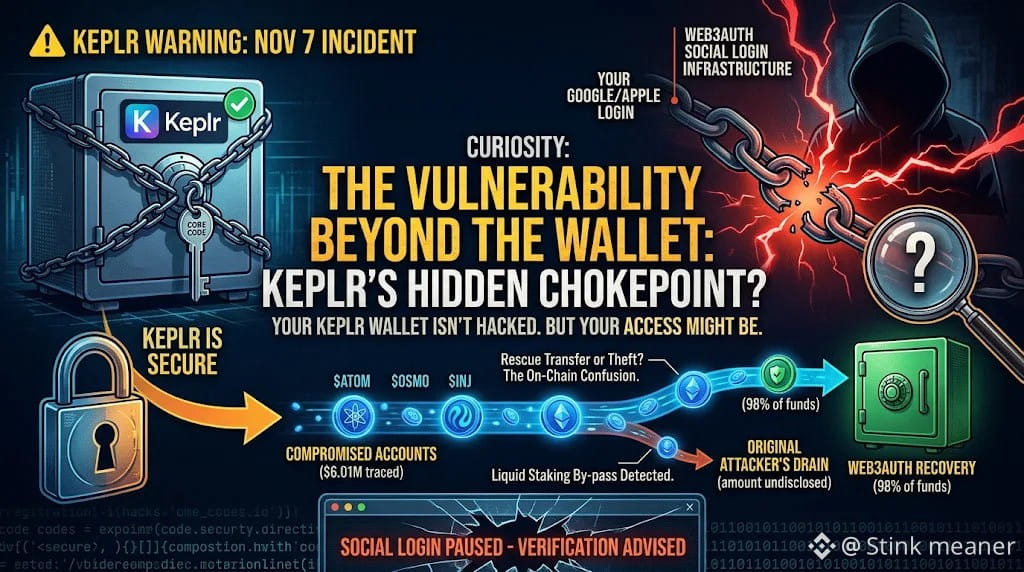
تعلّق تحذير Keplr الصادر في 7 نوفمبر بالحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple. وعُزي سبب المشكلة إلى Web3Auth، وهي البنية التحتية الخارجية التي تشغّل نظام تسجيل الدخول هذا، وليس إلى ثغرة اكتُشفت حديثًا في الشيفرة الأساسية لمحفظة Keplr.
أوقفت Keplr تسجيل الدخول عبر وسائل التواصل الاجتماعي، وطلبت من المستخدمين المتضررين عدم إيداع مزيد من الأموال أو إعادة استيراد حساباتهم. وأفادت بأن الحسابات التي تستخدم عبارة الاسترداد ومحافظ الأجهزة ليست ضمن الفئة المتأثرة.
تتطلب أرقام المعاملات على السلسلة قراءة متأنية. فقد تتبّعت Bitquery ما لا يقل عن 6.01 ملايين دولار من الأصول التي نُقلت من حسابات معرضة للخطر إلى عناوين حدّدتها Web3Auth لاحقًا على أنها محافظ استرداد.
هذا لا يعني أن سرقة 6 ملايين دولار قد تأكدت. تقول Web3Auth إن التحويلات كانت جزءًا من جهود حماية الأموال في المحافظ المكشوفة. ولم يُفصح عن المبلغ الفعلي الذي أخذه المهاجم الأصلي.
تفصيل لم يحظَ بالاهتمام الكافي: نُقلت بعض عملات ATOM المرهونة باستخدام رموز حصص التخزين السائل، ما جنّبها فترة الانتظار المعتادة البالغة 21 يومًا المرتبطة بفك الرهن المباشر.
لذلك، قد يؤثر اختراق تسجيل الدخول في الأصول عبر سلاسل متصلة، كما قد تبدو تحويلات الإنقاذ كأنها سرقة على السلسلة.
اتبع فقط التعليمات الرسمية من Keplr وWeb3Auth. وتجاهل عروض الاسترداد غير المطلوبة.
هذه ليست نصيحة مالية.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq
#keplradvisessocialloginuserstotransferassets
قد تتعرض محفظة العملات المشفرة للاختراق حتى إن لم يُخترق تطبيق المحفظة نفسه.
تعلّق تحذير Keplr الصادر في 7 نوفمبر بالحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple. وعُزي سبب المشكلة إلى Web3Auth، وهي البنية التحتية الخارجية التي تشغّل نظام تسجيل الدخول هذا، وليس إلى ثغرة اكتُشفت حديثًا في الشيفرة الأساسية لمحفظة Keplr.
أوقفت Keplr تسجيل الدخول عبر وسائل التواصل الاجتماعي، وطلبت من المستخدمين المتضررين عدم إيداع مزيد من الأموال أو إعادة استيراد حساباتهم. وأفادت بأن الحسابات التي تستخدم عبارة الاسترداد ومحافظ الأجهزة ليست ضمن الفئة المتأثرة.
تتطلب أرقام المعاملات على السلسلة قراءة متأنية. فقد تتبّعت Bitquery ما لا يقل عن 6.01 ملايين دولار من الأصول التي نُقلت من حسابات معرضة للخطر إلى عناوين حدّدتها Web3Auth لاحقًا على أنها محافظ استرداد.
هذا لا يعني أن سرقة 6 ملايين دولار قد تأكدت. تقول Web3Auth إن التحويلات كانت جزءًا من جهود حماية الأموال في المحافظ المكشوفة. ولم يُفصح عن المبلغ الفعلي الذي أخذه المهاجم الأصلي.
تفصيل لم يحظَ بالاهتمام الكافي: نُقلت بعض عملات ATOM المرهونة باستخدام رموز حصص التخزين السائل، ما جنّبها فترة الانتظار المعتادة البالغة 21 يومًا المرتبطة بفك الرهن المباشر.
لذلك، قد يؤثر اختراق تسجيل الدخول في الأصول عبر سلاسل متصلة، كما قد تبدو تحويلات الإنقاذ كأنها سرقة على السلسلة.
اتبع فقط التعليمات الرسمية من Keplr وWeb3Auth. وتجاهل عروض الاسترداد غير المطلوبة.
هذه ليست نصيحة مالية.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq