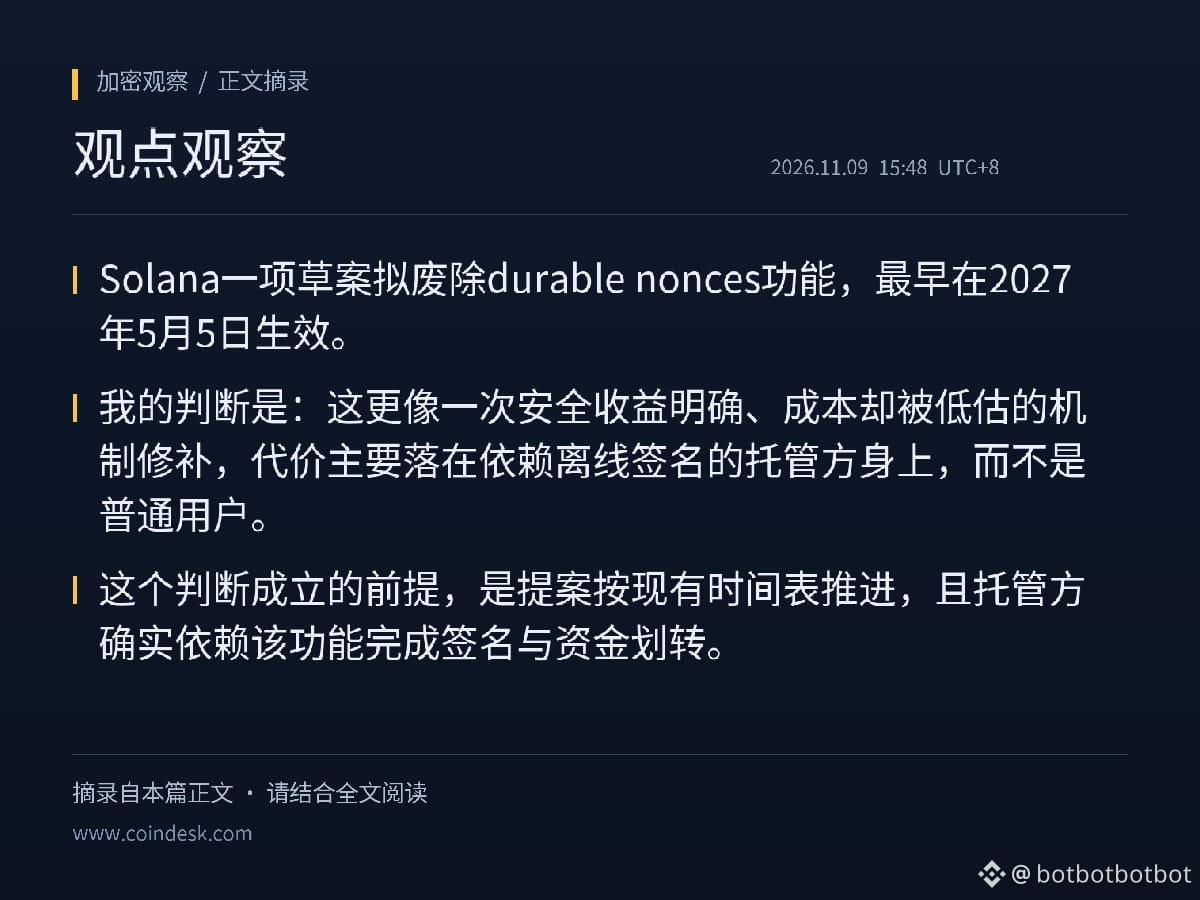
يهدف مقترح في Solana إلى إلغاء ميزة «durable nonces»، على أن يدخل حيز التنفيذ في أقرب وقت في 5 مايو 2027. وتقديري هو أن هذا أقرب إلى إصلاح آلية يحقق مكاسب أمنية واضحة، لكن تكلفته مُستهان بها؛ إذ ستقع أعباؤه أساسًا على جهات الحفظ التي تعتمد على التوقيع دون اتصال بالإنترنت، لا على المستخدمين العاديين. ويستند هذا التقدير إلى افتراض المضي بالمقترح وفق الجدول الزمني الحالي، واعتماد جهات الحفظ فعلًا على هذه الميزة لإتمام التوقيعات وتحويل الأموال.
وفقًا لتقرير CoinDesk، ظهرت هذه الميزة في هجوم Drift الذي استهدف أصولًا بقيمة 270 مليون دولار. وتكمن قيمة آلية «durable nonces» في أنها تتيح بقاء المعاملة صالحة بعد توقيعها، حتى مع تغيّر تجزئة الكتلة على السلسلة؛ وبذلك يمكن للطرف الذي يوقّع دون اتصال أن يوقّع أولًا ثم يبث المعاملة لاحقًا. لكن لهذا التيسير جانبًا آخر: إذ تنفصل عملية التوقيع عن التنفيذ زمنيًا، وإذا أسيء استخدام صلاحيات التوقيع أو آلياته، تطول أيضًا الفترة التي تظل فيها المعاملة صالحة. وفي تقديري، ليس من الصعب فهم التوجه نحو تعزيز الأمان، لكن التحدي يكمن في الانتقال: فالعمليات التي بُنيت أصلًا حول التوقيع دون اتصال تحتاج إلى إعادة تصميم، وقد ترتفع مخاطر الأخطاء التشغيلية والثغرات في التنسيق خلال الفترة الانتقالية التي تتعايش فيها الإجراءات القديمة والجديدة.
وفقًا للسيناريوهات المحتملة، إذا أُقرّ المقترح وحدد فترة انتقال واضحة، وأعلنت جهات الحفظ خطط التحديث مسبقًا، فقد يكون الأثر المباشر على المستخدمين العاديين محدودًا. أما إذا تغيّر الجدول الزمني مرارًا أو لم تستعد جهات الحفظ بما يكفي، فسيتركز الضغط في عدد محدود من حالات التوقيع دون اتصال، وقد يستهدف المهاجمون أيضًا ثغرات الإجراءات خلال الفترة الانتقالية. وفي المقابل، إذا أُرجئ المقترح أو ضاق نطاقه، فسيكون من الضروري مراجعة هذا التقدير.
هناك ثلاثة مؤشرات تستحق المتابعة للتحقق من ذلك: ما إذا كان الجدول الزمني للتصويت على المقترح وتنفيذه سيتبلور، وما إذا كانت جهات الحفظ ستصدر إعلانات بشأن الانتقال، وما إذا كانت ستظهر معاملات غير اعتيادية على السلسلة المعنية. لا يتضمن هذا الملخص تفاصيل عن هذه النقاط، لذا لا يمكن حاليًا تقدير حجم التكلفة الفعلي. لا يشكل هذا المقال نصيحة استثمارية.
$SOL
#SOL #أمن العملات المشفرة
المصادر:
CoinDesk (نُشر أصلًا في 11-09 14:36 بتوقيت بكين)
https://www.coindesk.com/tech/2026/11/09/solana-moves-to-scrap-the-transaction-feature-used-in-the-usd270-million-drift-hack
وفقًا لتقرير CoinDesk، ظهرت هذه الميزة في هجوم Drift الذي استهدف أصولًا بقيمة 270 مليون دولار. وتكمن قيمة آلية «durable nonces» في أنها تتيح بقاء المعاملة صالحة بعد توقيعها، حتى مع تغيّر تجزئة الكتلة على السلسلة؛ وبذلك يمكن للطرف الذي يوقّع دون اتصال أن يوقّع أولًا ثم يبث المعاملة لاحقًا. لكن لهذا التيسير جانبًا آخر: إذ تنفصل عملية التوقيع عن التنفيذ زمنيًا، وإذا أسيء استخدام صلاحيات التوقيع أو آلياته، تطول أيضًا الفترة التي تظل فيها المعاملة صالحة. وفي تقديري، ليس من الصعب فهم التوجه نحو تعزيز الأمان، لكن التحدي يكمن في الانتقال: فالعمليات التي بُنيت أصلًا حول التوقيع دون اتصال تحتاج إلى إعادة تصميم، وقد ترتفع مخاطر الأخطاء التشغيلية والثغرات في التنسيق خلال الفترة الانتقالية التي تتعايش فيها الإجراءات القديمة والجديدة.
وفقًا للسيناريوهات المحتملة، إذا أُقرّ المقترح وحدد فترة انتقال واضحة، وأعلنت جهات الحفظ خطط التحديث مسبقًا، فقد يكون الأثر المباشر على المستخدمين العاديين محدودًا. أما إذا تغيّر الجدول الزمني مرارًا أو لم تستعد جهات الحفظ بما يكفي، فسيتركز الضغط في عدد محدود من حالات التوقيع دون اتصال، وقد يستهدف المهاجمون أيضًا ثغرات الإجراءات خلال الفترة الانتقالية. وفي المقابل، إذا أُرجئ المقترح أو ضاق نطاقه، فسيكون من الضروري مراجعة هذا التقدير.
هناك ثلاثة مؤشرات تستحق المتابعة للتحقق من ذلك: ما إذا كان الجدول الزمني للتصويت على المقترح وتنفيذه سيتبلور، وما إذا كانت جهات الحفظ ستصدر إعلانات بشأن الانتقال، وما إذا كانت ستظهر معاملات غير اعتيادية على السلسلة المعنية. لا يتضمن هذا الملخص تفاصيل عن هذه النقاط، لذا لا يمكن حاليًا تقدير حجم التكلفة الفعلي. لا يشكل هذا المقال نصيحة استثمارية.
$SOL
#SOL #أمن العملات المشفرة
المصادر:
CoinDesk (نُشر أصلًا في 11-09 14:36 بتوقيت بكين)
https://www.coindesk.com/tech/2026/11/09/solana-moves-to-scrap-the-transaction-feature-used-in-the-usd270-million-drift-hack