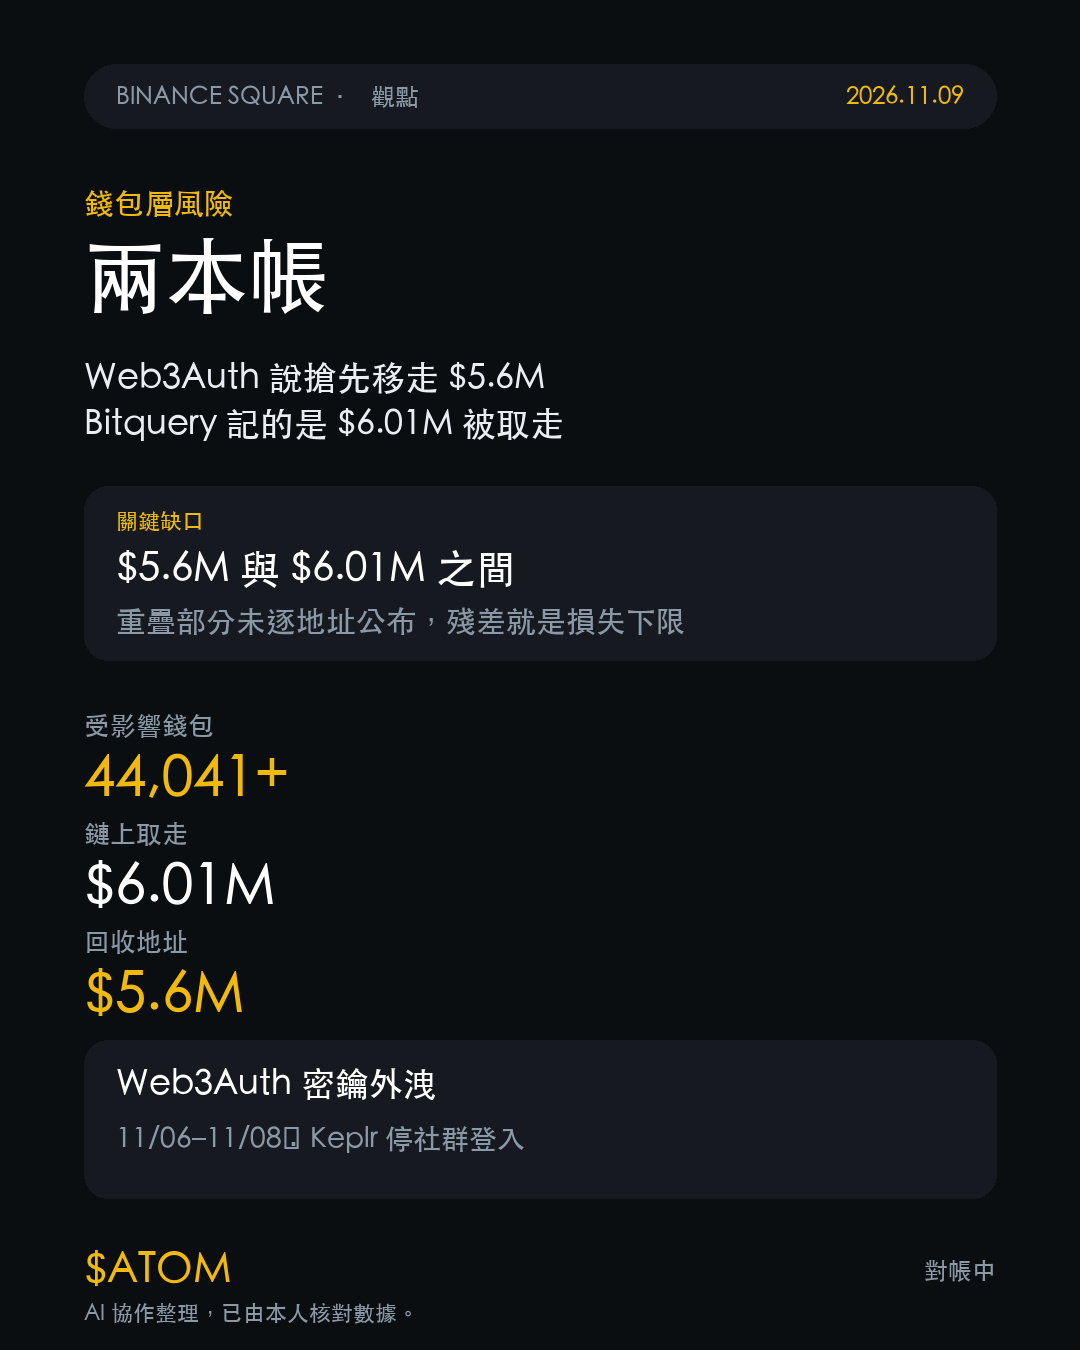
في 6 نوفمبر، أوقفت Web3Auth خدمة المحفظة المضمّنة بسبب مشكلة أمنية، ثم عطّلت Keplr تسجيل الدخول عبر Google وApple. وفي 8 نوفمبر، تحوّلت القصة إلى روايتين متعارضتين.
رواية Bitquery: أُفرغت 44,041 محفظة على الأقل، إضافةً إلى 7,603 عناوين على Injective؛ وتدفّق نحو $6.01M إلى عنوانَي تجميع، ولم تُحرّك الأموال منهما. أُفرغت 86% من المحافظ بعد تحذير Keplr، كما جرى فك رهن 1.96M من عملات ATOM، من دون انتظار فترة فك رهن مدتها 21 يومًا.
رواية Web3Auth: بادرت الشركة إلى نقل الأموال إلى 12 عنوانًا للاسترداد؛ وبلغت قيمتها نحو $5.6M يوم الأحد، وقالت إنها نسّقت مع Keplr لإعادتها. وأكدت Keplr أن تلك عناوين استرداد مصرّح بها. لكن البيان نفسه أشار أيضًا إلى «المهاجم الأصلي»، ما يوحي بأن جزءًا من الأموال سُرق بالفعل.
رأيي: لا يمكن جمع الرقمين، ولا إلغاء أحدهما بالآخر. لم يُكشف عنوانًا بعنوان عن الجزء المتداخل بين مجمّع الاسترداد البالغ $5.6M والأموال المسروقة البالغة $6.01M. لذا فإن عبارة «سبقنا المخترق» تظل ادعاءً، لا صافي خسارة مثبتًا.
التوزيع هو بيت القصيد: لم تتأثر المحافظ التي تستخدم عبارات الاسترداد أو الأجهزة المادية إطلاقًا في هذه الحادثة؛ كل المحافظ التي أُفرغت كانت تستخدم تسجيل الدخول عبر حسابات التواصل الاجتماعي. استحوذت Consensys على Web3Auth العام الماضي؛ وعندما تودع مفاتيحك لدى الجهة نفسها في سلسلة التوريد، تصبح أربعون ألف محفظة ضمن نطاق عطل واحد.
BTC عند 74,292، بانخفاض 2.02%؛ وETH عند 2,120، بانخفاض 5.15%. لا أربط هبوط ETH بهذه الحادثة، لكن تسريب مفاتيح أكثر من أربعين ألف محفظة لم يترك أثرًا في الأسعار؛ ويبدو أن السوق صنّفها بالفعل على أنها «احتُويت».
إذا نشرت الشركتان تسويةً مفصلةً لكل عنوان، وأثبتتا أن عناوين الاسترداد هي نفسها الأموال التي حددتها Bitquery، وأن الفارق المتبقي يقترب من الصفر، فستكون نظريتي عن «الروايتين» خاطئة، وسأغيّر موقفي. وإذا لم تُنشر تسوية خلال أسبوع، فسأتعامل مع الفارق المتبقي بوصفه الحد الأدنى للخسائر.
إذا فتحت محفظتك عبر تسجيل الدخول بحسابات التواصل الاجتماعي، فهل تعرف من يملك مفتاحك الخاص في نهاية المطاف؟
$ATOM #أبرز_أخبار_السوق
رواية Bitquery: أُفرغت 44,041 محفظة على الأقل، إضافةً إلى 7,603 عناوين على Injective؛ وتدفّق نحو $6.01M إلى عنوانَي تجميع، ولم تُحرّك الأموال منهما. أُفرغت 86% من المحافظ بعد تحذير Keplr، كما جرى فك رهن 1.96M من عملات ATOM، من دون انتظار فترة فك رهن مدتها 21 يومًا.
رواية Web3Auth: بادرت الشركة إلى نقل الأموال إلى 12 عنوانًا للاسترداد؛ وبلغت قيمتها نحو $5.6M يوم الأحد، وقالت إنها نسّقت مع Keplr لإعادتها. وأكدت Keplr أن تلك عناوين استرداد مصرّح بها. لكن البيان نفسه أشار أيضًا إلى «المهاجم الأصلي»، ما يوحي بأن جزءًا من الأموال سُرق بالفعل.
رأيي: لا يمكن جمع الرقمين، ولا إلغاء أحدهما بالآخر. لم يُكشف عنوانًا بعنوان عن الجزء المتداخل بين مجمّع الاسترداد البالغ $5.6M والأموال المسروقة البالغة $6.01M. لذا فإن عبارة «سبقنا المخترق» تظل ادعاءً، لا صافي خسارة مثبتًا.
التوزيع هو بيت القصيد: لم تتأثر المحافظ التي تستخدم عبارات الاسترداد أو الأجهزة المادية إطلاقًا في هذه الحادثة؛ كل المحافظ التي أُفرغت كانت تستخدم تسجيل الدخول عبر حسابات التواصل الاجتماعي. استحوذت Consensys على Web3Auth العام الماضي؛ وعندما تودع مفاتيحك لدى الجهة نفسها في سلسلة التوريد، تصبح أربعون ألف محفظة ضمن نطاق عطل واحد.
BTC عند 74,292، بانخفاض 2.02%؛ وETH عند 2,120، بانخفاض 5.15%. لا أربط هبوط ETH بهذه الحادثة، لكن تسريب مفاتيح أكثر من أربعين ألف محفظة لم يترك أثرًا في الأسعار؛ ويبدو أن السوق صنّفها بالفعل على أنها «احتُويت».
إذا نشرت الشركتان تسويةً مفصلةً لكل عنوان، وأثبتتا أن عناوين الاسترداد هي نفسها الأموال التي حددتها Bitquery، وأن الفارق المتبقي يقترب من الصفر، فستكون نظريتي عن «الروايتين» خاطئة، وسأغيّر موقفي. وإذا لم تُنشر تسوية خلال أسبوع، فسأتعامل مع الفارق المتبقي بوصفه الحد الأدنى للخسائر.
إذا فتحت محفظتك عبر تسجيل الدخول بحسابات التواصل الاجتماعي، فهل تعرف من يملك مفتاحك الخاص في نهاية المطاف؟
$ATOM #أبرز_أخبار_السوق