

في الساعات الأولى من صباح 7 نوفمبر، اكتشفت Web3Auth ثغرة وأبلغت Keplr بها، فأوقفت Keplr على الفور تسجيل الدخول عبر Google وApple. وقد تمثلت المشكلة في اختراق خدمة Web3Auth لترحيل بيانات اعتماد تسجيل الدخول الاجتماعي، ما أتاح للمهاجمين احتمال تزوير المصادقة واختطاف بيانات اعتماد تسجيل الدخول لدى جهات خارجية، والاستيلاء على أجزاء المفاتيح الخاصة للمحافظ الحاضنة.
تأثرت فقط محافظ Keplr التي أُنشئت باستخدام حساب Google أو Apple، أما عبارات الاسترداد وحسابات محافظ الأجهزة فهي آمنة تمامًا. ثمن سهولة تسجيل الدخول الاجتماعي هو وجود نقطة فشل واحدة: فإذا انهارت طبقة التحقق، تعرضت جميع المحافظ التي تعتمد عليها للخطر.
عندما يسلّم المستخدمون السيطرة على مفاتيحهم الخاصة إلى جهة خارجية لحفظها، فإنهم يراهنون عمليًا على ألا تواجه هذه الجهة أي مشكلة أبدًا. لكن هذه الحادثة أثبتت أن الرهان أكبر من أن يُجازف به.
يتولى Web3Auth إدارة المصادقة والمفاتيح؛ واختراقه يعني الاستيلاء على مفاتيح 44000 محفظة دفعة واحدة، من دون الحاجة إلى استهدافها واحدة تلو الأخرى. وهذا المنطق نفسه ينطبق على «سرقة مفتاح المصادقة» في Keystone، و«زرع برمجيات خبيثة في سلسلة التوريد» في Ledger، و«تنفيذ التعليمات البرمجية عن بُعد» في Bloom Trading — إذ تحوّل الهدف من «تخزين الأصول» إلى «بنية التوقيع والتحقق التحتية».
وقعت السرقة على 8 سلاسل Cosmos، ما يشير إلى خلل في وحدة ICS-20، حيث لم يُفرَض التحقق من معرّف السلسلة المصدر للرسائل العابرة للسلاسل. فبعد الحصول على أجزاء المفتاح الخاص، يمكن تزوير رسائل عابرة للسلاسل لنقل الأموال من سلسلة إلى أخرى. وعندما تشترك السلاسل في قاعدة الشيفرة نفسها، يصبح أي خلل في إحدى السلاسل نقطة انطلاق لمهاجمة السلاسل الأخرى.
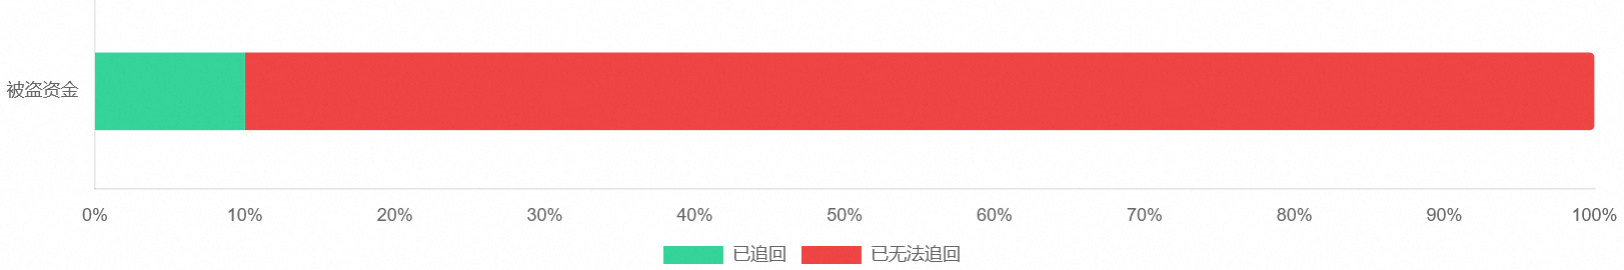
في النصف الأول من عام 2026، نتجت 88.3% من خسائر حوادث أمن Web3 عن عيوب في إدارة المفاتيح والبنية التحتية، لا عن ثغرات تقليدية في العقود الذكية.