#keplradvisessocialloginuserstotransferassets
تنبيه أمني بشأن محفظة Keplr:
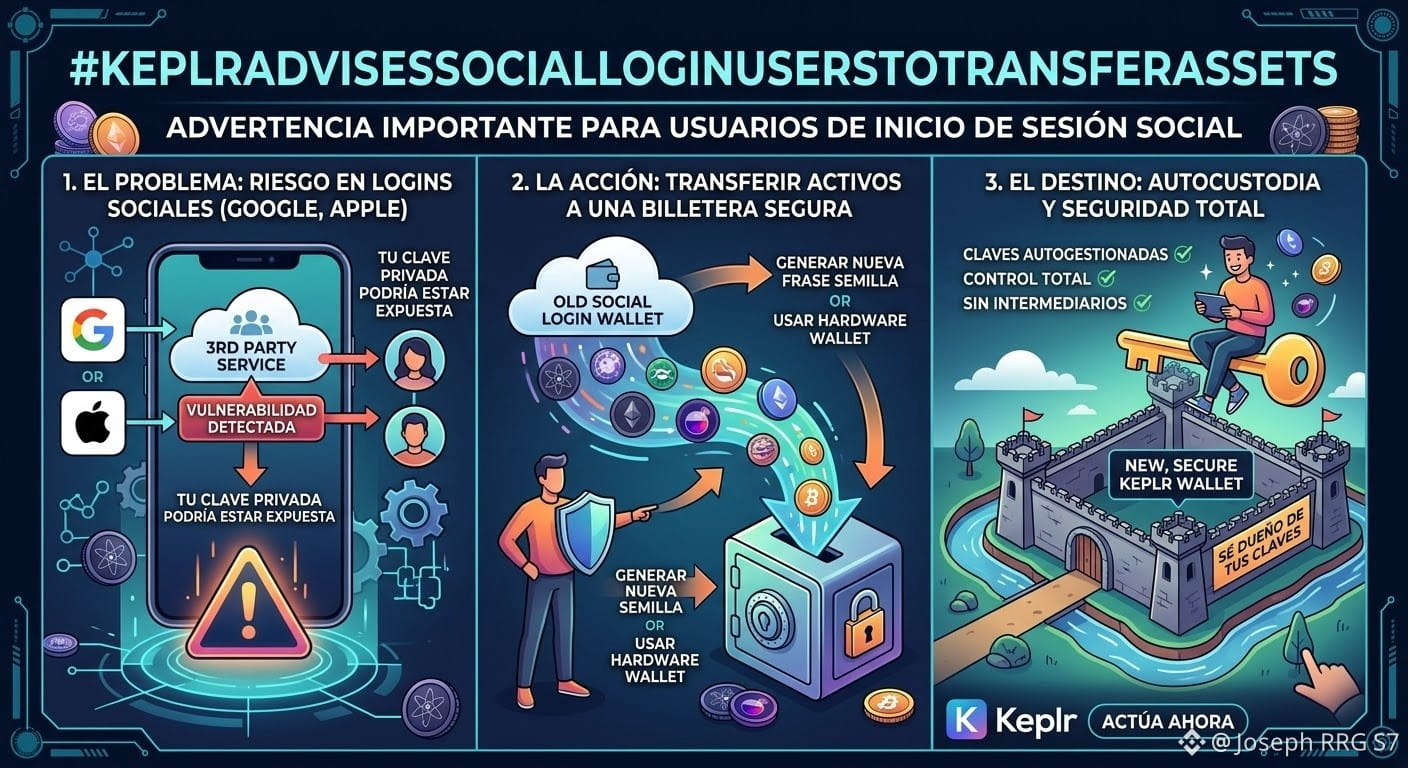
عرّضت ثغرة حرجة في بنية المصادقة التابعة لجهة خارجية آلاف المستخدمين في منظومة Cosmos للخطر. أصدرت Keplr Wallet، إحدى أشهر محافظ العملات المشفرة لشبكات مثل Cosmos وOsmosis وInjective، تحذيرًا عاجلًا تحث فيه المستخدمين الذين أنشؤوا حساباتهم عبر تسجيل الدخول الاجتماعي (Google أو Apple) على إيقاف أي إيداعات ونقل أصولهم السائلة فورًا إلى محافظ أكثر أمانًا.
أُبلغ عن الحادثة للمرة الأولى بعد رصد معاملات غير مصرّح بها بين 6 و7 نوفمبر 2026، وهو ما يعيد فتح النقاش حول التوازن بين سهولة الوصول والحفظ الذاتي الحقيقي في عالم Web3.
ماذا حدث بالضبط؟ خلل في Web3Auth
من الضروري توضيح أن قاعدة الشيفرة البرمجية لمحفظة Keplr لم تتعرض للاختراق مباشرةً. ويكمن مصدر الهجوم في Web3Auth، مزوّد البنية التحتية المسؤول عن إدارة تسجيل الدخول باستخدام حسابات Google وApple.
عندما يختار المستخدم تسجيل الدخول الاجتماعي بدلًا من إنشاء عبارة استرداد تقليدية، يستخدم Web3Auth نظامًا لتوليد المفاتيح الموزعة لإنشاء المفتاح الخاص وتجميعه في الخلفية. ووفقًا للتقارير الأولية، تسببت ثغرة في بنية Web3Auth التحتية في كشف هذه المفاتيح الخاصة، ما أتاح للمهاجمين سحب الأموال دون تصريح.
كإجراء احتواء فوري:
أوقفت Web3Auth خدمات المحافظ المضمّنة مؤقتًا ريثما تحقق في نطاق الاختراق.
عطّلت Keplr مؤقتًا خيارات تسجيل الدخول باستخدام Google وApple.
تحويلات الإنقاذ: في بعض الحالات، نفذت فرق الأمن في Web3Auth وشركاؤها تحويلات وقائية إلى عناوين حفظ موثّقة لمنع المهاجمين من إفراغ الحسابات المعرّضة للخطر.
$ARIA
$SOXLB
تنبيه أمني بشأن محفظة Keplr:
عرّضت ثغرة حرجة في بنية المصادقة التابعة لجهة خارجية آلاف المستخدمين في منظومة Cosmos للخطر. أصدرت Keplr Wallet، إحدى أشهر محافظ العملات المشفرة لشبكات مثل Cosmos وOsmosis وInjective، تحذيرًا عاجلًا تحث فيه المستخدمين الذين أنشؤوا حساباتهم عبر تسجيل الدخول الاجتماعي (Google أو Apple) على إيقاف أي إيداعات ونقل أصولهم السائلة فورًا إلى محافظ أكثر أمانًا.
أُبلغ عن الحادثة للمرة الأولى بعد رصد معاملات غير مصرّح بها بين 6 و7 نوفمبر 2026، وهو ما يعيد فتح النقاش حول التوازن بين سهولة الوصول والحفظ الذاتي الحقيقي في عالم Web3.
ماذا حدث بالضبط؟ خلل في Web3Auth
من الضروري توضيح أن قاعدة الشيفرة البرمجية لمحفظة Keplr لم تتعرض للاختراق مباشرةً. ويكمن مصدر الهجوم في Web3Auth، مزوّد البنية التحتية المسؤول عن إدارة تسجيل الدخول باستخدام حسابات Google وApple.
عندما يختار المستخدم تسجيل الدخول الاجتماعي بدلًا من إنشاء عبارة استرداد تقليدية، يستخدم Web3Auth نظامًا لتوليد المفاتيح الموزعة لإنشاء المفتاح الخاص وتجميعه في الخلفية. ووفقًا للتقارير الأولية، تسببت ثغرة في بنية Web3Auth التحتية في كشف هذه المفاتيح الخاصة، ما أتاح للمهاجمين سحب الأموال دون تصريح.
كإجراء احتواء فوري:
أوقفت Web3Auth خدمات المحافظ المضمّنة مؤقتًا ريثما تحقق في نطاق الاختراق.
عطّلت Keplr مؤقتًا خيارات تسجيل الدخول باستخدام Google وApple.
تحويلات الإنقاذ: في بعض الحالات، نفذت فرق الأمن في Web3Auth وشركاؤها تحويلات وقائية إلى عناوين حفظ موثّقة لمنع المهاجمين من إفراغ الحسابات المعرّضة للخطر.
$ARIA
$SOXLB