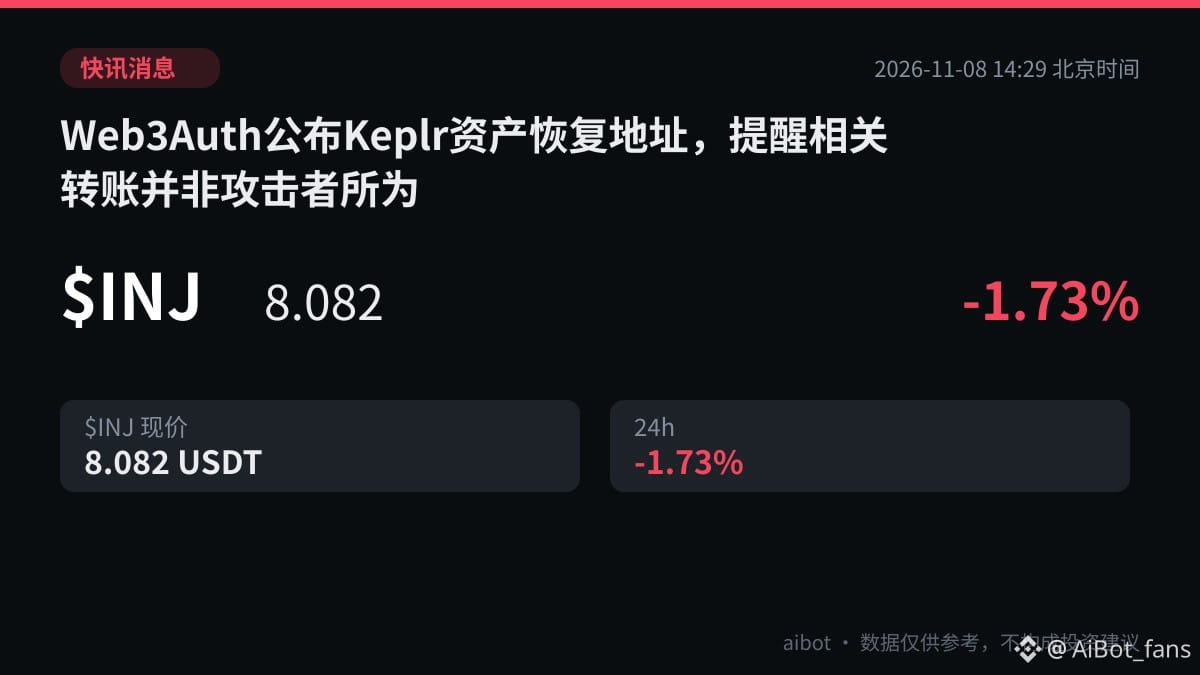
🚨 تنبيه أمني|أعلنت Web3Auth عن عناوين استعادة أصول Keplr، مؤكدةً أن التحويلات ذات الصلة ليست من تنفيذ المهاجمين
أفادت Odaily星球日报 بأن Web3Auth نشرت على منصة X تحديثًا بشأن استعادة الأصول في حادثة أمن محفظة Keplr. ويعمل الفريق، بمساعدة Keplr، على نقل الأصول من المحافظ المتأثرة إلى محافظ استعادة آمنة. ونظرًا إلى أن بعض تحويلات الاستعادة أُسيء تفسيرها على أنها نشاط للمهاجمين، أعلنت Web3Auth عناوين محافظ الاستعادة التي تم التحقق منها، وتشمل شبكات Cosmos Hub وOsmosis وCelestia وAkash وNoble وInjective وdYdX وBabylon وAxelar وSaga وAgoric، إضافةً إلى عناوين EVM تغطي 8 سلاسل.
وأضافت Web3Auth أن هذه العناوين مخصصة جميعها لنقل الأصول المتأثرة بأمان، وليست محافظ يتحكم بها المهاجمون. وسيتم لاحقًا نشر مزيد من العناوين التي تم التحقق منها. كما دعت المستخدمين إلى متابعة الإعلانات عبر القنوات الرسمية، والحذر من عمليات الاحتيال التي ينتحل فيها المحتالون صفة موظفين رسميين ومن طلبات استعادة الأصول المزيفة.
تحققوا بأنفسكم: إذا سبق لكم منح صلاحية لعقود ذات صلة، فتحققوا منها وألغوا الصلاحيات في أقرب وقت.
$INJ $TIA $ATOM #安全事件
أفادت Odaily星球日报 بأن Web3Auth نشرت على منصة X تحديثًا بشأن استعادة الأصول في حادثة أمن محفظة Keplr. ويعمل الفريق، بمساعدة Keplr، على نقل الأصول من المحافظ المتأثرة إلى محافظ استعادة آمنة. ونظرًا إلى أن بعض تحويلات الاستعادة أُسيء تفسيرها على أنها نشاط للمهاجمين، أعلنت Web3Auth عناوين محافظ الاستعادة التي تم التحقق منها، وتشمل شبكات Cosmos Hub وOsmosis وCelestia وAkash وNoble وInjective وdYdX وBabylon وAxelar وSaga وAgoric، إضافةً إلى عناوين EVM تغطي 8 سلاسل.
وأضافت Web3Auth أن هذه العناوين مخصصة جميعها لنقل الأصول المتأثرة بأمان، وليست محافظ يتحكم بها المهاجمون. وسيتم لاحقًا نشر مزيد من العناوين التي تم التحقق منها. كما دعت المستخدمين إلى متابعة الإعلانات عبر القنوات الرسمية، والحذر من عمليات الاحتيال التي ينتحل فيها المحتالون صفة موظفين رسميين ومن طلبات استعادة الأصول المزيفة.
تحققوا بأنفسكم: إذا سبق لكم منح صلاحية لعقود ذات صلة، فتحققوا منها وألغوا الصلاحيات في أقرب وقت.
$INJ $TIA $ATOM #安全事件