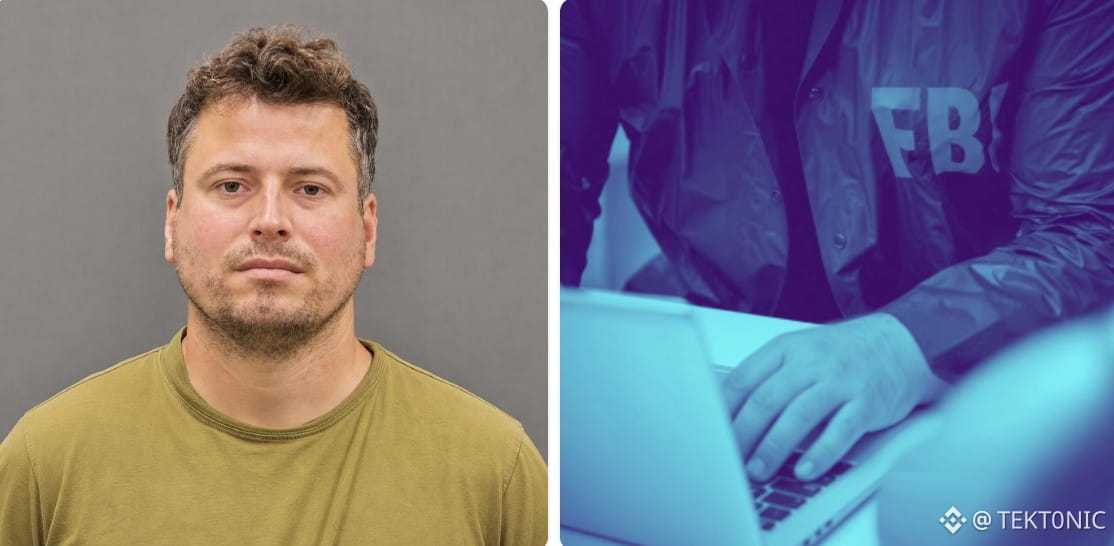
عميل سابق في مكتب التحقيقات الفيدرالي سرق 2.47 مليون دولار من العملات المشفرة مستغلًا وصوله إلى سجلات التحقيقات الحكومية. 🚨
لم يخترق باتريك ستيفن ياروش سلسلة كتل، ولم يستغل ثغرة في منصة لتداول العملات المشفرة.
بل أساء استغلال منصبه عميلًا في مكتب التحقيقات الفيدرالي للبحث في قواعد البيانات الداخلية عن بيانات اعتماد محافظ العملات المشفرة التي جُمعت خلال التحقيقات الفيدرالية.
ثم حفظ معلومات الاسترداد عن ظهر قلب، واستخدمها للوصول إلى المحافظ وتحويل الأموال إلى عناوين يسيطر عليها.
وفقًا لوثائق المحكمة، شملت الخطة نحو 100 عملية تحويل غير مصرّح بها عبر ما لا يقل عن 79 محفظة مرتبطة بـ35 تحقيقًا أجراه مكتب التحقيقات الفيدرالي.
بعد سرقة الأموال، حوّل بعض العملات المشفرة إلى أصول أخرى، ونقلها عبر معاملات إضافية لإخفاء مصدرها.
واستخدم في نهاية المطاف جزءًا من العائدات لسداد ديون شخصية، بما في ذلك دفعة قدرها 20,000 دولار لشراء سيارة لكزس.
والأغرب من ذلك أنه استشار ChatGPT بشأن الانتقال إلى أوروبا، واقتُرحت البرتغال وجهةً محتملة لبدء حياة جديدة.
وقد أقرّ الآن بالذنب في تهمتي الاحتيال عبر التحويلات الإلكترونية وغسل الأموال، ويواجه عقوبة تصل إلى 20 عامًا في السجن.
لم يكن هذا إخفاقًا في أمن سلسلة الكتل، بل كان شخصًا من الداخل يسيء استخدام صلاحيات وصوله إلى معلومات حساسة. أحيانًا، لا تكون أكبر ثغرة أمنية في التقنية، بل في الشخص الموكلة إليه حمايتها.
لم يخترق باتريك ستيفن ياروش سلسلة كتل، ولم يستغل ثغرة في منصة لتداول العملات المشفرة.
بل أساء استغلال منصبه عميلًا في مكتب التحقيقات الفيدرالي للبحث في قواعد البيانات الداخلية عن بيانات اعتماد محافظ العملات المشفرة التي جُمعت خلال التحقيقات الفيدرالية.
ثم حفظ معلومات الاسترداد عن ظهر قلب، واستخدمها للوصول إلى المحافظ وتحويل الأموال إلى عناوين يسيطر عليها.
وفقًا لوثائق المحكمة، شملت الخطة نحو 100 عملية تحويل غير مصرّح بها عبر ما لا يقل عن 79 محفظة مرتبطة بـ35 تحقيقًا أجراه مكتب التحقيقات الفيدرالي.
بعد سرقة الأموال، حوّل بعض العملات المشفرة إلى أصول أخرى، ونقلها عبر معاملات إضافية لإخفاء مصدرها.
واستخدم في نهاية المطاف جزءًا من العائدات لسداد ديون شخصية، بما في ذلك دفعة قدرها 20,000 دولار لشراء سيارة لكزس.
والأغرب من ذلك أنه استشار ChatGPT بشأن الانتقال إلى أوروبا، واقتُرحت البرتغال وجهةً محتملة لبدء حياة جديدة.
وقد أقرّ الآن بالذنب في تهمتي الاحتيال عبر التحويلات الإلكترونية وغسل الأموال، ويواجه عقوبة تصل إلى 20 عامًا في السجن.
لم يكن هذا إخفاقًا في أمن سلسلة الكتل، بل كان شخصًا من الداخل يسيء استخدام صلاحيات وصوله إلى معلومات حساسة. أحيانًا، لا تكون أكبر ثغرة أمنية في التقنية، بل في الشخص الموكلة إليه حمايتها.