
🚨 حصن حسابك الآن: 3 إعدادات أمان متقدمة في باينانس يجب تفعيلها فوراً! 🔒🛡️
بناءً على طلب العديد من المتابعين، الكثير منا يكتفي بكلمة المرور فقط لحماية حسابه، وهذا أكبر خطأ قد ترتكبه في عالم الكريبتو!
لتأمين أموالك بشكل احترافي ومنع أي محاولة اختراق، إليك أهم 3 إعدادات أمان متقدمة يجب عليك تفعيلها الآن في حسابك على باينانس:
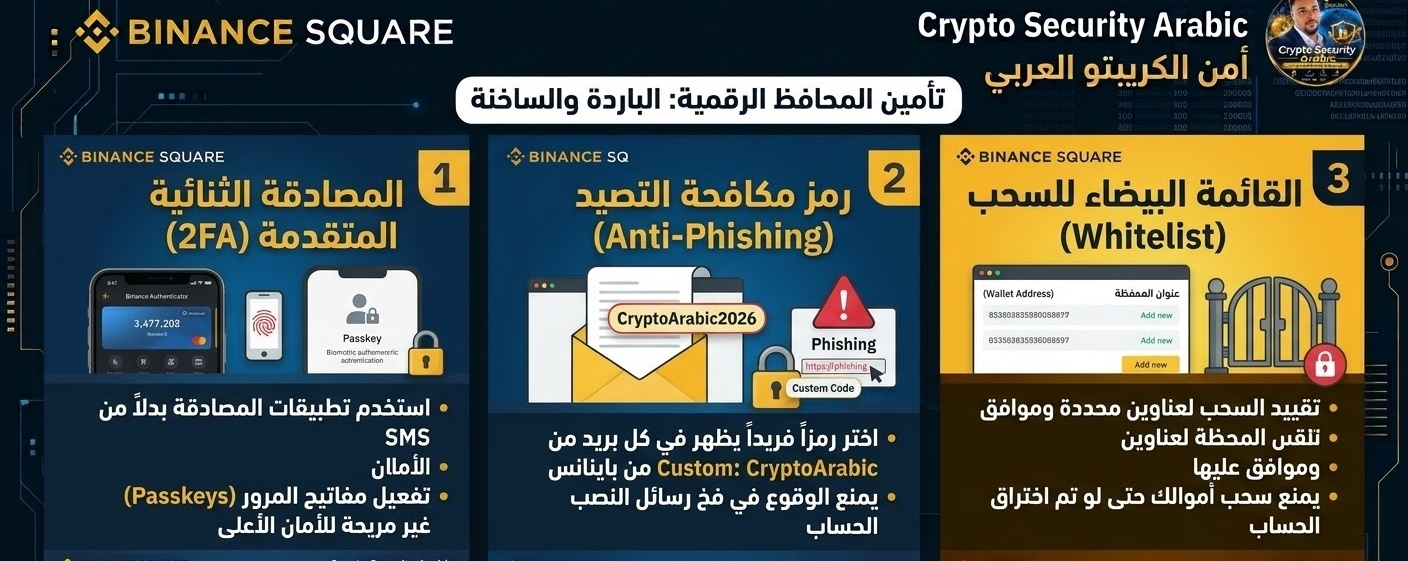
1️⃣ المصادقة الثنائية (2FA) عبر تطبيق مصادقة:
ما هي؟ خط الدفاع الأول. بدلاً من الاعتماد على رسائل الـ SMS (التي يمكن اعتراضها عبر هجمات تبديل الشريحة SIM Swap)، استخدم تطبيقات مثل Google Authenticator أو Binance Authenticator.
كيف؟ من إعدادات الأمان ➡️ المصادقة الثنائية ➡️ تطبيق المصادقة.
2️⃣ رمز مكافحة التصيد الاحتيالي (Anti-Phishing Code):
ما هو؟ رمز سري تختاره أنت (مثلاً: "Crypto2024Safe"). سيظهر هذا الرمز في كل رسالة بريد إلكتروني حقيقية تصلك من باينانس.
الفائدة: إذا وصلتك رسالة تبدو من باينانس ولكنها لا تحتوي على رمزك السري، فاعلم فوراً أنها رسالة احتيالية (Phishing) تهدف لسرقة بياناتك!
كيف؟ من إعدادات الأمان ➡️ الأمان المتقدم ➡️ رمز مكافحة التصيد.
3️⃣ القائمة البيضاء لعمليات السحب (Withdrawal Whitelist):
ما هي؟ ميزة تقييد عمليات السحب. بمجرد تفعيلها، لن يسمح حسابك بسحب أي عملة رقمية إلا إلى العناوين (المحافظ) التي قمت أنت بإضافتها مسبقاً إلى هذه القائمة.
الفائدة: حتى لو تمكن المخترق من الدخول لحسابك، لن يستطيع تحويل أموالك إلى محفظته!
كيف؟ من إعدادات الأمان ➡️ الأمان المتقدم ➡️ القائمة البيضاء للسحب.
💡 الرأي التحليلي والأمني:
الأمان في الكريبتو ليس خياراً، بل هو أساس الاستثمار. تفعيل هذه الإعدادات الثلاثة يرفع مستوى حماية حسابك بنسبة 99% ويجعل اختراقه أمراً شبه مستحيل.
❓ سؤال للنقاش:
كم عدد إعدادات الأمان هذه التي قمت بتفعيلها بالفعل في حسابك؟ هل تستخدم تطبيق مصادقة أم لا تزال تعتمد على الـ SMS؟ شاركنا في التعليقات! 👇
#BinanceSecurity #CryptoSafety #أمان_الكريبتو #BinanceSquare #حماية_الحساب #2FA