


وفقًا لـ Gnosis Pay، اخترق قراصنة معلومات شخصية في النظام القديم الذي يشغّل بطاقات المستهلكين التابعة لها. وكُشف عن الهجوم يوم الجمعة، 6 نوفمبر، وتقول الشركة إن الأموال أو منصة أعمالها لم تتأثر. وتأتي هذه التصريحات وسط تراجع الإنفاق عبر بطاقات Gnosis Pay، بينما يواصل السوق نموه.
ما تقول Gnosis Pay إنه حدث
وفقًا لـ Gnosis Pay، رصد نظام المراقبة لديها وصولًا غير مصرح به في 3 نوفمبر. وبدأت عملية احتواء بعد ذلك بساعتين. وقررت الشركة استبدال بيانات الاعتماد المخترقة، وإصلاح الثغرة الأمنية، وجعل خدمة 3D Secure إلزامية لجميع العملاء إلى أن أوقفت النظام.
أُبلغ العملاء الذين تأثرت حساباتهم عبر رسائل بريد إلكتروني تضمنت معلومات محددة حول البيانات التي جرى اختراقها. كما أبلغت Gnosis Pay شركاءها، وتواصلت مع الجهة المُصدرة المعنية وسلطات حماية البيانات بشأن خرق البيانات. وجاء في البيان الرسمي للشركة أن Monavate Ltd وUAB Monavate تُعدّان جهتين مُصدرتين إقليميتين.
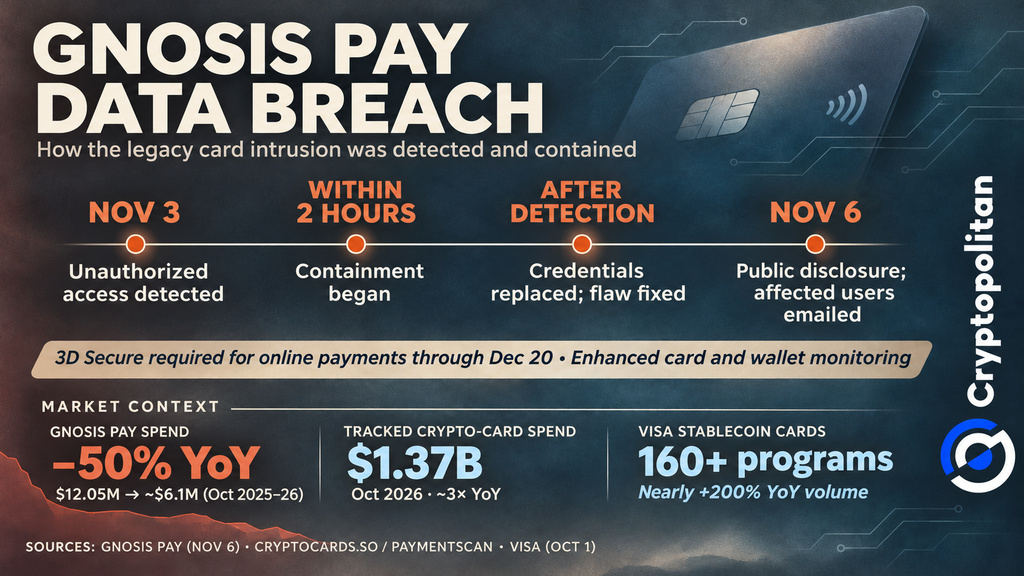 اختراق بيانات Gnosis Pay: الجدول الزمني للاكتشاف والاحتواء والاستجابة الأمنية
ومع ذلك، لا يزال هناك سؤالان بلا إجابة: كم عدد العملاء المتأثرين، وما نوع البيانات الشخصية التي كُشف عنها؟ لم توضح Gnosis Pay بعد ما إذا كانت كمية المعلومات المسرّبة تختلف من عميل إلى آخر. وقالت Gnosis Pay إن أموال العملاء والمنصة التي تديرها للبطاقات لصالح شركات أخرى لم تتأثر. لكن لم يصدر تأكيد مستقل لهذه الادعاءات.
لماذا لم تحمِ الحيازة الذاتية سجلات الهوية
يكشف الفرق بين حماية أموال العملاء وضمان أمن بياناتهم الشخصية عن خلل في بطاقات الدفع ذات الحيازة الذاتية. فقد يتحكم العملاء في العملات المشفرة الموجودة في محافظهم، لكن شركات الدفع لا تزال تحتفظ ببيانات هويتهم وعناوينهم ومعلوماتهم المصرفية. ويمكن كشف هذه المعلومات من دون المساس بالأموال. كما كشفت اختراقات أخرى لمحافظ العملات المشفرة عن مخاطر مماثلة.
اتضحت النتائج المحتملة عندما قال ليفتيريس كارابتساس، مؤسس Rotki، إن اسمه وعنوان منزله ورقم بطاقته وكل عناوين المحافظ المرتبطة بحسابه قد كُشفت. ولا تؤكد حالته ما حدث للمستخدمين الآخرين. ولم تؤكد Gnosis Pay رسميًا ما إذا كانت عناوين البريد الإلكتروني وأرقام الهواتف ورموز أمان البطاقات والتفاصيل المصرفية قد سُرّبت أيضًا.
إن ربط هوية شخص وعنوان منزله بمحافظه المشفرة ينطوي على مخاطر أخرى. فقد يستخدم المجرمون هذه المعلومات لإرسال رسائل تصيد احتيالي مقنعة أو لتحديد أهداف محتملة. وقدّرت Chainalysis أن الهجمات العنيفة على حائزي العملات المشفرة تسببت في خسائر تجاوزت 30 مليون دولار بحلول منتصف عام 2026. ومع ذلك، لا يوجد دليل يربط تلك الهجمات باختراق Gnosis Pay.
خرق بيانات، وليس استغلال يونيو
يختلف اختراق نوفمبر عن استغلال العقد الذكي Zodiac الذي استهدف Gnosis Pay في يونيو. استغل المهاجمون ثغرة برمجية لسرقة نحو 1.5 مليون دولار. وأصبح مبلغ آخر قدره 300 ألف دولار غير قابل للوصول. وأفادت Cryptopolitan أن Gnosis تكفلت لاحقًا بالخسائر وأعادت أموال العملاء.
كشف الحادثان عن نقطتي ضعف مختلفتين. فقد استهدف هجوم يونيو البرمجيات التي تؤمّن محافظ البطاقات، بينما كشف اختراق نوفمبر معلومات شخصية مخزنة في نظام أقدم. وتقول Gnosis Pay إن الحادث الأخير لم يؤدِّ إلى سرقة أموال العملاء.
تراجع البطاقات مع توسّع السوق
كان من المقرر بالفعل إيقاف النظام المتأثر باختراق نوفمبر. وأعلنت Gnosis Pay في سبتمبر أن بطاقاتها المخصصة للمستهلكين ستتوقف عن العمل عند الساعة 23:59 بالتوقيت العالمي المنسق في 20 ديسمبر. وسيظل تطبيق الويب متاحًا لإجراء عمليات السحب، فيما تحوّل الشركة تركيزها إلى تقديم خدمات البطاقات لشركات أخرى.
كما تراجع نشاط Gnosis Pay الموجّه للمستهلكين. فانخفض إنفاق البطاقات في أكتوبر من 12.05 مليون دولار في عام 2025 إلى نحو 6.1 مليون دولار في عام 2026، أي بتراجع يقارب 50%.
تحرك السوق الأوسع في الاتجاه المعاكس. فقد اقترب إنفاق بطاقات العملات المشفرة التي ترصدها البيانات من ثلاثة أضعاف، مرتفعًا من 464 مليون دولار إلى 1.37 مليار دولار خلال الفترة نفسها. وفي الوقت نفسه، أفادت Visa بوجود أكثر من 160 برنامجًا للبطاقات المرتبطة بالعملات المستقرة، مع ارتفاع حجم المدفوعات بنحو 200% على أساس سنوي. كما تناولت Cryptopolitan هذا التوسع.
بدأ تراجع الإنفاق لدى Gnosis Pay قبل اختراق نوفمبر. لذلك، لا تكفي الأرقام لتحديد ما إذا كان الحادث قد أثّر في نشاط العملاء. ولا يزال الأثر طويل الأمد على سمعة الشركة وأعمالها غير مؤكد.
لا تكتفِ بقراءة أخبار العملات المشفرة. افهمها. اشترك في نشرتنا الإخبارية. إنها مجانية.