نشر

燕寶Melissa
·
--
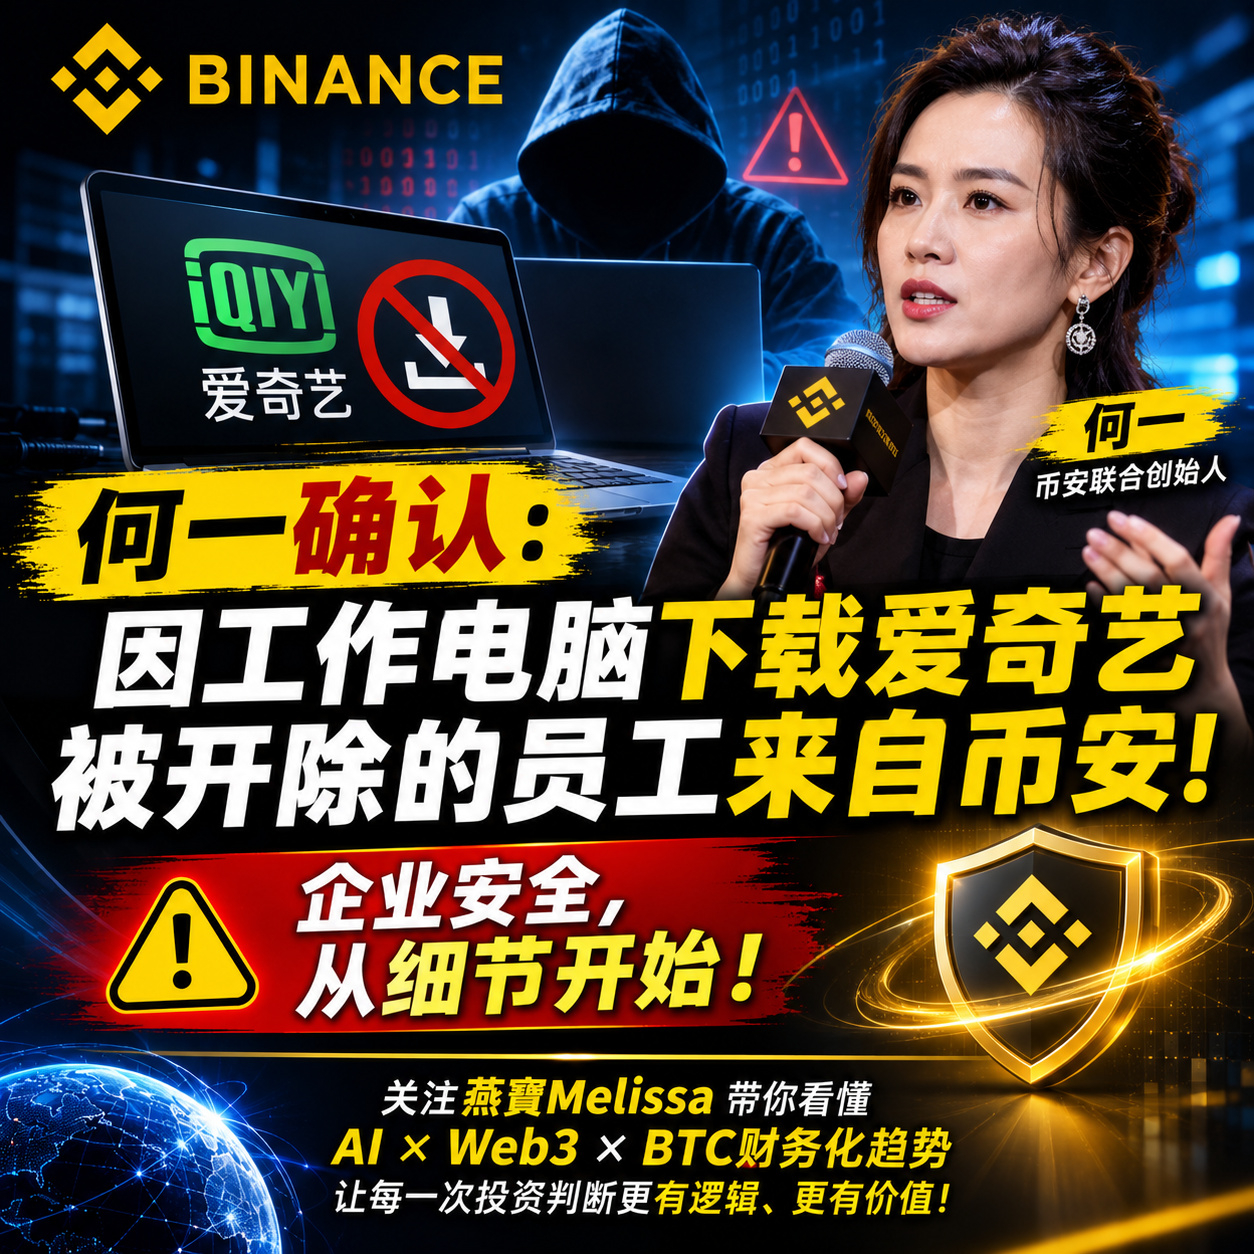
هابط🚨 تأكيد شخصي من هي يي: الموظف الذي فُصل بسبب تنزيل iQIYI على كمبيوتر العمل كان بالفعل من بينانس!
لا تزال تداعيات حادثة سرقة 6.3 مليارات دولار من بينانس مستمرة، وقد ردّت هي يي مجددًا على واقعة سابقة في الإدارة الداخلية أثارت نقاشًا واسعًا.
وكتبت على X:
«الموظف الذي فُصل بسبب تنزيل iQIYI على كمبيوتر العمل كان أيضًا من بينانس. نتحمل المسؤولية وندفع الثمن، لكن لا يجوز تكرار ذلك.»
قد تبدو هذه الكلمات عابرة، لكنها تكشف وراءها عن مسألة ينبغي لجميع فرق Web3 أن تحذر منها: غالبًا ما يبدأ الإخفاق الأمني للشركات من أكثر التفاصيل استهانةً.
وبالاستناد إلى نتائج التحقيق الأولية التي أعلنتها بينانس سابقًا:
1️⃣ هجوم عبر توظيف وهمي: استغل المخترقون مهام مقابلات مزيفة للتواصل مع المهندسين.
2️⃣ زرع شيفرات خبيثة: نزّل موظف على كمبيوتر العمل شيفرة متنكرة في هيئة مهمة مقابلة، فأُصيب الجهاز ببرمجية حصان طروادة.
3️⃣ مخاطر أمنية داخلية: استغل المهاجمون لاحقًا أدوات داخلية لتوسيع نطاق سيطرتهم.
4️⃣ سرقة الأصول: بعد أشهر من التخطيط، نُقلت الأصول في نهاية المطاف يوم 29 أكتوبر.
⚠️ من الضروري هنا التمييز بين الأمرين: الفصل بسبب تنزيل iQIYI هو واقعة إدارية داخلية أخرى أكّدتها هي يي، وليس السبب المباشر لهجوم المخترقين الحالي.
في عصر الذكاء الاصطناعي، قد لا تكون نقطة دخول هجمات المخترقين على سلسلة الكتل، بل على الكمبيوتر الذي تستخدمه كل يوم.
الأمن الحقيقي لا يعني التعويض بعد السرقة، بل بناء وسائل الحماية قبل وقوع المخاطر.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB
لا تزال تداعيات حادثة سرقة 6.3 مليارات دولار من بينانس مستمرة، وقد ردّت هي يي مجددًا على واقعة سابقة في الإدارة الداخلية أثارت نقاشًا واسعًا.
وكتبت على X:
«الموظف الذي فُصل بسبب تنزيل iQIYI على كمبيوتر العمل كان أيضًا من بينانس. نتحمل المسؤولية وندفع الثمن، لكن لا يجوز تكرار ذلك.»
قد تبدو هذه الكلمات عابرة، لكنها تكشف وراءها عن مسألة ينبغي لجميع فرق Web3 أن تحذر منها: غالبًا ما يبدأ الإخفاق الأمني للشركات من أكثر التفاصيل استهانةً.
وبالاستناد إلى نتائج التحقيق الأولية التي أعلنتها بينانس سابقًا:
1️⃣ هجوم عبر توظيف وهمي: استغل المخترقون مهام مقابلات مزيفة للتواصل مع المهندسين.
2️⃣ زرع شيفرات خبيثة: نزّل موظف على كمبيوتر العمل شيفرة متنكرة في هيئة مهمة مقابلة، فأُصيب الجهاز ببرمجية حصان طروادة.
3️⃣ مخاطر أمنية داخلية: استغل المهاجمون لاحقًا أدوات داخلية لتوسيع نطاق سيطرتهم.
4️⃣ سرقة الأصول: بعد أشهر من التخطيط، نُقلت الأصول في نهاية المطاف يوم 29 أكتوبر.
⚠️ من الضروري هنا التمييز بين الأمرين: الفصل بسبب تنزيل iQIYI هو واقعة إدارية داخلية أخرى أكّدتها هي يي، وليس السبب المباشر لهجوم المخترقين الحالي.
في عصر الذكاء الاصطناعي، قد لا تكون نقطة دخول هجمات المخترقين على سلسلة الكتل، بل على الكمبيوتر الذي تستخدمه كل يوم.
الأمن الحقيقي لا يعني التعويض بعد السرقة، بل بناء وسائل الحماية قبل وقوع المخاطر.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB