حوالة أرسلتها للتو، ثم تبدّل شكلها في السجل — هل ما زلت تجرؤ على الضغط مباشرةً على «زيادة الرسوم لتسريعها»؟
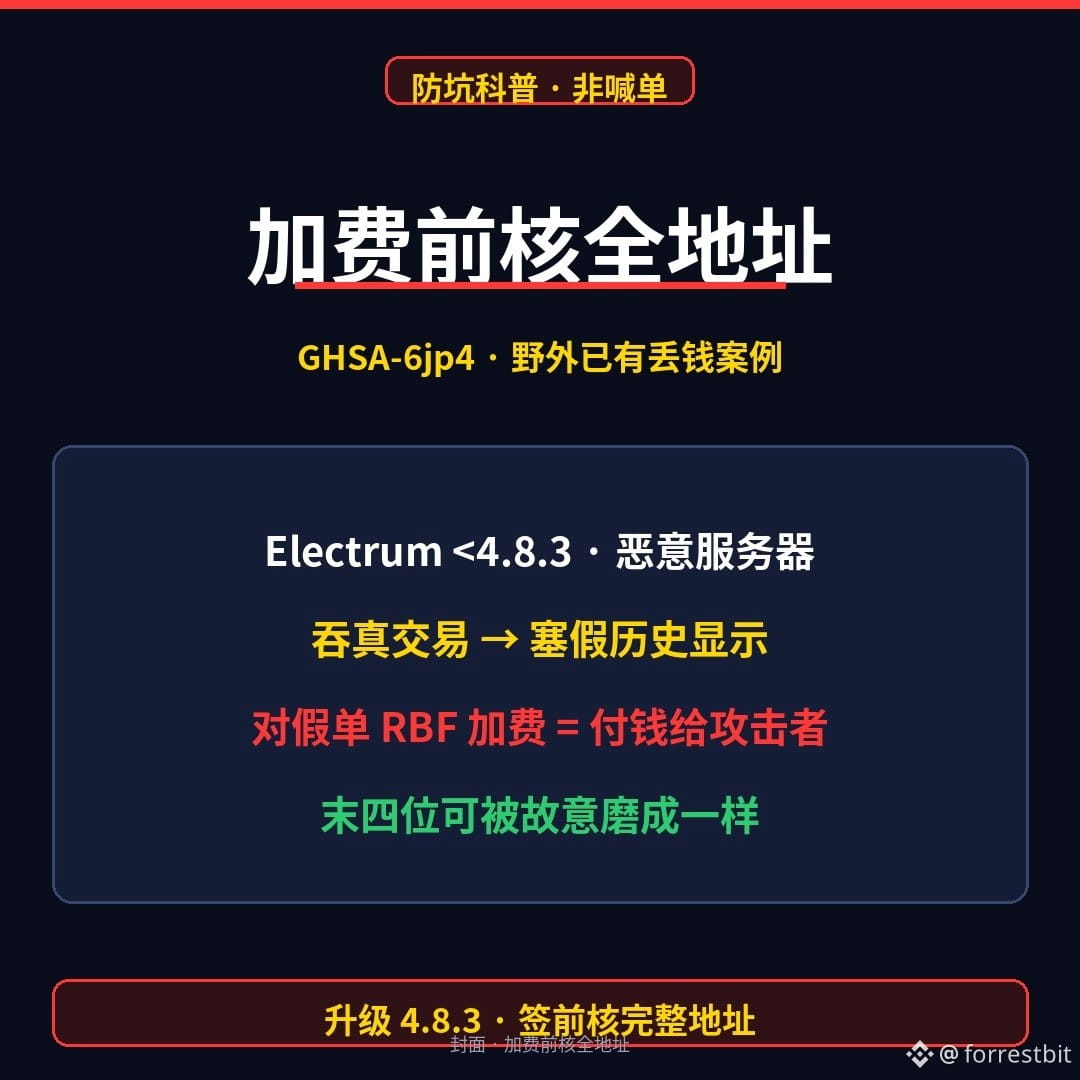
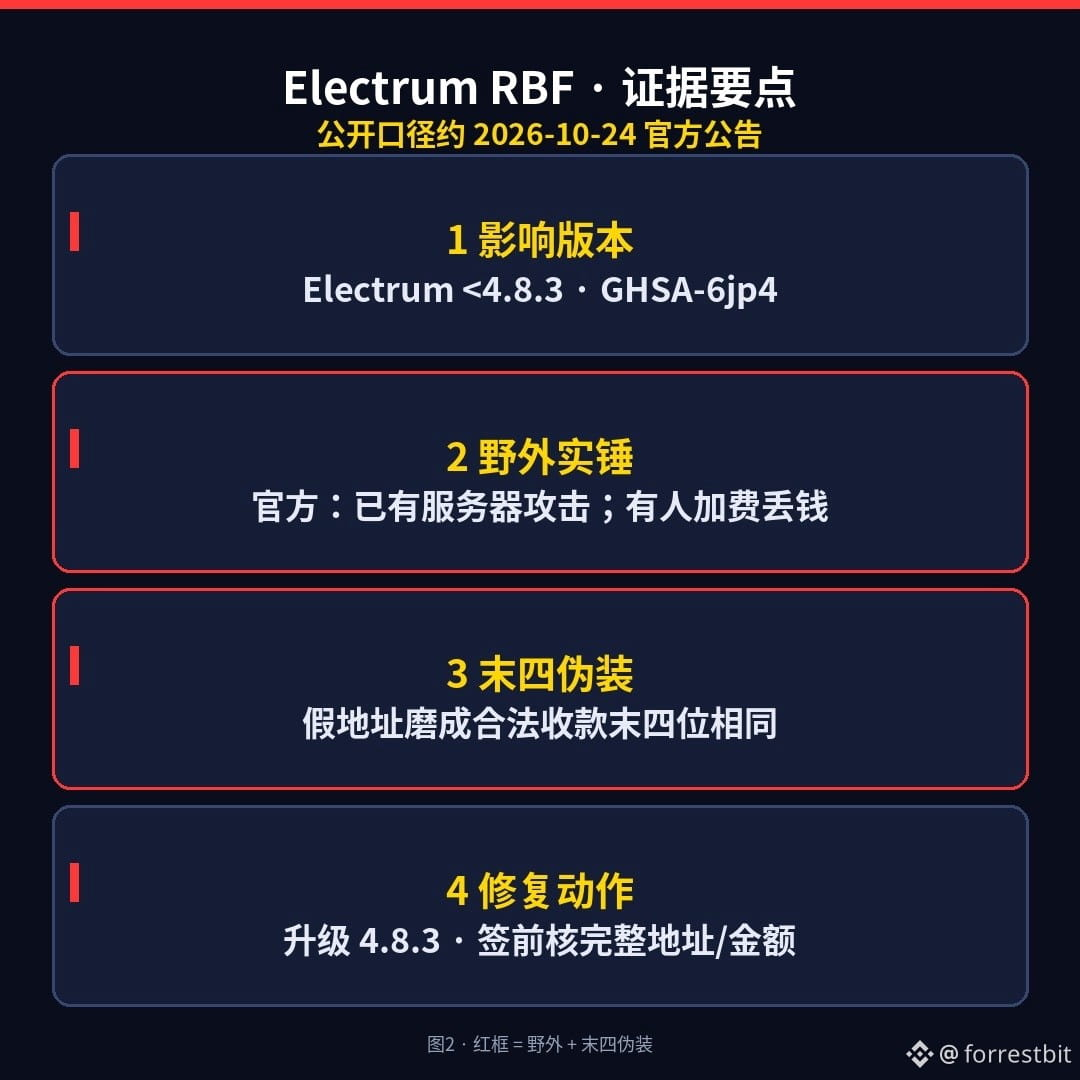
في حدود 2026-10-24: أعلنت Electrum رسميًا عن GHSA-6jp4 (CVE-2026-117601): تثق الإصدارات الأقدم من 4.8.3 بالخادم الذي تتصل به، فيما يخص «المعاملات غير المؤكدة». يمكن لخادم خبيث أن يبتلع معاملتك الحقيقية التي بثثتها للتو، ثم يضع مكانها معاملة متعارضة بتوقيع غير صالح وعنوان استلام مستبدل بعنوان المهاجم؛ والعميل الخفيف لا يتحقق من توقيعات معاملات mempool، لذا لا يبقى في السجل سوى المعاملة المزيفة. وإذا استخدمت RBF لزيادة رسومها، فستوقّع المحفظة دفعة صالحة — وتذهب الأموال إلى عنوان المهاجم. تقول Electrum إن خوادم تنفذ ذلك بالفعل؛ وقد ورد بلاغان من مستخدمين، خسر أحدهما أمواله بعد زيادة الرسوم. كثيرًا ما يُصمَّم العنوان المزيف بحيث «تتطابق آخر أربعة أرقام» مع عنوان الاستلام الصحيح، كما تُنشأ المعاملة المزيفة غالبًا برسوم صفرية تحديدًا لإغرائك بزيادة الرسوم.
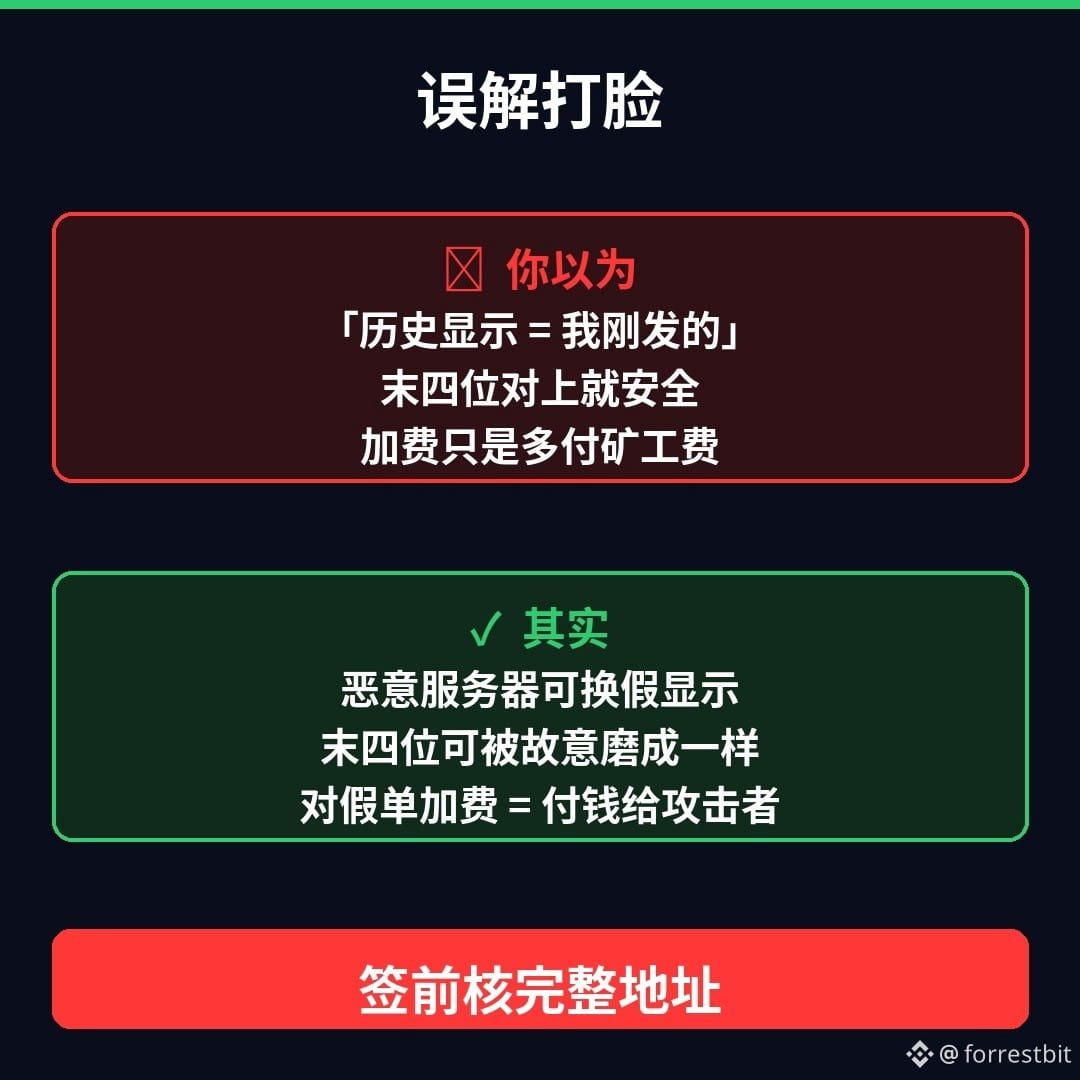
ثلاثة أوهام نكشف زيفها: ① «ما يظهر في السجل هو ما أرسلته للتو» ← يمكن للخادم الخبيث تغيير ما يعرضه. ② «إذا تطابقت آخر أربعة أرقام فأنا بأمان» ← يمكن التلاعب عمدًا بآخر أربعة أرقام لتتطابق؛ لا بد من التحقق من العنوان الكامل والمبلغ. ③ «زيادة الرسوم تعني فقط دفع المزيد للمُعدّنين» ← زيادة رسوم معاملة مزيفة تعني إعادة توقيع دفعة للمهاجم. الإصدار المصحح 4.8.3 (حوالي 10/23–24) يتحقق من توقيعات معاملات mempool التي أدخلتها المحفظة بنفسها؛ وإلى أن تحدّث، تحقّق من العنوان الكامل والمبلغ قبل توقيع أي معاملة (بما فيها RBF). لا تحدّث إلا من electrum.org وتحقق من التوقيع.
أنا لا أتداول، ولا أوصي بعملات، ولا أعلّمك بأي خادم عام تتصل — أشرح الآلية فقط وكيفية تجنب الفخاخ.
أيهما يخيفك أكثر: A عنوان استلام مزيف تتطابق آخر أربعة أرقام فيه، أم B إغراؤك بالضغط على زيادة الرسوم عبر معاملة بلا رسوم؟ اختر واحدًا في التعليقات (لا تنشر عبارة الاسترداد/المفتاح الخاص/لقطة شاشة تظهر عبارة الاسترداد كاملة).
(محتوى توعوي، ولا يشكّل نصيحة استثمارية. أنا لا أتداول ولا أروّج لصفقات. تستند المعلومات إلى ما ورد في إعلان Electrum الأمني الرسمي GHSA-6jp4-8v48-cc5v وملاحظات إصدار 4.8.3؛ يُرجى التحقق من أحدث الإعلانات قبل النشر. أُعدّ هذا المحتوى بمساعدة الذكاء الاصطناعي ثم راجعه إنسان.)
$BTC
#加密安全 #Web3科普 #مكافحة_الاحتيال
في حدود 2026-10-24: أعلنت Electrum رسميًا عن GHSA-6jp4 (CVE-2026-117601): تثق الإصدارات الأقدم من 4.8.3 بالخادم الذي تتصل به، فيما يخص «المعاملات غير المؤكدة». يمكن لخادم خبيث أن يبتلع معاملتك الحقيقية التي بثثتها للتو، ثم يضع مكانها معاملة متعارضة بتوقيع غير صالح وعنوان استلام مستبدل بعنوان المهاجم؛ والعميل الخفيف لا يتحقق من توقيعات معاملات mempool، لذا لا يبقى في السجل سوى المعاملة المزيفة. وإذا استخدمت RBF لزيادة رسومها، فستوقّع المحفظة دفعة صالحة — وتذهب الأموال إلى عنوان المهاجم. تقول Electrum إن خوادم تنفذ ذلك بالفعل؛ وقد ورد بلاغان من مستخدمين، خسر أحدهما أمواله بعد زيادة الرسوم. كثيرًا ما يُصمَّم العنوان المزيف بحيث «تتطابق آخر أربعة أرقام» مع عنوان الاستلام الصحيح، كما تُنشأ المعاملة المزيفة غالبًا برسوم صفرية تحديدًا لإغرائك بزيادة الرسوم.
ثلاثة أوهام نكشف زيفها: ① «ما يظهر في السجل هو ما أرسلته للتو» ← يمكن للخادم الخبيث تغيير ما يعرضه. ② «إذا تطابقت آخر أربعة أرقام فأنا بأمان» ← يمكن التلاعب عمدًا بآخر أربعة أرقام لتتطابق؛ لا بد من التحقق من العنوان الكامل والمبلغ. ③ «زيادة الرسوم تعني فقط دفع المزيد للمُعدّنين» ← زيادة رسوم معاملة مزيفة تعني إعادة توقيع دفعة للمهاجم. الإصدار المصحح 4.8.3 (حوالي 10/23–24) يتحقق من توقيعات معاملات mempool التي أدخلتها المحفظة بنفسها؛ وإلى أن تحدّث، تحقّق من العنوان الكامل والمبلغ قبل توقيع أي معاملة (بما فيها RBF). لا تحدّث إلا من electrum.org وتحقق من التوقيع.
أنا لا أتداول، ولا أوصي بعملات، ولا أعلّمك بأي خادم عام تتصل — أشرح الآلية فقط وكيفية تجنب الفخاخ.
أيهما يخيفك أكثر: A عنوان استلام مزيف تتطابق آخر أربعة أرقام فيه، أم B إغراؤك بالضغط على زيادة الرسوم عبر معاملة بلا رسوم؟ اختر واحدًا في التعليقات (لا تنشر عبارة الاسترداد/المفتاح الخاص/لقطة شاشة تظهر عبارة الاسترداد كاملة).
(محتوى توعوي، ولا يشكّل نصيحة استثمارية. أنا لا أتداول ولا أروّج لصفقات. تستند المعلومات إلى ما ورد في إعلان Electrum الأمني الرسمي GHSA-6jp4-8v48-cc5v وملاحظات إصدار 4.8.3؛ يُرجى التحقق من أحدث الإعلانات قبل النشر. أُعدّ هذا المحتوى بمساعدة الذكاء الاصطناعي ثم راجعه إنسان.)
$BTC
#加密安全 #Web3科普 #مكافحة_الاحتيال