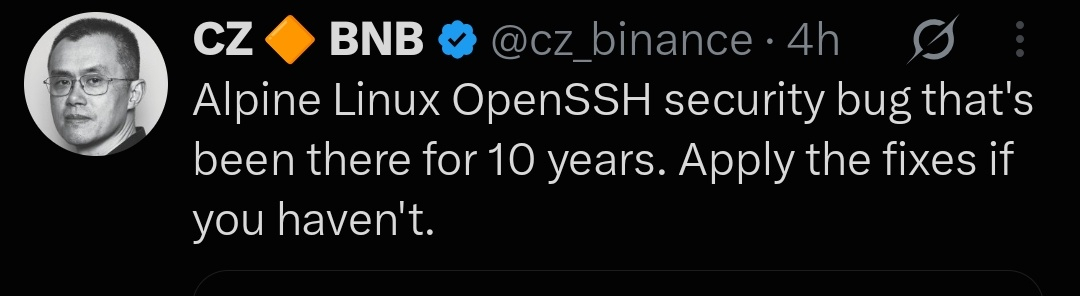
يا جماعة، حذّرت CZ من ثغرة خطيرة في OpenSSH على Alpine Linux، يُقال إنها ظلت غير ملحوظة لما يقرب من 10 سنوات.
قد تتيح المشكلة، المعروفة باسم SSHole، للمهاجمين الوصول إلى حسابات SSH معينة دون معرفة كلمة المرور الصحيحة.
ما يثير القلق هو المدة التي ظل فيها الخلل مخفيًا. فخطأ بسيط في التحقق من كلمة المرور قد يشكل خطرًا أمنيًا كبيرًا، خاصةً على الخوادم التي تتعامل مع بيانات حساسة.
أصدرت OpenSSH إصلاحًا أمنيًا، وينبغي للمستخدمين المتأثرين تحديث أنظمتهم في أقرب وقت ممكن.
في رأيي، هذا تذكير بأن حتى البرمجيات الموثوقة تحتاج إلى فحوصات أمنية منتظمة. إن بقاء ثغرة دون أن يلاحظها أحد لمدة 10 سنوات بمثابة جرس إنذار خطير لقطاع التقنية بأكمله.
ما رأيك في هذا؟ لا تنسَ التعليق 💭
تابعني للمزيد من المحتوى 🙂