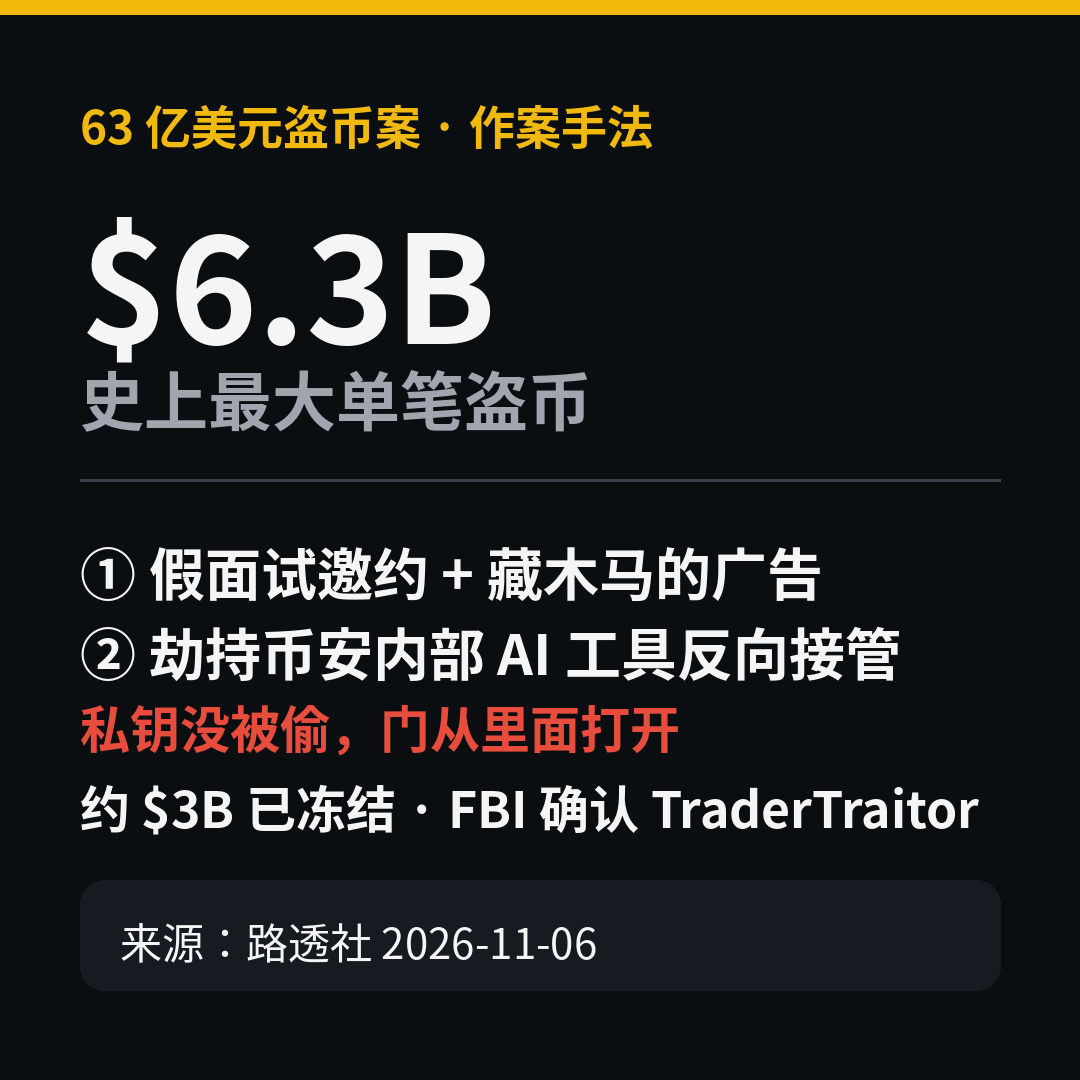
6.3 مليارات دولار، أكبر عملية سرقة للعملات الرقمية في التاريخ.
كانت مقابلة عمل وهمية هي الطريقة التي دخل بها القراصنة.
كشفت رويترز اليوم تفاصيل أسلوبهم:
عصابة TraderTraitor الكورية الشمالية أرسلت أولًا دعوة وهمية لمقابلة عمل، ثم خبأت حصان طروادة في برنامج إعلاني وثبّتته على حاسوب أحد مهندسي منصة باينانس.
ثم جاءت الخطوة الأكثر رعبًا — استولوا على أداة الذكاء الاصطناعي الداخلية في باينانس، واستخدموها للسيطرة على النظام.
لم تُسرق المفاتيح الخاصة؛ بل فُتح الباب من الداخل.
والأغرب أن أفراد هذه العصابة أنفسهم مستخدمون شرهون للذكاء الاصطناعي.
استخدموا كل شيء: ChatGPT وClaude Code وCursor، واعتمدوا على الذكاء الاصطناعي في كتابة الشيفرات وتعديل السير الذاتية وانتحال الهويات.
كان الذكاء الاصطناعي أداتهم الرئيسية في تنفيذ الجريمة، وكذلك الرافعة التي استخدموها لاختراق باينانس.
ومن أصل 6.3 مليارات، جُمّد نحو 3 مليارات بالفعل، وتقول باينانس إنها ستعوّض المستخدمين عن خسائرهم بالكامل.
لكن يجدر بالجميع أن يتذكروا هذا الأسلوب —
نستعين بالذكاء الاصطناعي لفحص العقود وتشغيل السكربتات وإدارة المحافظ، طلبًا للراحة.
لكن إذا جرى اختراق أداة الذكاء الاصطناعي نفسها، فالصلاحيات التي تملكها تصبح صلاحيات القراصنة.
الأداة التي تسهّل الأمور هي نفسها أكبر سطح للهجوم.
كم من الصلاحيات تملك أدوات الذكاء الاصطناعي التي تستخدمها الآن؟
#حادثة_أمن_باينانس
كانت مقابلة عمل وهمية هي الطريقة التي دخل بها القراصنة.
كشفت رويترز اليوم تفاصيل أسلوبهم:
عصابة TraderTraitor الكورية الشمالية أرسلت أولًا دعوة وهمية لمقابلة عمل، ثم خبأت حصان طروادة في برنامج إعلاني وثبّتته على حاسوب أحد مهندسي منصة باينانس.
ثم جاءت الخطوة الأكثر رعبًا — استولوا على أداة الذكاء الاصطناعي الداخلية في باينانس، واستخدموها للسيطرة على النظام.
لم تُسرق المفاتيح الخاصة؛ بل فُتح الباب من الداخل.
والأغرب أن أفراد هذه العصابة أنفسهم مستخدمون شرهون للذكاء الاصطناعي.
استخدموا كل شيء: ChatGPT وClaude Code وCursor، واعتمدوا على الذكاء الاصطناعي في كتابة الشيفرات وتعديل السير الذاتية وانتحال الهويات.
كان الذكاء الاصطناعي أداتهم الرئيسية في تنفيذ الجريمة، وكذلك الرافعة التي استخدموها لاختراق باينانس.
ومن أصل 6.3 مليارات، جُمّد نحو 3 مليارات بالفعل، وتقول باينانس إنها ستعوّض المستخدمين عن خسائرهم بالكامل.
لكن يجدر بالجميع أن يتذكروا هذا الأسلوب —
نستعين بالذكاء الاصطناعي لفحص العقود وتشغيل السكربتات وإدارة المحافظ، طلبًا للراحة.
لكن إذا جرى اختراق أداة الذكاء الاصطناعي نفسها، فالصلاحيات التي تملكها تصبح صلاحيات القراصنة.
الأداة التي تسهّل الأمور هي نفسها أكبر سطح للهجوم.
كم من الصلاحيات تملك أدوات الذكاء الاصطناعي التي تستخدمها الآن؟
#حادثة_أمن_باينانس