هكذا يحاولون تبييض 6.300 مليون دولار سُرقت من Binance.
ما يحدث وراء عملية الاختراق هذه جنوني حقًا.
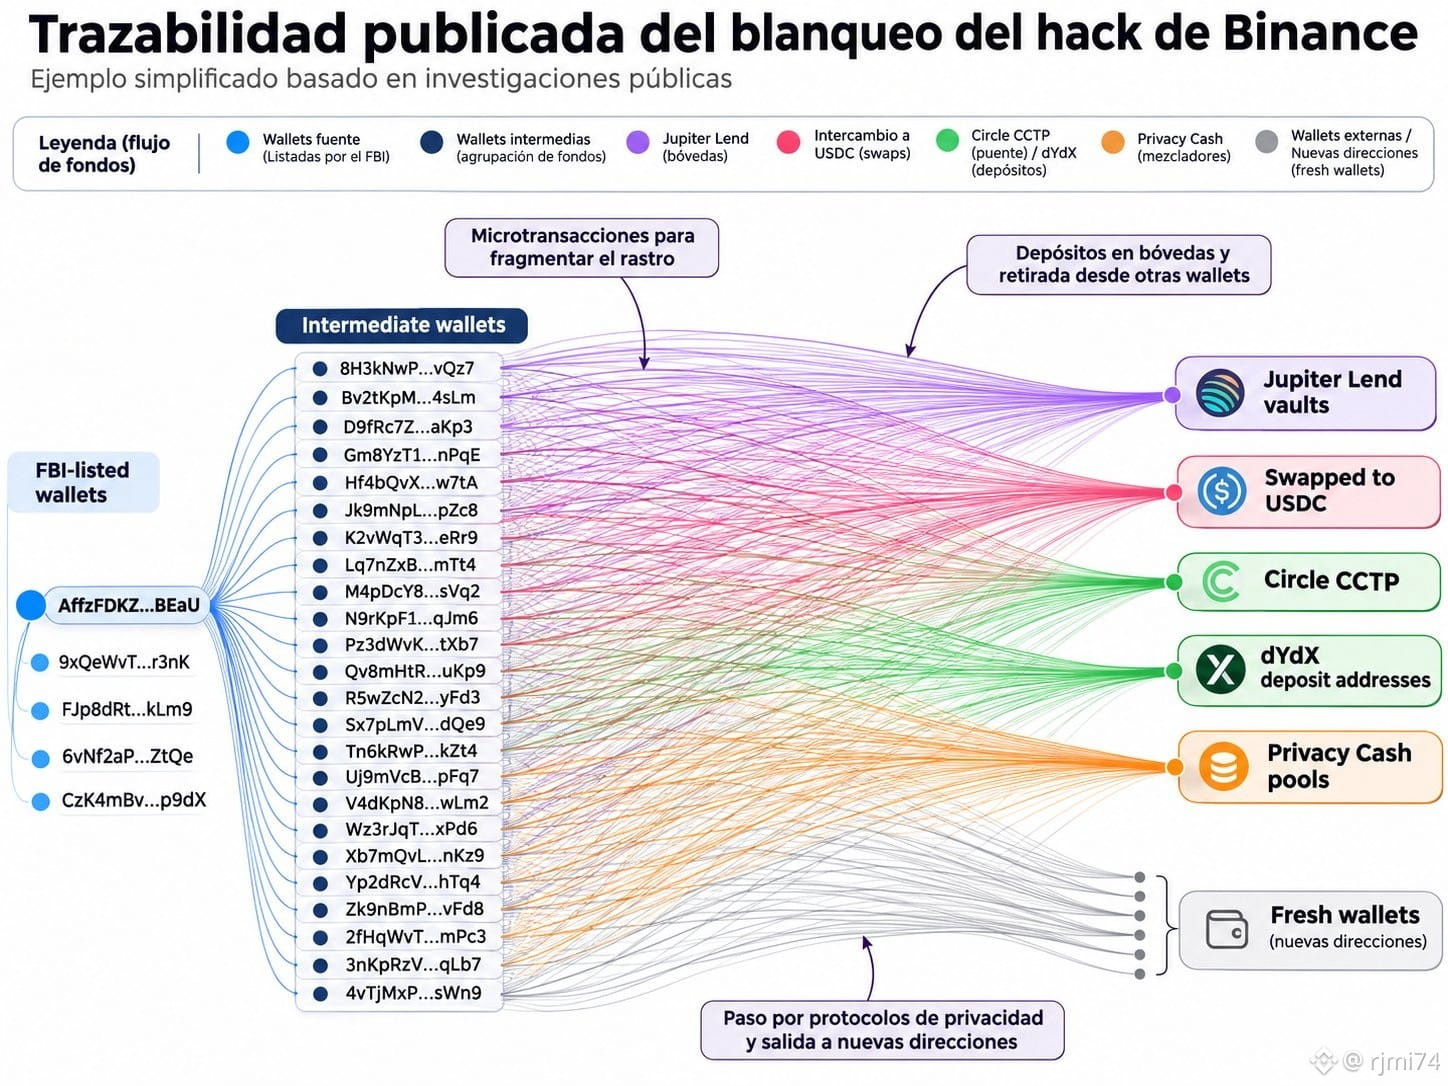
يستخدم القراصنة، الذين نسبهم مكتب التحقيقات الفيدرالي إلى كوريا الشمالية، نظامًا للتحويلات الآلية في محاولة لتصعيب تتبّع الأموال.
في غضون ثلاثة أيام ونصف فقط، تم رصد نحو 12.000 محفظة وأكثر من 40.000 معاملة.
وكيف يفعلون ذلك؟
🔹 يجزّئون الأموال ويوزّعونها على آلاف العناوين.
🔹 يستخدمون بروتوكولات مثل Jupiter Lend، فيودعون الأموال في خزائن وينقلون حقوق السحب إلى محافظ أخرى، وبذلك يقطعون مسار التتبّع المباشر.
🔹 يغيّرون باستمرار سلسلة الكتل والأصول باستخدام الجسور ومنصات التداول اللامركزية.
🔹 بل استخدموا أيضًا Privacy Cash، وهو بروتوكول صُمم لتوفير الخصوصية وتصعيب الربط بين الإيداعات والسحوبات.
وهنا يأتي الجزء المثير للاهتمام.
أوقف Privacy Cash مؤقتًا عمليات الإيداع للتو، بعد رصد أموال مرتبطة بالسرقة.
وفي الوقت نفسه، نشر مكتب التحقيقات الفيدرالي مئات العناوين المرتبطة بالمهاجمين، وطلب من مشغّلي التمويل اللامركزي (DeFi) ومنصات التداول ومزوّدي البنية التحتية لسلاسل الكتل حظر المعاملات الصادرة عن هذه المحافظ.
نشهد سباقًا بين المحققين الذين يتتبعون الأموال والقراصنة الذين يحاولون إخفاء مصدرها.
وعلى الرغم من أنهم نجحوا في تجميد نحو 2.850 مليون دولار، لا تزال مليارات الدولارات خارج نطاق هذا التجميد.
لم تكن سرقة 6.300 مليون دولار سوى البداية. أما التحدي الحقيقي للمهاجمين الآن فهو استخدامها من دون أن يُكشف أمرهم.$BTC $BNB $ETH #BinanceSquare #BinanceReopensWithdrawalsForMoreAssets
ما يحدث وراء عملية الاختراق هذه جنوني حقًا.
يستخدم القراصنة، الذين نسبهم مكتب التحقيقات الفيدرالي إلى كوريا الشمالية، نظامًا للتحويلات الآلية في محاولة لتصعيب تتبّع الأموال.
في غضون ثلاثة أيام ونصف فقط، تم رصد نحو 12.000 محفظة وأكثر من 40.000 معاملة.
وكيف يفعلون ذلك؟
🔹 يجزّئون الأموال ويوزّعونها على آلاف العناوين.
🔹 يستخدمون بروتوكولات مثل Jupiter Lend، فيودعون الأموال في خزائن وينقلون حقوق السحب إلى محافظ أخرى، وبذلك يقطعون مسار التتبّع المباشر.
🔹 يغيّرون باستمرار سلسلة الكتل والأصول باستخدام الجسور ومنصات التداول اللامركزية.
🔹 بل استخدموا أيضًا Privacy Cash، وهو بروتوكول صُمم لتوفير الخصوصية وتصعيب الربط بين الإيداعات والسحوبات.
وهنا يأتي الجزء المثير للاهتمام.
أوقف Privacy Cash مؤقتًا عمليات الإيداع للتو، بعد رصد أموال مرتبطة بالسرقة.
وفي الوقت نفسه، نشر مكتب التحقيقات الفيدرالي مئات العناوين المرتبطة بالمهاجمين، وطلب من مشغّلي التمويل اللامركزي (DeFi) ومنصات التداول ومزوّدي البنية التحتية لسلاسل الكتل حظر المعاملات الصادرة عن هذه المحافظ.
نشهد سباقًا بين المحققين الذين يتتبعون الأموال والقراصنة الذين يحاولون إخفاء مصدرها.
وعلى الرغم من أنهم نجحوا في تجميد نحو 2.850 مليون دولار، لا تزال مليارات الدولارات خارج نطاق هذا التجميد.
لم تكن سرقة 6.300 مليون دولار سوى البداية. أما التحدي الحقيقي للمهاجمين الآن فهو استخدامها من دون أن يُكشف أمرهم.$BTC $BNB $ETH #BinanceSquare #BinanceReopensWithdrawalsForMoreAssets