🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨
أكبر عملية سرقة للعملات المشفّرة في التاريخ: القراصنة الكوريون الشماليون وتفاصيل هجوم باينانس
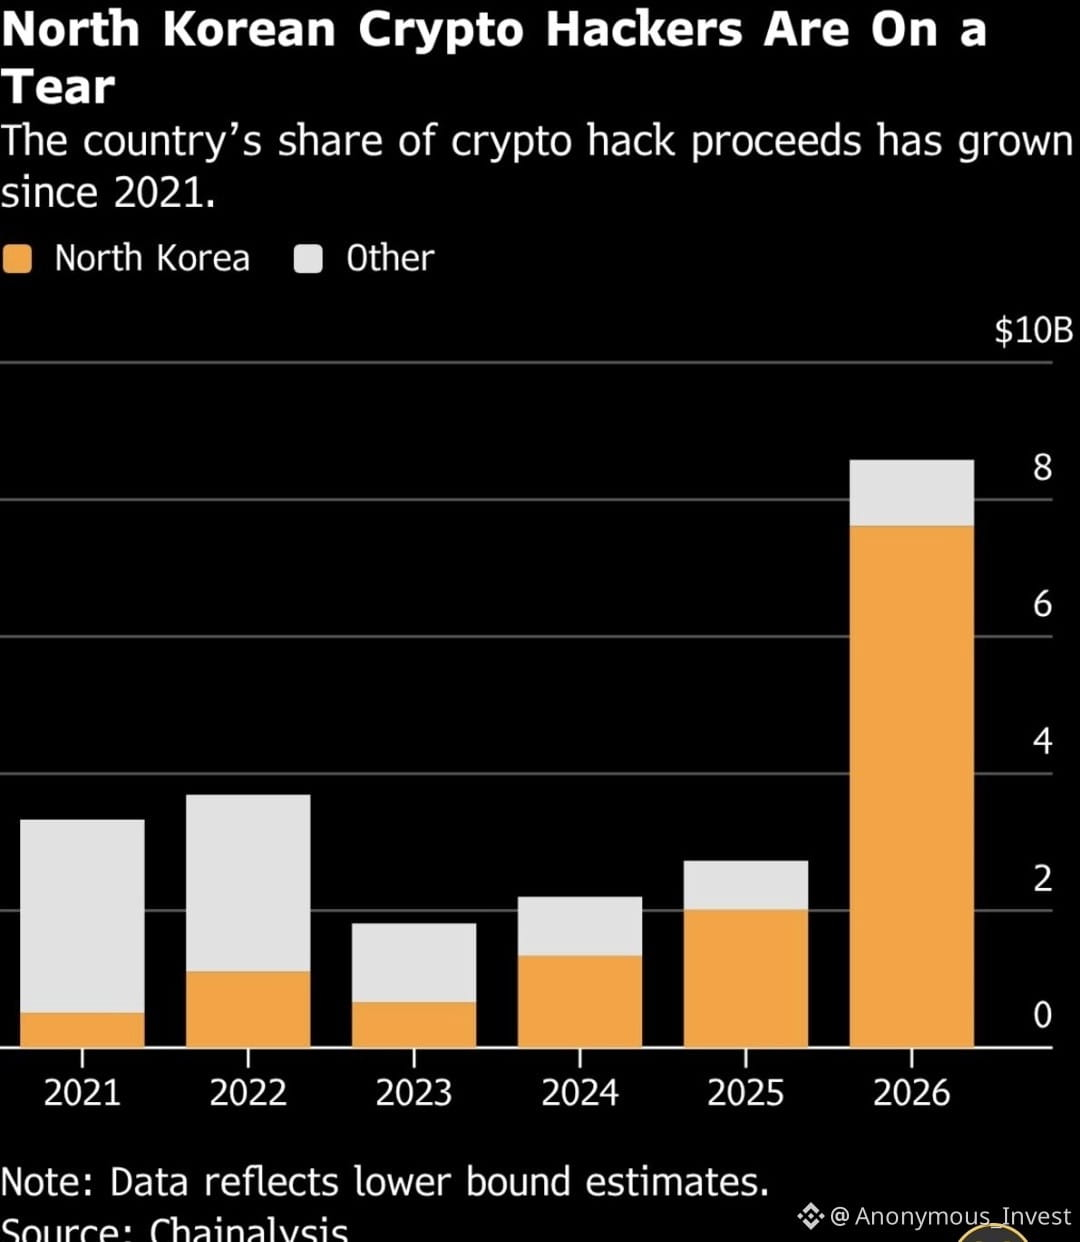
أصبحت هذه الآن رسميًا أكبر سرقة للعملات المشفّرة تم تسجيلها على الإطلاق — متجاوزةً بفارق كبير كل ما سبقها. لم تكن ثغرة في عقد ذكي أو رسالة تصيّد واحدة، بل كانت عملية اختراق استمرت 5 أشهر.
*النطاق*
- *المبلغ المسروق:* 6.34 مليار دولار في 29 أكتوبر 2026
- *السجل السابق:* بايبت في 2025، 1.5 مليار دولار — وهذا أكبر بنحو 4 مرات
- *قبل ذلك:* Axie Infinity / Ronin في 2022، 590 مليون دولار
- *التأثير:* هبطت بيتكوين إلى ما دون 77,000 دولار وتم القضاء على أكثر من 1.5 مليار دولار في المراكز ذات الرافعة المالية خلال موجة البيع الفورية
تقول باينانس إنها أعادت بالفعل 98% من الرموز المتأثرة من أموال الشركة وصناديق SAFU / التأمين الخاصة بها، وإن العملاء لن يخسروا شيئًا. وقد تم حتى الآن تجميد أو اعتراض نحو 2.85 مليار دولار.
*كيف جرت العملية — تقرير باينانس في 3 نوفمبر*
وصفت باينانس الهجوم بأنه "حملة متعددة المراحل ومتقدمة" بدأت في يونيو، وليس مجرد هجوم خاطف.
- *يونيو - اختراق سلسلة التوريد:* قام مهندس DevOps لمحفظة بتنزيل نسخة معدّلة من Homebrew لأداة شائعة في برمجة الذكاء الاصطناعي من أحد محركات البحث. وقد منح ذلك المهاجمين موطئ قدم أوليًا.
- *سبتمبر - مقابلة عمل مزيفة:* تم التواصل مع مهندس برمجيات ثانٍ عبر منصة توظيف. خضع لجولتين من المقابلات، بما في ذلك مقابلة فيديو مباشرة مع شخص ادّعى أنه من الموارد البشرية وشارك حسابًا شخصيًا على وسائل التواصل الاجتماعي. وقد سلّمت عملية المقابلة برمجية خبيثة إلى حاسوبه المحمول.
- *20 أكتوبر - حركة جانبية عبر أداة الذكاء الاصطناعي الداخلية:* استخدم المهاجمون جهاز المهندس الثاني المخترق وأداة الذكاء الاصطناعي الداخلية الخاصة بباينانس للسيطرة على أجهزة مهندسين في فريق المحافظ، وكان أحدهما يملك صلاحية نشر البرمجيات.
- *29 أكتوبر - الاستنزاف:* قاموا بتسجيل الدخول إلى حاسوب مهندس ثالث، واستخدموا بيانات اعتماد سُرقت من المهندس الأول، وفعّلوا سكربتًا خبيثًا للوصول إلى خدمة توقيع المعاملات. وعلى مدار ما يقرب من 4 ساعات، استنزفوا المحافظ الساخنة عبر 10 سلاسل كتل.
#Binance
أكبر عملية سرقة للعملات المشفّرة في التاريخ: القراصنة الكوريون الشماليون وتفاصيل هجوم باينانس
أصبحت هذه الآن رسميًا أكبر سرقة للعملات المشفّرة تم تسجيلها على الإطلاق — متجاوزةً بفارق كبير كل ما سبقها. لم تكن ثغرة في عقد ذكي أو رسالة تصيّد واحدة، بل كانت عملية اختراق استمرت 5 أشهر.
*النطاق*
- *المبلغ المسروق:* 6.34 مليار دولار في 29 أكتوبر 2026
- *السجل السابق:* بايبت في 2025، 1.5 مليار دولار — وهذا أكبر بنحو 4 مرات
- *قبل ذلك:* Axie Infinity / Ronin في 2022، 590 مليون دولار
- *التأثير:* هبطت بيتكوين إلى ما دون 77,000 دولار وتم القضاء على أكثر من 1.5 مليار دولار في المراكز ذات الرافعة المالية خلال موجة البيع الفورية
تقول باينانس إنها أعادت بالفعل 98% من الرموز المتأثرة من أموال الشركة وصناديق SAFU / التأمين الخاصة بها، وإن العملاء لن يخسروا شيئًا. وقد تم حتى الآن تجميد أو اعتراض نحو 2.85 مليار دولار.
*كيف جرت العملية — تقرير باينانس في 3 نوفمبر*
وصفت باينانس الهجوم بأنه "حملة متعددة المراحل ومتقدمة" بدأت في يونيو، وليس مجرد هجوم خاطف.
- *يونيو - اختراق سلسلة التوريد:* قام مهندس DevOps لمحفظة بتنزيل نسخة معدّلة من Homebrew لأداة شائعة في برمجة الذكاء الاصطناعي من أحد محركات البحث. وقد منح ذلك المهاجمين موطئ قدم أوليًا.
- *سبتمبر - مقابلة عمل مزيفة:* تم التواصل مع مهندس برمجيات ثانٍ عبر منصة توظيف. خضع لجولتين من المقابلات، بما في ذلك مقابلة فيديو مباشرة مع شخص ادّعى أنه من الموارد البشرية وشارك حسابًا شخصيًا على وسائل التواصل الاجتماعي. وقد سلّمت عملية المقابلة برمجية خبيثة إلى حاسوبه المحمول.
- *20 أكتوبر - حركة جانبية عبر أداة الذكاء الاصطناعي الداخلية:* استخدم المهاجمون جهاز المهندس الثاني المخترق وأداة الذكاء الاصطناعي الداخلية الخاصة بباينانس للسيطرة على أجهزة مهندسين في فريق المحافظ، وكان أحدهما يملك صلاحية نشر البرمجيات.
- *29 أكتوبر - الاستنزاف:* قاموا بتسجيل الدخول إلى حاسوب مهندس ثالث، واستخدموا بيانات اعتماد سُرقت من المهندس الأول، وفعّلوا سكربتًا خبيثًا للوصول إلى خدمة توقيع المعاملات. وعلى مدار ما يقرب من 4 ساعات، استنزفوا المحافظ الساخنة عبر 10 سلاسل كتل.
#Binance