提现或往冷钱包转的时候,你是从「最近转账 / 交易记录」里抄地址,还是打开地址簿、自己核完再贴?
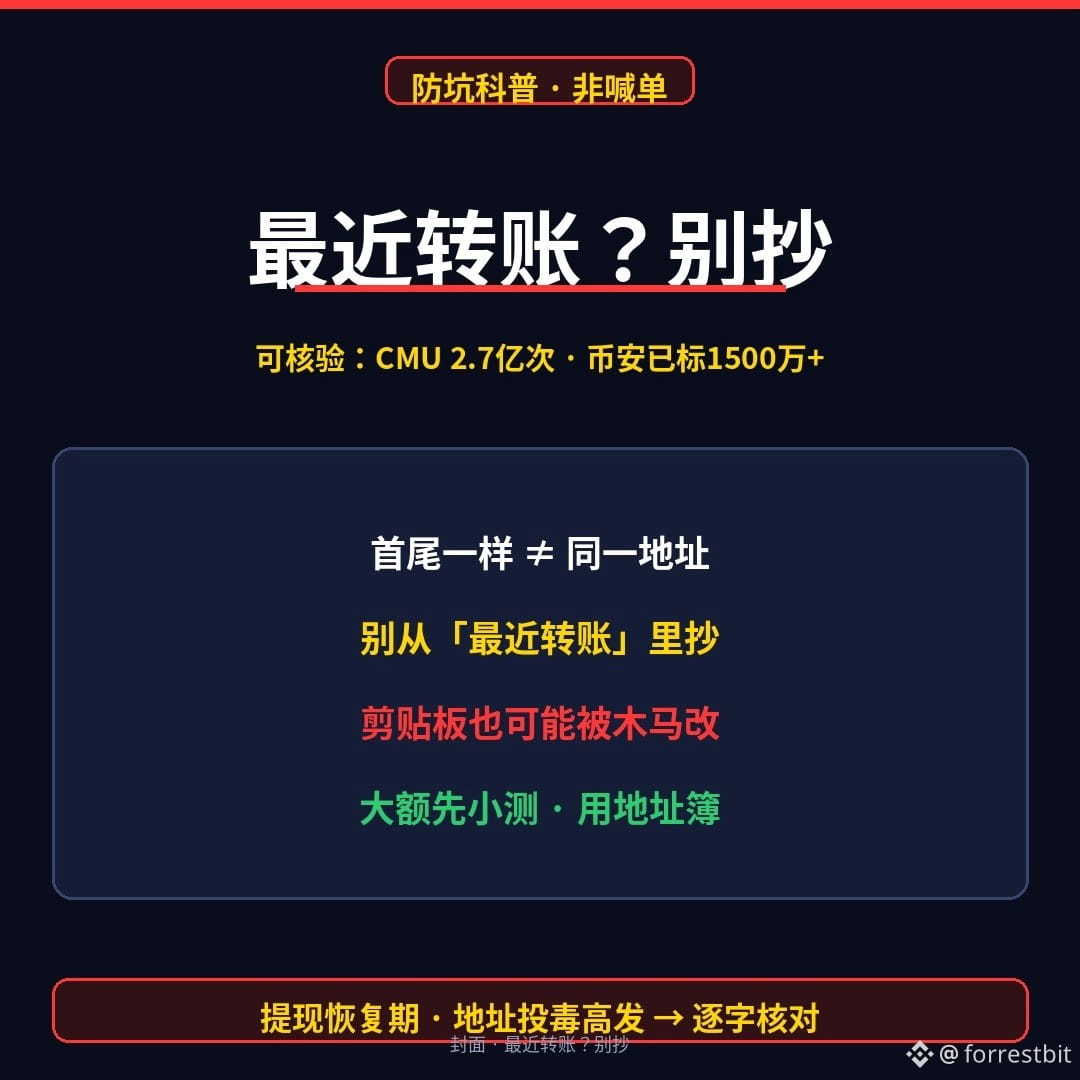
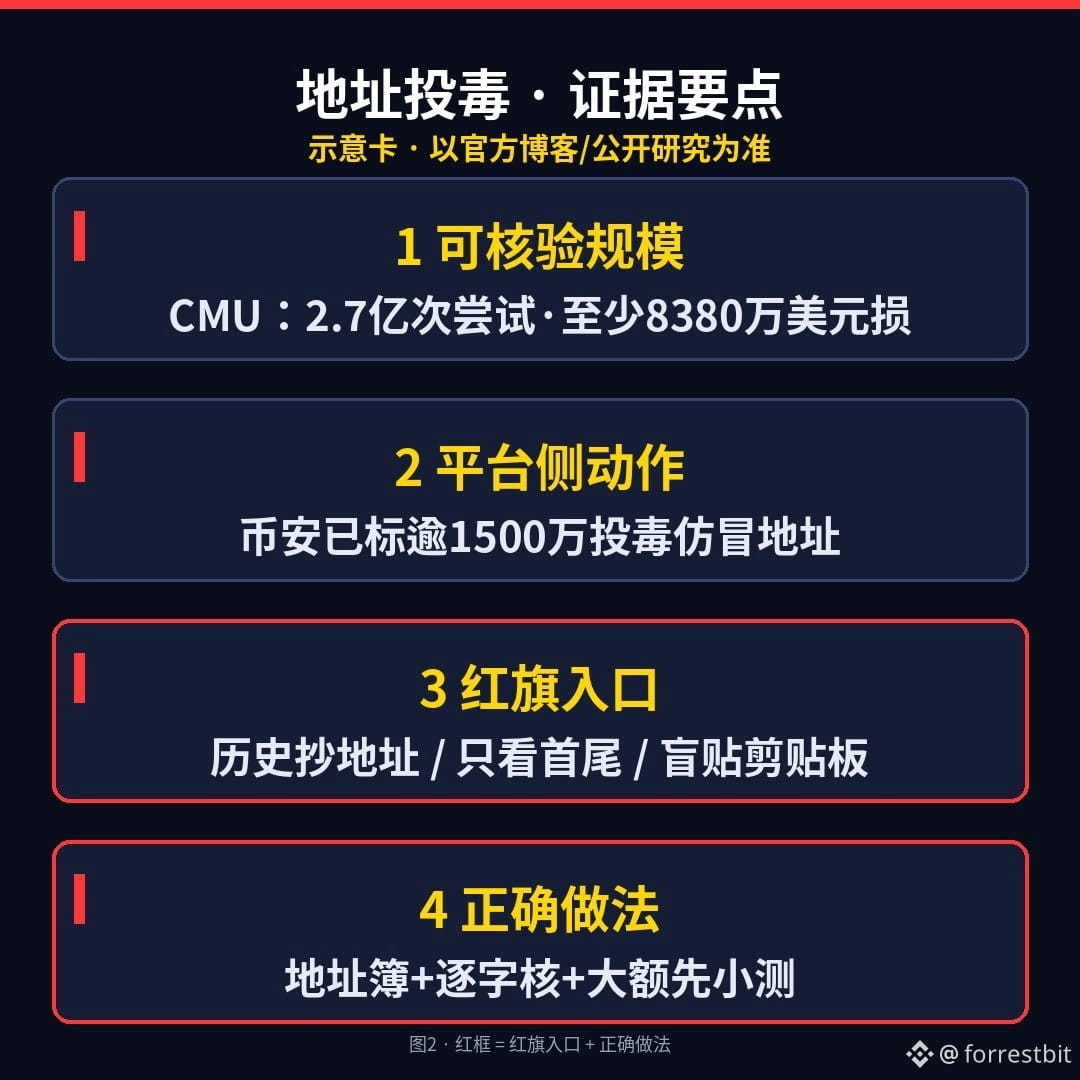
提现恢复这几天,是地址投毒的高发窗。公开提醒(BlockBeats 等)和何一此前连发警示都点过同一招:骗子盯公开地址或刚有过转账的地址,造一串**首尾几位很像**的假地址,再发一笔小额「投毒」交易塞进你的历史;钱包界面常常只显示长地址的开头和结尾,中间差几个字符你根本看不清。另一条路是剪贴板木马——你复制对了,粘贴时中间已被改掉。可核验背景:卡内基梅隆团队统计 2022 年 7 月到 2024 年 6 月以太坊与 BSC 上逾 **2.7 亿次**投毒尝试、目标逾 **1700 万**地址,其中 6633 笔误转至少约 **8380 万美元**;币安安全侧公开称已在 ETH/BSC 标记逾 **1500 万**仿冒/投毒地址(以官方博客为准)。
红旗记住:①从「最近转账」一键复制 ②只核对首尾四位就点确认 ③粘贴后不再对一遍整串 ④陌生小额进账后立刻「照抄」同形地址。机制一句:首尾一样 ≠ 同一地址。
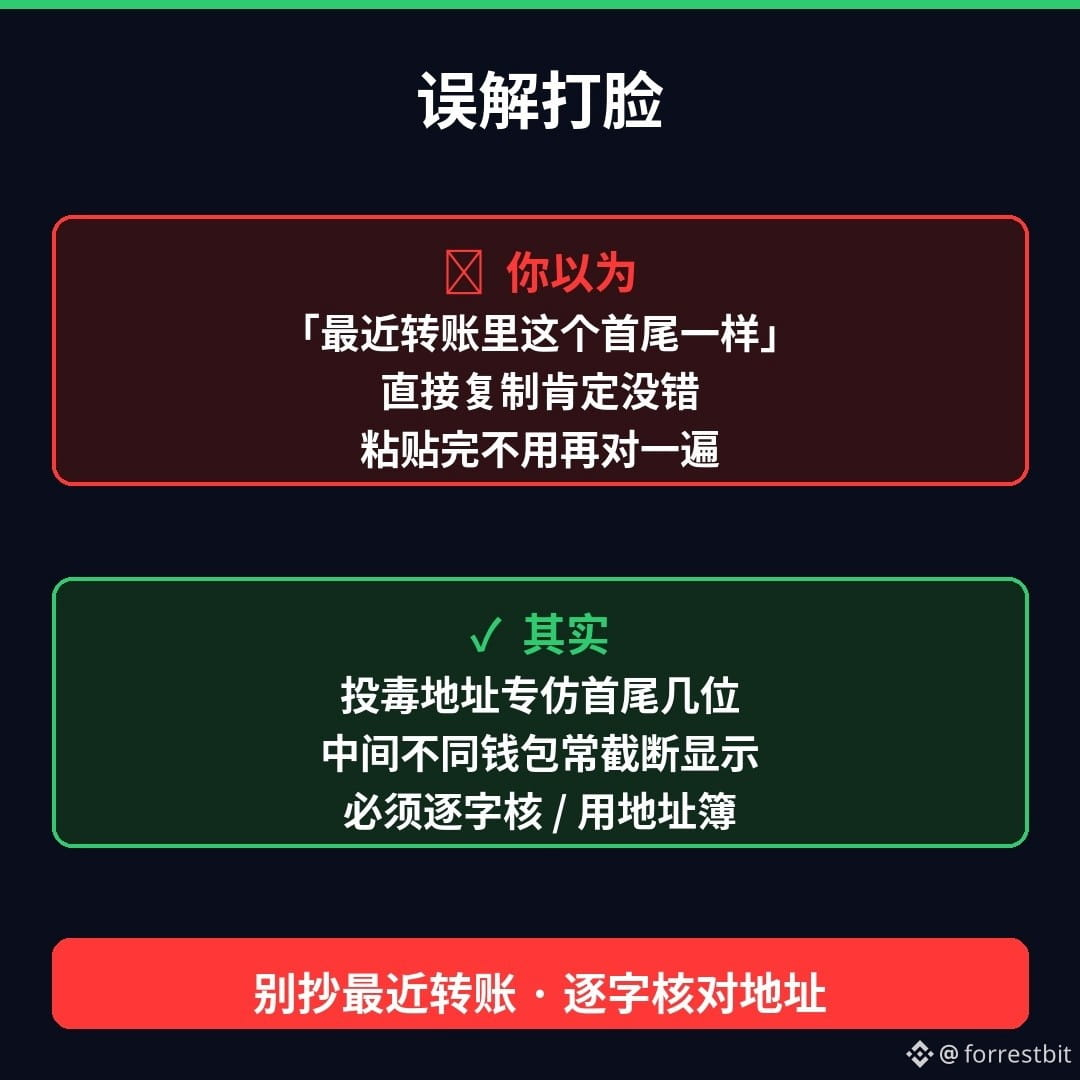
你以为「历史里那个眼熟地址肯定是自己人」?其实投毒就是专仿首尾、专等你偷懒。今晚就能做的三件事:
1)收款地址优先用已验证地址簿 / 白名单,别从交易记录抄
2)粘贴后整串逐字核两到三遍(含网络与币种)
3)大额先小额试转,到账确认再打全款——试转后正式转仍要再核一次屏幕上的地址
你更怕哪一种:A 从「最近转账」抄到投毒地址,还是 B 剪贴板被木马改掉中间几位?评论区选一个(别贴完整地址/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安安全博客对地址投毒的说明、公开报道对提现恢复期投毒提醒,以及卡内基梅隆相关统计整理;数字与工具以官方最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
提现恢复这几天,是地址投毒的高发窗。公开提醒(BlockBeats 等)和何一此前连发警示都点过同一招:骗子盯公开地址或刚有过转账的地址,造一串**首尾几位很像**的假地址,再发一笔小额「投毒」交易塞进你的历史;钱包界面常常只显示长地址的开头和结尾,中间差几个字符你根本看不清。另一条路是剪贴板木马——你复制对了,粘贴时中间已被改掉。可核验背景:卡内基梅隆团队统计 2022 年 7 月到 2024 年 6 月以太坊与 BSC 上逾 **2.7 亿次**投毒尝试、目标逾 **1700 万**地址,其中 6633 笔误转至少约 **8380 万美元**;币安安全侧公开称已在 ETH/BSC 标记逾 **1500 万**仿冒/投毒地址(以官方博客为准)。
红旗记住:①从「最近转账」一键复制 ②只核对首尾四位就点确认 ③粘贴后不再对一遍整串 ④陌生小额进账后立刻「照抄」同形地址。机制一句:首尾一样 ≠ 同一地址。
你以为「历史里那个眼熟地址肯定是自己人」?其实投毒就是专仿首尾、专等你偷懒。今晚就能做的三件事:
1)收款地址优先用已验证地址簿 / 白名单,别从交易记录抄
2)粘贴后整串逐字核两到三遍(含网络与币种)
3)大额先小额试转,到账确认再打全款——试转后正式转仍要再核一次屏幕上的地址
你更怕哪一种:A 从「最近转账」抄到投毒地址,还是 B 剪贴板被木马改掉中间几位?评论区选一个(别贴完整地址/助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自币安安全博客对地址投毒的说明、公开报道对提现恢复期投毒提醒,以及卡内基梅隆相关统计整理;数字与工具以官方最新公告为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普