صدر التقرير الأولي عن سرقة 6.3 مليارات دولار من Binance @binancezh. عملية اختراق أخرى بالهندسة الاجتماعية.
بدأ الأمر عندما استخدم المهندس B جهاز كمبيوتر الشركة خلال مقابلة عمل بعد انتقاله إلى وظيفة جديدة، بل وحمّل شيفرة من جهة خارجية. كم يمكنهم أن يخصموا أكثر من تقييم أدائه؟ 🤡
كيف حدثت السرقة:
في يونيو، بحث المهندس A، المسؤول عن عمليات المحافظ، عن أداة ذكاء اصطناعي للبرمجة وحمّل نسخة معدّلة من Homebrew، مما عرّض معلومات الفريق للخطر؛
في سبتمبر، تلقى المهندس B دعوة لإجراء مقابلة من مسؤول توظيف زائف. وخضعوا للإجراءات المعتادة كاملة: مكالمة فيديو حقيقية مع قسم الموارد البشرية، تلتها مقابلة ثانية مع مدير تنفيذي زائف. وأخيرًا، طلبوا منه تنفيذ «تحدي برمجي» على جهاز الكمبيوتر الخاص بالعمل، واستبدلت البرمجية الخبيثة pyenv سرًا؛
في 20 أكتوبر، استخدم القراصنة حاسوب B كنقطة انطلاق، واستغلوا أدوات الذكاء الاصطناعي الداخلية لدى Binance للسيطرة على الحواسيب التابعة لمهندسي المحافظ A وC؛
في 29 أكتوبر، دخل القراصنة إلى حاسوب C واستخدموا صلاحيات النشر الخاصة بـ A لإجراء استدعاءات إلى خدمة التوقيع. وبهذه الطريقة، حُوّلت الأموال من المحفظة الساخنة إلى خارجها.
قراصنة كوريا الشمالية موجودون حقًا في كل مكان.
من الآن فصاعدًا، عندما يذهب موظفو منصات التداول إلى مقابلات العمل، هل ينبغي لهم أن يطلبوا من المُحاوِر أولًا أن يقول: «كيم جونغ أون **»؟ 🤣

مقالة
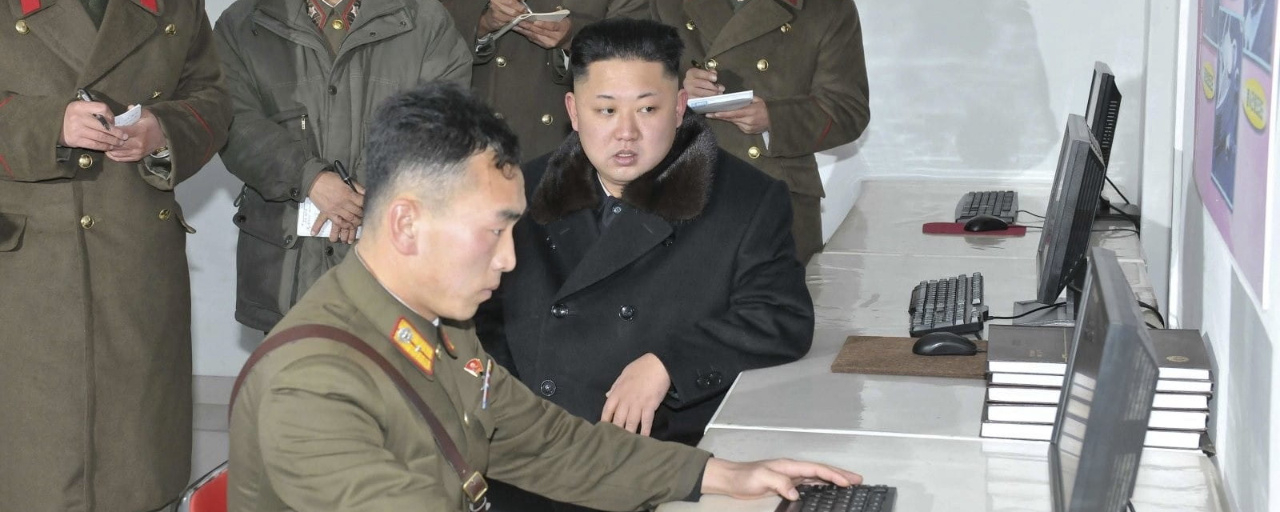
صدر التقرير الأولي عن سرقة 6.3 مليارات دولار من Binance @binancezh. عملية اختراق أخرى بالهندسة الاجتماعية
--