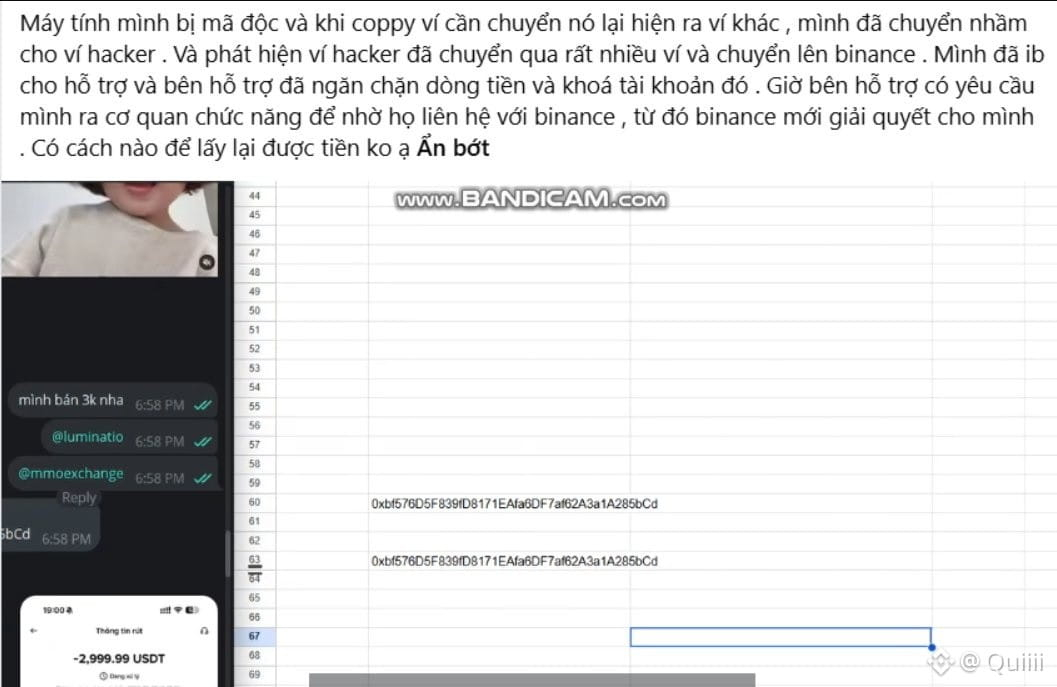
أُصيب الكمبيوتر ببرمجية خبيثة؛ نسخ المستخدم عنوان المحفظة لتحويل الأموال، لكنه لصق عنوان محفظة المخترق!
هذا نوع خطير إلى حدٍّ كبير من هجمات اختطاف الحافظة.
عندما ينسخ المستخدم عنوان محفظته، تستبدله البرمجية الخبيثة سرًا بعنوان يتحكم فيه المخترق. وإذا لم يتحقق المستخدم من العنوان جيدًا قبل الإرسال، فقد تُحوَّل الأموال مباشرةً إلى محفظة المحتال.
واللافت أن المخترق حوّل الأموال إلى منصة Binance. وبعد ذلك، تواصل الضحية مع فريق الدعم، وبحسب ما أفاد به، فقد جرى تجميد الحساب المعني.
هذا نوع خطير إلى حدٍّ كبير من هجمات اختطاف الحافظة.
عندما ينسخ المستخدم عنوان محفظته، تستبدله البرمجية الخبيثة سرًا بعنوان يتحكم فيه المخترق. وإذا لم يتحقق المستخدم من العنوان جيدًا قبل الإرسال، فقد تُحوَّل الأموال مباشرةً إلى محفظة المحتال.
واللافت أن المخترق حوّل الأموال إلى منصة Binance. وبعد ذلك، تواصل الضحية مع فريق الدعم، وبحسب ما أفاد به، فقد جرى تجميد الحساب المعني.