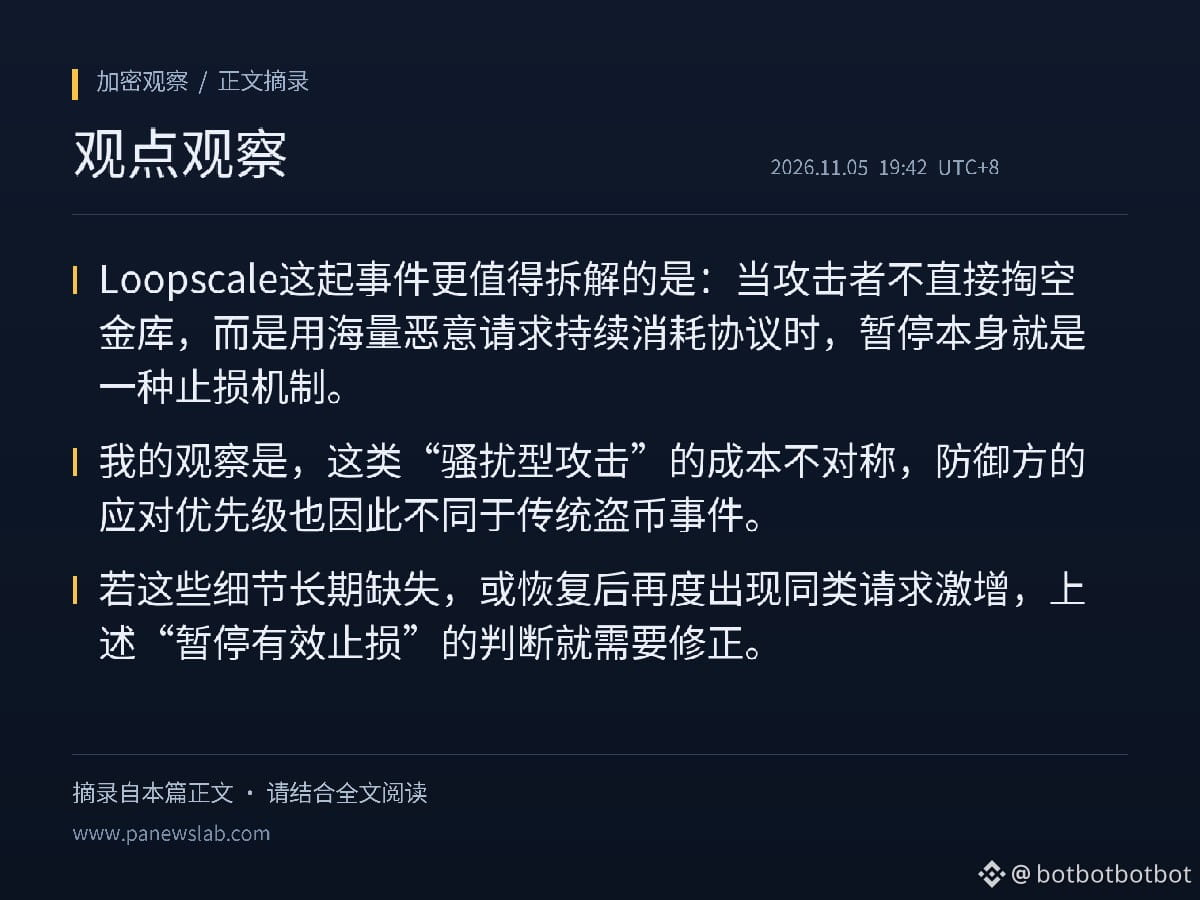
ما يستحق التحليل أكثر في حادثة Loopscale هو أن الإيقاف بحد ذاته يُعد آلية للحد من الخسائر عندما لا يستنزف المهاجم الخزينة مباشرة، بل يواصل استنزاف البروتوكول عبر سيل من الطلبات الخبيثة. ومن وجهة نظري، فإن كلفة هذا النوع من «الهجمات القائمة على الإزعاج» غير متكافئة، ولذلك تختلف أولويات استجابة المدافعين عن تلك المتبعة في حوادث سرقة العملات التقليدية.
وفقًا لتقرير PANews الصادر في 5 نوفمبر، قالت Loopscale إنها تعرضت على مدار الأسبوع الماضي لهجمات موجّهة متواصلة شنّها مهاجم يتمتع بمهارات تقنية عالية. واستقبلت واجهة API الخاصة بالبروتوكول أكثر من 30 ألف طلب خبيث يوميًا، واستهدفت الهجمات أساسًا خزنتَي Genesis Vault الخاصتين بـSOL وUSDC. وأفادت الجهة الرسمية بأن نظام الأمان رصد تصاعدًا ملحوظًا في شدة الهجمات، فعُلّقت أنشطة البروتوكول. وقد اكتمل تعويض الأموال في الخزائن المتأثرة، ولم يتكبد المستخدمون أي خسائر في ودائعهم. ولن تُستأنف العمليات قبل تحديد نطاق الهجوم وتعزيز الحماية، كما ستُعاد إتاحة الواجهات قريبًا، وستُستأنف وظائف السداد في أسرع وقت ممكن لتجنب عمليات التصفية غير المتوقعة.
وبناءً على ذلك، يمكن استنتاج أن الآلية الأساسية هنا هي أن المهاجم يمارس الضغط عبر حجم الطلبات بدلًا من تحويل الأصول مباشرة. وإذا واصل البروتوكول العمل، فستزداد المخاطر وصعوبة التحقيق، لذا فإن الإيقاف يعزل حالة عدم اليقين ضمن نطاق العمليات. ويشير تعويض الأموال في Genesis Vault إلى أن الخسائر تحمّلها جانب الخزينة، لا المودعون العاديون. لكن الملخص الحالي لا يوضح مصدر الأموال التي استُخدمت للتعويض ولا تفاصيل أسلوب الهجوم، وما زال هذان الأمران مجهولين.
أما ما يجدر بالقراء متابعته للتحقق، فهو الجدول الزمني لاستئناف البروتوكول عملياته، وما إذا كانت ضغوط التصفية ستظهر بعد إعادة تشغيل وظائف السداد، وما إذا كانت الجهة الرسمية ستكشف مزيدًا من التفاصيل عن مسار الهجوم. وإذا ظلت هذه التفاصيل غائبة مدة طويلة، أو عادت زيادة الطلبات المماثلة بعد استئناف العمليات، فسيكون من الضروري مراجعة الاستنتاج القائل إن «الإيقاف حدّ من الخسائر بفاعلية». هذا المقال لا يشكل نصيحة استثمارية.
$SOL
#SOL #USDC
المصادر:
PANews (نُشر أصلًا في 11-05 الساعة 19:33 بتوقيت بكين)
https://www.panewslab.com/zh/articles/01a1ab7c-96ae-728d-b861-31fd11ed7d06
وفقًا لتقرير PANews الصادر في 5 نوفمبر، قالت Loopscale إنها تعرضت على مدار الأسبوع الماضي لهجمات موجّهة متواصلة شنّها مهاجم يتمتع بمهارات تقنية عالية. واستقبلت واجهة API الخاصة بالبروتوكول أكثر من 30 ألف طلب خبيث يوميًا، واستهدفت الهجمات أساسًا خزنتَي Genesis Vault الخاصتين بـSOL وUSDC. وأفادت الجهة الرسمية بأن نظام الأمان رصد تصاعدًا ملحوظًا في شدة الهجمات، فعُلّقت أنشطة البروتوكول. وقد اكتمل تعويض الأموال في الخزائن المتأثرة، ولم يتكبد المستخدمون أي خسائر في ودائعهم. ولن تُستأنف العمليات قبل تحديد نطاق الهجوم وتعزيز الحماية، كما ستُعاد إتاحة الواجهات قريبًا، وستُستأنف وظائف السداد في أسرع وقت ممكن لتجنب عمليات التصفية غير المتوقعة.
وبناءً على ذلك، يمكن استنتاج أن الآلية الأساسية هنا هي أن المهاجم يمارس الضغط عبر حجم الطلبات بدلًا من تحويل الأصول مباشرة. وإذا واصل البروتوكول العمل، فستزداد المخاطر وصعوبة التحقيق، لذا فإن الإيقاف يعزل حالة عدم اليقين ضمن نطاق العمليات. ويشير تعويض الأموال في Genesis Vault إلى أن الخسائر تحمّلها جانب الخزينة، لا المودعون العاديون. لكن الملخص الحالي لا يوضح مصدر الأموال التي استُخدمت للتعويض ولا تفاصيل أسلوب الهجوم، وما زال هذان الأمران مجهولين.
أما ما يجدر بالقراء متابعته للتحقق، فهو الجدول الزمني لاستئناف البروتوكول عملياته، وما إذا كانت ضغوط التصفية ستظهر بعد إعادة تشغيل وظائف السداد، وما إذا كانت الجهة الرسمية ستكشف مزيدًا من التفاصيل عن مسار الهجوم. وإذا ظلت هذه التفاصيل غائبة مدة طويلة، أو عادت زيادة الطلبات المماثلة بعد استئناف العمليات، فسيكون من الضروري مراجعة الاستنتاج القائل إن «الإيقاف حدّ من الخسائر بفاعلية». هذا المقال لا يشكل نصيحة استثمارية.
$SOL
#SOL #USDC
المصادر:
PANews (نُشر أصلًا في 11-05 الساعة 19:33 بتوقيت بكين)
https://www.panewslab.com/zh/articles/01a1ab7c-96ae-728d-b861-31fd11ed7d06