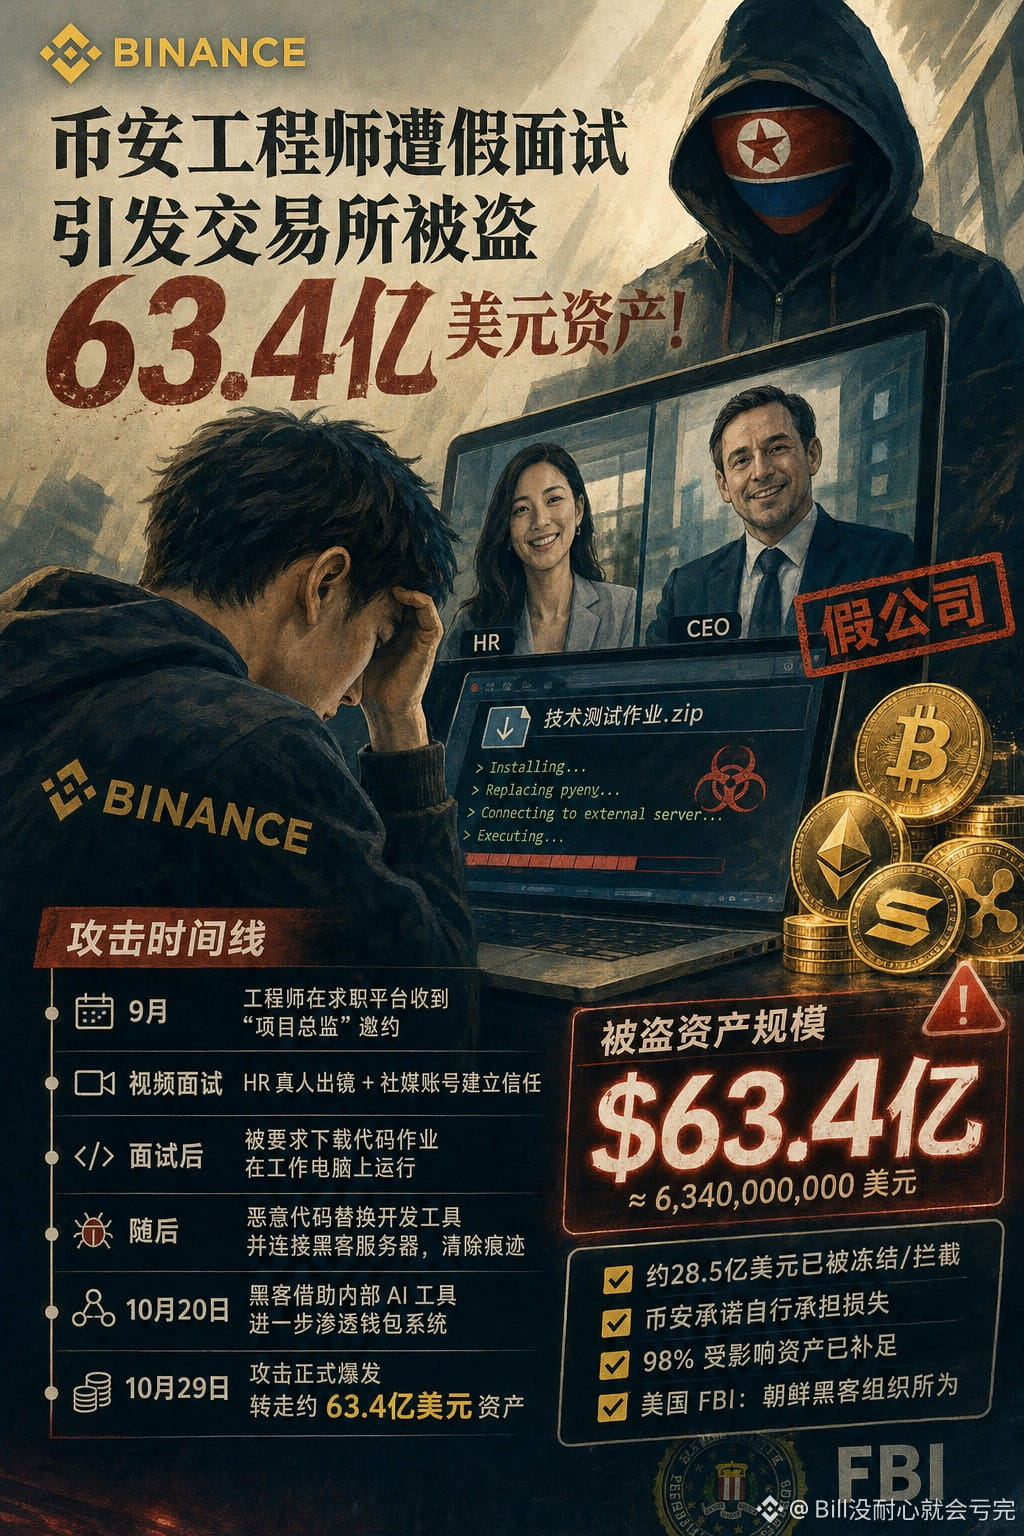
قضية سرقة أصول بقيمة 6.34 مليارات دولار كشفت عنها منصة بينانس، وكان مدخلها مقابلة توظيف. وفقًا لتقريرها الأولي عن التحقيق، تلقى مهندس برمجيات في بينانس، في سبتمبر من هذا العام، دعوة لإجراء مقابلة من شخص ادعى أنه مدير مشروع، بعدما نشر سيرته الذاتية على منصة للتوظيف.
في الجولة الأولى، ظهر مسؤول موارد بشرية حقيقي عبر الفيديو، كما قدم الطرف الآخر حسابًا على وسائل التواصل الاجتماعي يضم عددًا كبيرًا من الصور ومقاطع الفيديو من الحياة اليومية. وفي الجولة الثانية، ظهر حتى شخص ادعى أنه الرئيس التنفيذي للشركة. لكن الشركة كانت وهمية من البداية إلى النهاية. وقبيل انتهاء المقابلة، طلب الطرف الآخر من المهندس تنزيل مهمة برمجية، فشغّلها لاحقًا على حاسوب العمل.
استبدلت الشيفرة الخبيثة أداة التطوير pyenv الموجودة على الحاسوب، واتصلت بخادم خارجي لتنفيذ الأوامر، ثم محَت آثار الاختراق. ولم يكتشف برنامج أمان الأجهزة الطرفية أي نشاط غير طبيعي آنذاك. وبحلول 20 أكتوبر، كان المهاجمون قد استخدموا هذا الحاسوب المخترق وأدوات الذكاء الاصطناعي الداخلية لاختراق أجهزة مهندسين آخرين وسرقة صلاحيات النشر.
في 29 أكتوبر، جرى تحويل أصول مثل BTC وETH وSOL وXRP تباعًا خلال ساعات قليلة. وبعد أن أوقفت بينانس عمليات السحب، ظلت بعض التفويضات الخبيثة على البلوك تشين سارية، واستمر تحويل الأصول. ويرى مكتب التحقيقات الفيدرالي الأمريكي أن قراصنة من كوريا الشمالية نفذوا هذه العملية. أما المهمة البرمجية التي بدت كأنها اختبار تقني، فقد اختبرت في النهاية دفاعات أمان منصة التداول.
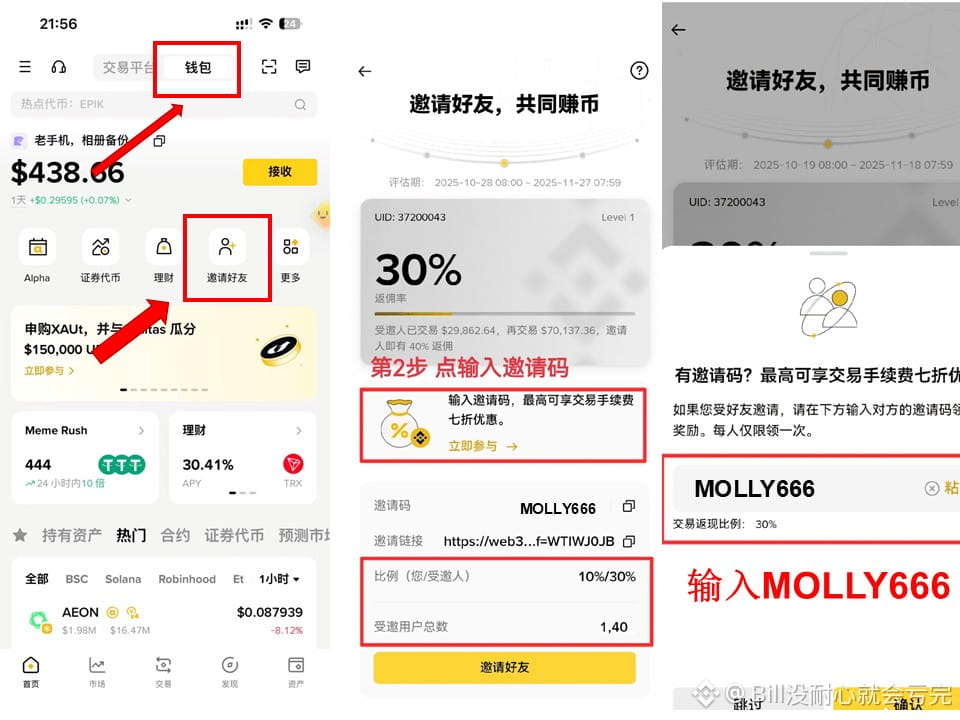
رمز دعوة محفظة بينانس: MOLLY666
في الجولة الأولى، ظهر مسؤول موارد بشرية حقيقي عبر الفيديو، كما قدم الطرف الآخر حسابًا على وسائل التواصل الاجتماعي يضم عددًا كبيرًا من الصور ومقاطع الفيديو من الحياة اليومية. وفي الجولة الثانية، ظهر حتى شخص ادعى أنه الرئيس التنفيذي للشركة. لكن الشركة كانت وهمية من البداية إلى النهاية. وقبيل انتهاء المقابلة، طلب الطرف الآخر من المهندس تنزيل مهمة برمجية، فشغّلها لاحقًا على حاسوب العمل.
استبدلت الشيفرة الخبيثة أداة التطوير pyenv الموجودة على الحاسوب، واتصلت بخادم خارجي لتنفيذ الأوامر، ثم محَت آثار الاختراق. ولم يكتشف برنامج أمان الأجهزة الطرفية أي نشاط غير طبيعي آنذاك. وبحلول 20 أكتوبر، كان المهاجمون قد استخدموا هذا الحاسوب المخترق وأدوات الذكاء الاصطناعي الداخلية لاختراق أجهزة مهندسين آخرين وسرقة صلاحيات النشر.
في 29 أكتوبر، جرى تحويل أصول مثل BTC وETH وSOL وXRP تباعًا خلال ساعات قليلة. وبعد أن أوقفت بينانس عمليات السحب، ظلت بعض التفويضات الخبيثة على البلوك تشين سارية، واستمر تحويل الأصول. ويرى مكتب التحقيقات الفيدرالي الأمريكي أن قراصنة من كوريا الشمالية نفذوا هذه العملية. أما المهمة البرمجية التي بدت كأنها اختبار تقني، فقد اختبرت في النهاية دفاعات أمان منصة التداول.
رمز دعوة محفظة بينانس: MOLLY666