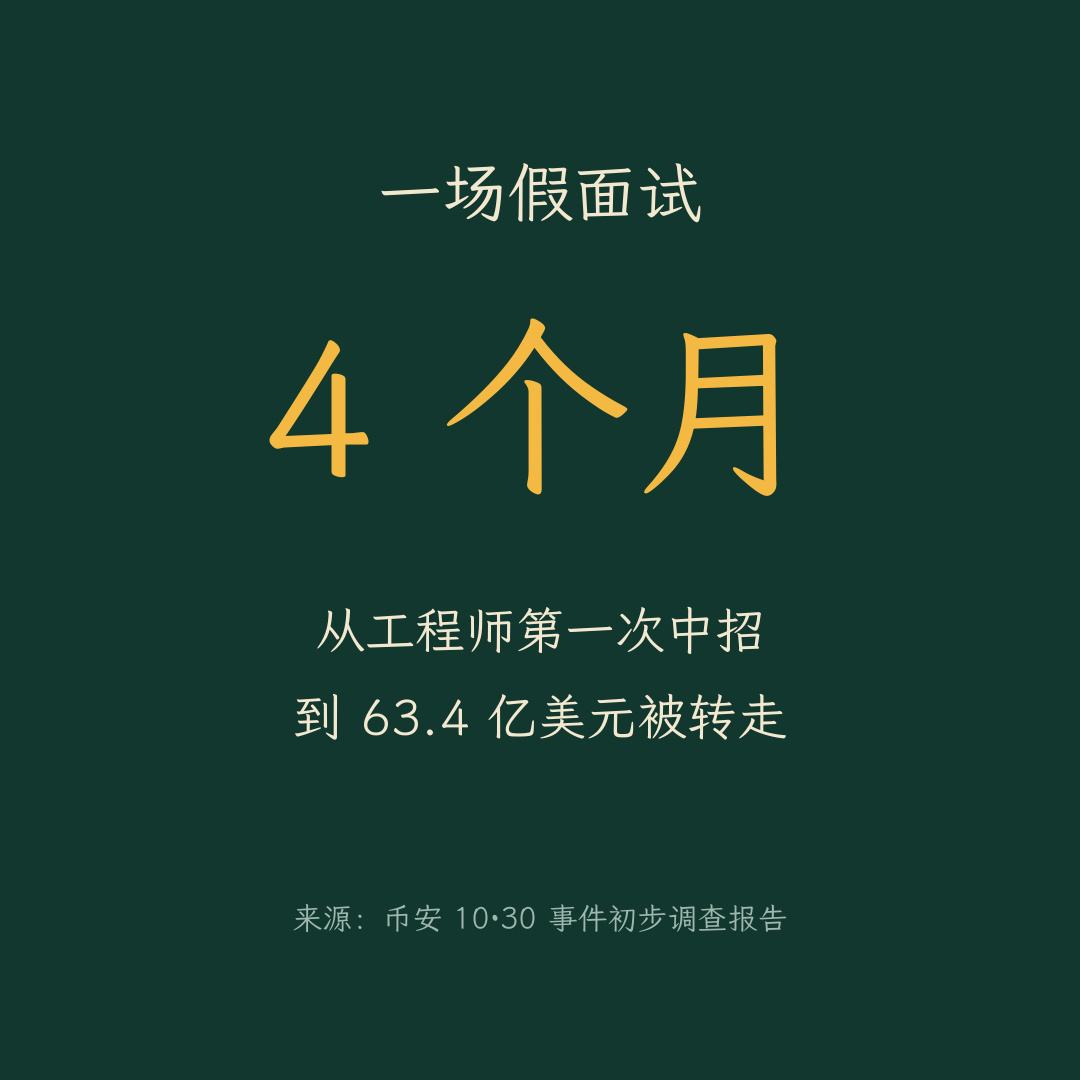
بعد أن قرأت تقرير التحقيق الذي أصدرته باينانس، لم يكن أكثر ما صدمني هو الـ6.3 مليارات، بل نقطة الدخول: «مهمة مقابلة عمل».
باختصار، تظاهر المهاجمون بأنهم جهة توظيف، وأجروا جولتين من المقابلات، ثم طلبوا من المهندس تنزيل «اختبار برمجي» على حاسوب العمل. وما إن شُغّل البرنامج الخبيث الموجود فيه، حتى تمكنوا تدريجيًا من السيطرة على عدة حواسيب أخرى وأدوات داخلية. ويقول التقرير إنهم بدأوا التمهيد لذلك منذ يونيو.
طريقتي بسيطة جدًا: أي ملفات أو نصوص برمجية أو «مهام» يرسلها أشخاص لا أعرفهم، لا أفتحها إلا على حاسوب قديم لا أسجل الدخول منه إلى أي حساب، أو داخل جهاز افتراضي. ولا أستخدم أبدًا أجهزة العمل أو المحافظ.
هل وصلتك من قبل دعوات غريبة لمقابلة عمل أو للتعاون؟
#تقرير_التحقيق_في_حادث_باينانس_الأمني_10·30 #Web3安全 #العملات_المشفرة
ملاحظات شخصية، ولا تُعد نصيحة استثمارية $BNB
باختصار، تظاهر المهاجمون بأنهم جهة توظيف، وأجروا جولتين من المقابلات، ثم طلبوا من المهندس تنزيل «اختبار برمجي» على حاسوب العمل. وما إن شُغّل البرنامج الخبيث الموجود فيه، حتى تمكنوا تدريجيًا من السيطرة على عدة حواسيب أخرى وأدوات داخلية. ويقول التقرير إنهم بدأوا التمهيد لذلك منذ يونيو.
طريقتي بسيطة جدًا: أي ملفات أو نصوص برمجية أو «مهام» يرسلها أشخاص لا أعرفهم، لا أفتحها إلا على حاسوب قديم لا أسجل الدخول منه إلى أي حساب، أو داخل جهاز افتراضي. ولا أستخدم أبدًا أجهزة العمل أو المحافظ.
هل وصلتك من قبل دعوات غريبة لمقابلة عمل أو للتعاون؟
#تقرير_التحقيق_في_حادث_باينانس_الأمني_10·30 #Web3安全 #العملات_المشفرة
ملاحظات شخصية، ولا تُعد نصيحة استثمارية $BNB