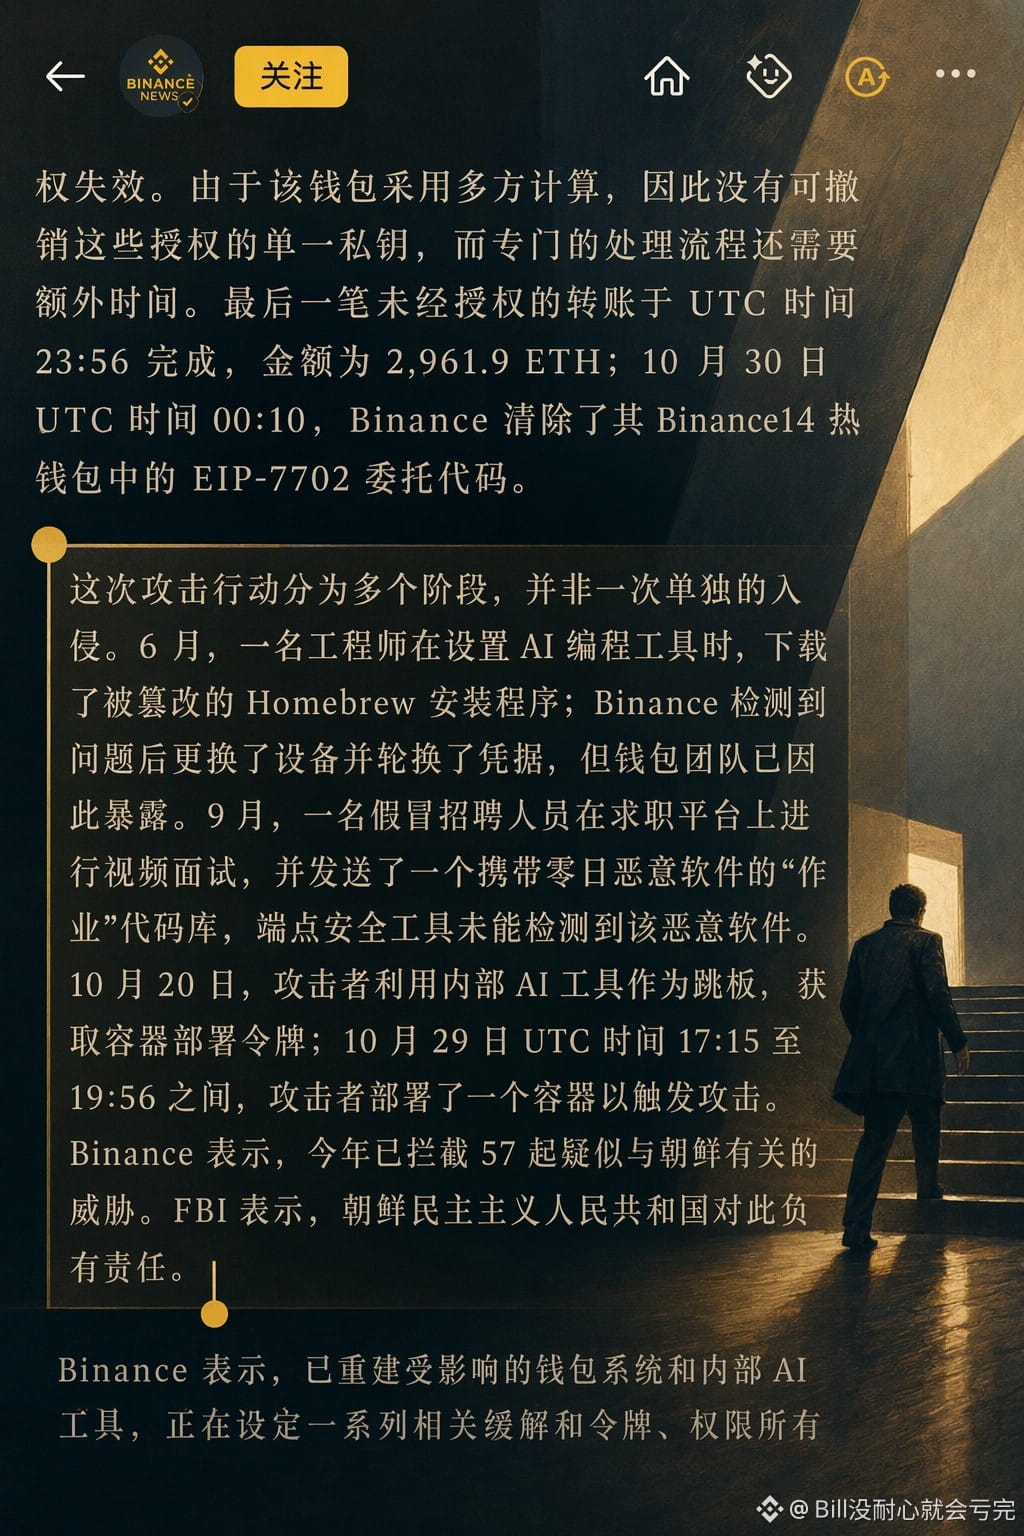
كان سبب الهجوم الذي تعرّضت له بينانس هذه المرة أن موظفًا ثبّت على حاسوب الشركة حزمة برامج أرسلها إليه الطرف الآخر أثناء مقابلة للانتقال إلى وظيفة جديدة. سواء أكانت جهة التوظيف حقيقية أم لا، فإن تثبيت برنامج مجهول على حاسوب الشركة وحده كافٍ ليكون خطوة خطرة.
بعد زرع حصان طروادة، لم يلاحظ الموظف شيئًا؛ وحصل المخترقون على صلاحيات الوصول، لكنهم لم يتحركوا إلا بعد شهر. لقد تحلّوا بصبر لافت طوال هذا الشهر 😅
من المرجح أن تُشدّد بينانس بعد ذلك صلاحيات موظفي المنصة ومراقبة الحواسيب، كما ستحتاج الحواسيب إلى التعرّف على البرامج المشبوهة والإبلاغ عنها وحظرها في الوقت المناسب. لقد توسّع فريق محفظة بينانس بسرعة وسلاسة مفرطتين في السابق، وربما يتعين عليه هذه المرة إبطاء الخطى وإعادة مراجعة الإجراءات ذات الصلة.
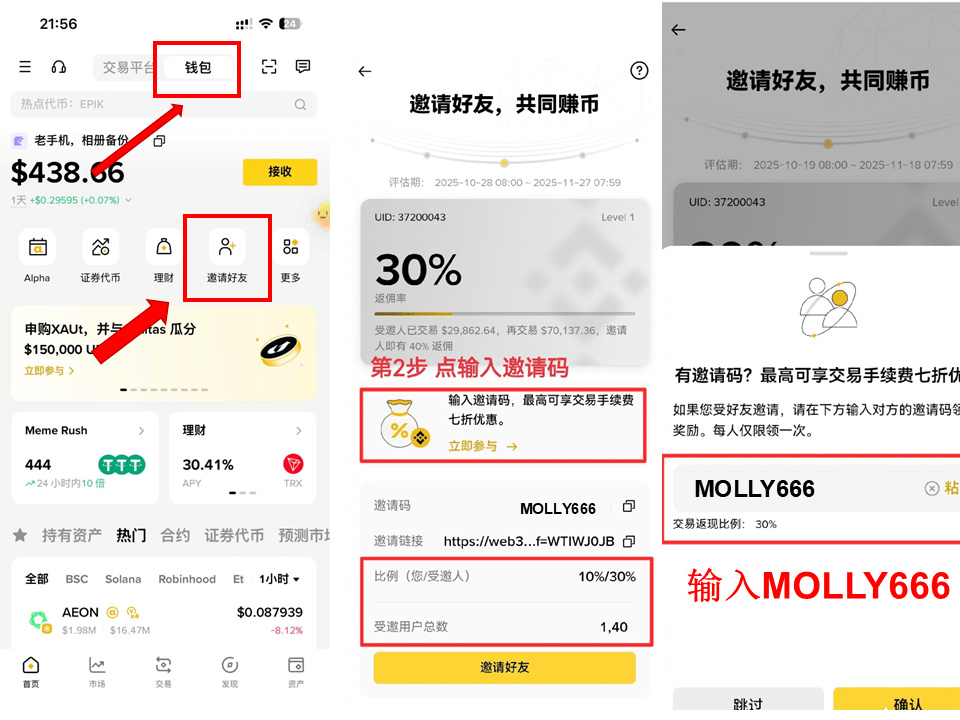
رمز دعوة محفظة بينانس: MOLLY666
بعد زرع حصان طروادة، لم يلاحظ الموظف شيئًا؛ وحصل المخترقون على صلاحيات الوصول، لكنهم لم يتحركوا إلا بعد شهر. لقد تحلّوا بصبر لافت طوال هذا الشهر 😅
من المرجح أن تُشدّد بينانس بعد ذلك صلاحيات موظفي المنصة ومراقبة الحواسيب، كما ستحتاج الحواسيب إلى التعرّف على البرامج المشبوهة والإبلاغ عنها وحظرها في الوقت المناسب. لقد توسّع فريق محفظة بينانس بسرعة وسلاسة مفرطتين في السابق، وربما يتعين عليه هذه المرة إبطاء الخطى وإعادة مراجعة الإجراءات ذات الصلة.
رمز دعوة محفظة بينانس: MOLLY666