تم إصلاح خلل. فلماذا ظلت الشبكة مكشوفة؟
قد يوجد إصلاح أمني في قاعدة الشيفرة، بينما يظل النظام الفعلي عرضة للخطر.
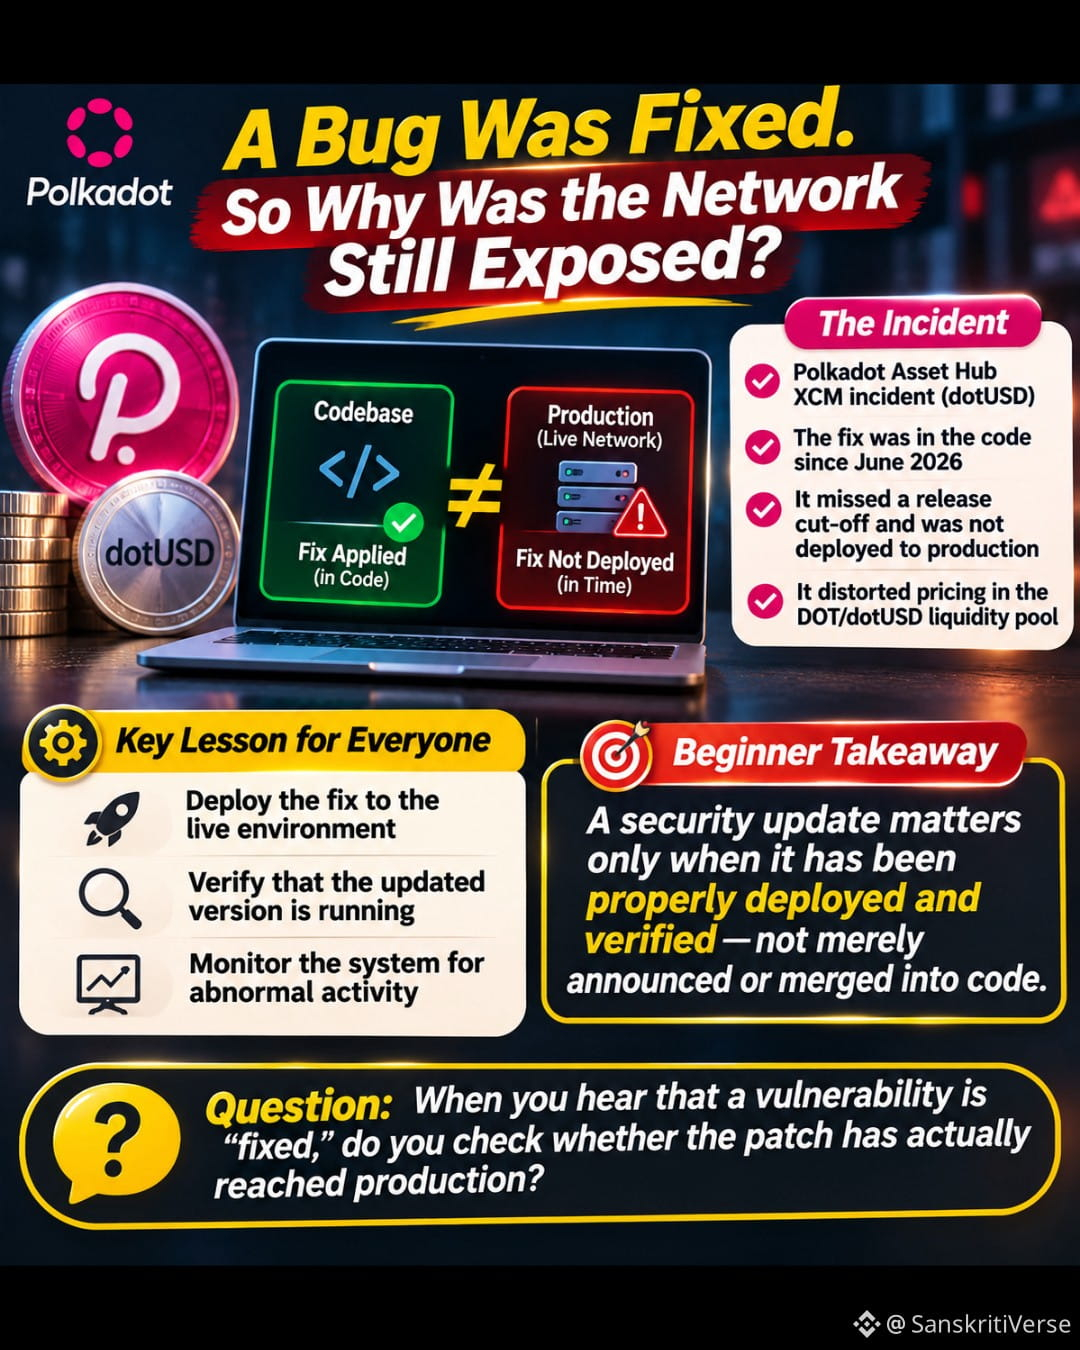
كان ذلك أحد الدروس الأساسية المستفادة من حادثة XCM في Polkadot Asset Hub، والمتعلقة بـ dotUSD.
وفقًا لمراجعة الحادثة التي أجرتها Parity، أُبلغ عن الثغرة في يونيو 2026 وأُصلحت في قاعدة الشيفرة. لكن التصحيح لم يُدرج قبل الموعد النهائي لإصدار stable-2606، ولم يُضمَّن في بيئات التشغيل الإنتاجية المتأثرة قبل وقوع الاستغلال.
الإصلاح في الشيفرة ≠ الإصلاح في بيئة الإنتاج.
في أنظمة البلوك تشين والبرمجيات، يعتمد الأمان أيضًا على:
• نشر الإصلاح في البيئة الحية
• التحقق من تشغيل الإصدار المُحدَّث في الأماكن التي تحتاج إليه
• مراقبة النظام لرصد أي نشاط غير اعتيادي
أثّرت الحادثة في التسعير ضمن مجمع السيولة DOT/dotUSD. وقدّرت مراجعة Parity الخسارة بنحو 1.381 مليون دولار من قيمة DOT، وذكرت أن خزانة Polkadot كانت مزوّد السيولة الوحيد للمجمع. كما أفادت المراجعة بأن أي مستخدم لم يخسر أمواله.
خلاصة للمبتدئين: لا يكون للتحديث الأمني أثر إلا بعد نشره والتحقق منه على النحو الصحيح، لا بمجرد الإعلان عنه أو مراجعته أو دمجه في الشيفرة.
سؤال: عندما تسمع أن ثغرة ما «أُصلحت»، هل تتحقق من أن التصحيح وصل بالفعل إلى بيئة الإنتاج؟
المصدر: «Parity / منتدى Polkadot — مراجعة حادثة XCM»
$DOT
#أمن_العملات_المشفرة #تعليم_البلوك_تشين #تعلم_العملات_المشفرة
قد يوجد إصلاح أمني في قاعدة الشيفرة، بينما يظل النظام الفعلي عرضة للخطر.
كان ذلك أحد الدروس الأساسية المستفادة من حادثة XCM في Polkadot Asset Hub، والمتعلقة بـ dotUSD.
وفقًا لمراجعة الحادثة التي أجرتها Parity، أُبلغ عن الثغرة في يونيو 2026 وأُصلحت في قاعدة الشيفرة. لكن التصحيح لم يُدرج قبل الموعد النهائي لإصدار stable-2606، ولم يُضمَّن في بيئات التشغيل الإنتاجية المتأثرة قبل وقوع الاستغلال.
الإصلاح في الشيفرة ≠ الإصلاح في بيئة الإنتاج.
في أنظمة البلوك تشين والبرمجيات، يعتمد الأمان أيضًا على:
• نشر الإصلاح في البيئة الحية
• التحقق من تشغيل الإصدار المُحدَّث في الأماكن التي تحتاج إليه
• مراقبة النظام لرصد أي نشاط غير اعتيادي
أثّرت الحادثة في التسعير ضمن مجمع السيولة DOT/dotUSD. وقدّرت مراجعة Parity الخسارة بنحو 1.381 مليون دولار من قيمة DOT، وذكرت أن خزانة Polkadot كانت مزوّد السيولة الوحيد للمجمع. كما أفادت المراجعة بأن أي مستخدم لم يخسر أمواله.
خلاصة للمبتدئين: لا يكون للتحديث الأمني أثر إلا بعد نشره والتحقق منه على النحو الصحيح، لا بمجرد الإعلان عنه أو مراجعته أو دمجه في الشيفرة.
سؤال: عندما تسمع أن ثغرة ما «أُصلحت»، هل تتحقق من أن التصحيح وصل بالفعل إلى بيئة الإنتاج؟
المصدر: «Parity / منتدى Polkadot — مراجعة حادثة XCM»
$DOT
#أمن_العملات_المشفرة #تعليم_البلوك_تشين #تعلم_العملات_المشفرة