نشرت Binance هذا الأسبوع تقريرها الخاص عن سرقة 6.34 مليار دولار، وما علق في ذهني هو التسلسل الزمني، لا الرقم.
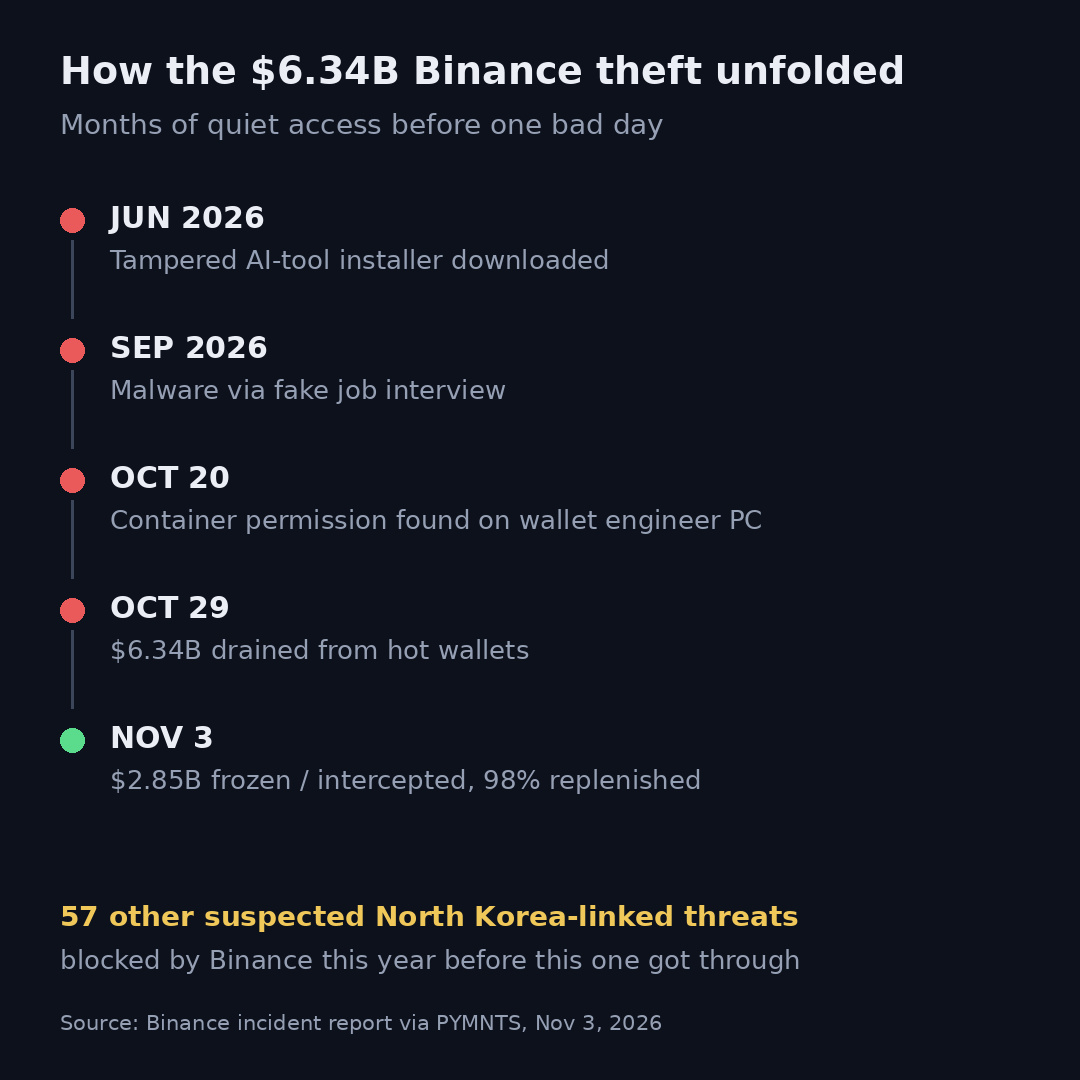
لم تكن عملية اقتحام وسرقة سريعة. فبحسب التقرير (نقلًا عن PYMNTS، 3 نوفمبر): في يونيو، نزّل مهندس في فريق المحافظ برنامج تثبيت مُعدّلًا أثناء إعداد أداة شائعة للبرمجة بالذكاء الاصطناعي. وفي سبتمبر، تواصل شخص مع مهندس آخر عبر منصة توظيف موثوقة، فحمّل برمجية خبيثة مخبأة داخل «مهمة» برمجية أُرسلت إليه في مقابلة وهمية. وفي 20 أكتوبر، عثر المهاجمون على صلاحية لنشر حاويات على جهاز مهندس آخر في فريق المحافظ. وفي 29 أكتوبر، استخدموا بيانات اعتماد مسروقة لنشر حاوية واستنزاف المحافظ الساخنة. تقول Binance إنها كانت قد أحبطت 57 محاولة أخرى مشتبهًا بارتباطها بكوريا الشمالية هذا العام — لكن هذه المحاولة نجحت.
أما جهود التعافي فهي حقيقية أيضًا: جُمّد أو اعتُرض حتى الآن نحو 2.85 مليار دولار، وعُوّضت 98% من الرموز المتأثرة، وغُطّيت خسائر المستخدمين بالكامل من الاحتياطي الطارئ والأموال المؤسسية لـ Binance، فيما تُستأنف عمليات السحب على مراحل.
رأيي: ليس حجم السرقة هو الجزء الأكثر إثارة للخوف، بل مدة التسلل — أشهر من الوصول الهادئ قبل يوم واحد كارثي. وينبغي أن تقلق نقطة الدخول كل مطوّر في عالم العملات المشفرة: برنامج تثبيت مسموم لأداة ذكاء اصطناعي. إذا كان فريقك ينزّل أدوات للبرمجة، فتحقّق من مصدرها كما تتحقق من مصدر تنزيل محفظة.
والدرس القديم يتكرر: رصيد المنصة رصيد للتداول، وليس خزنة — سواء كنت تحتفظ بـ BTC أو بأي شيء آخر. إذا لم تكن بحاجة إليه للتداول على المنصة، فلا ينبغي أن تتركه هناك.
هل غيّر أكتوبر مكان احتفاظك بأصولك، أم أنك ما زلت تحتفظ بمعظمها على منصات التداول؟ $BTC
لم تكن عملية اقتحام وسرقة سريعة. فبحسب التقرير (نقلًا عن PYMNTS، 3 نوفمبر): في يونيو، نزّل مهندس في فريق المحافظ برنامج تثبيت مُعدّلًا أثناء إعداد أداة شائعة للبرمجة بالذكاء الاصطناعي. وفي سبتمبر، تواصل شخص مع مهندس آخر عبر منصة توظيف موثوقة، فحمّل برمجية خبيثة مخبأة داخل «مهمة» برمجية أُرسلت إليه في مقابلة وهمية. وفي 20 أكتوبر، عثر المهاجمون على صلاحية لنشر حاويات على جهاز مهندس آخر في فريق المحافظ. وفي 29 أكتوبر، استخدموا بيانات اعتماد مسروقة لنشر حاوية واستنزاف المحافظ الساخنة. تقول Binance إنها كانت قد أحبطت 57 محاولة أخرى مشتبهًا بارتباطها بكوريا الشمالية هذا العام — لكن هذه المحاولة نجحت.
أما جهود التعافي فهي حقيقية أيضًا: جُمّد أو اعتُرض حتى الآن نحو 2.85 مليار دولار، وعُوّضت 98% من الرموز المتأثرة، وغُطّيت خسائر المستخدمين بالكامل من الاحتياطي الطارئ والأموال المؤسسية لـ Binance، فيما تُستأنف عمليات السحب على مراحل.
رأيي: ليس حجم السرقة هو الجزء الأكثر إثارة للخوف، بل مدة التسلل — أشهر من الوصول الهادئ قبل يوم واحد كارثي. وينبغي أن تقلق نقطة الدخول كل مطوّر في عالم العملات المشفرة: برنامج تثبيت مسموم لأداة ذكاء اصطناعي. إذا كان فريقك ينزّل أدوات للبرمجة، فتحقّق من مصدرها كما تتحقق من مصدر تنزيل محفظة.
والدرس القديم يتكرر: رصيد المنصة رصيد للتداول، وليس خزنة — سواء كنت تحتفظ بـ BTC أو بأي شيء آخر. إذا لم تكن بحاجة إليه للتداول على المنصة، فلا ينبغي أن تتركه هناك.
هل غيّر أكتوبر مكان احتفاظك بأصولك، أم أنك ما زلت تحتفظ بمعظمها على منصات التداول؟ $BTC