
29 октября 2026 года с горячих кошельков Binance начали уходить активы в нескольких сетях. По оценке биржи, атака затронула около $6,34 млрд. Первые крупные переводы заняли считаные минуты.
Как добрались до кошельков
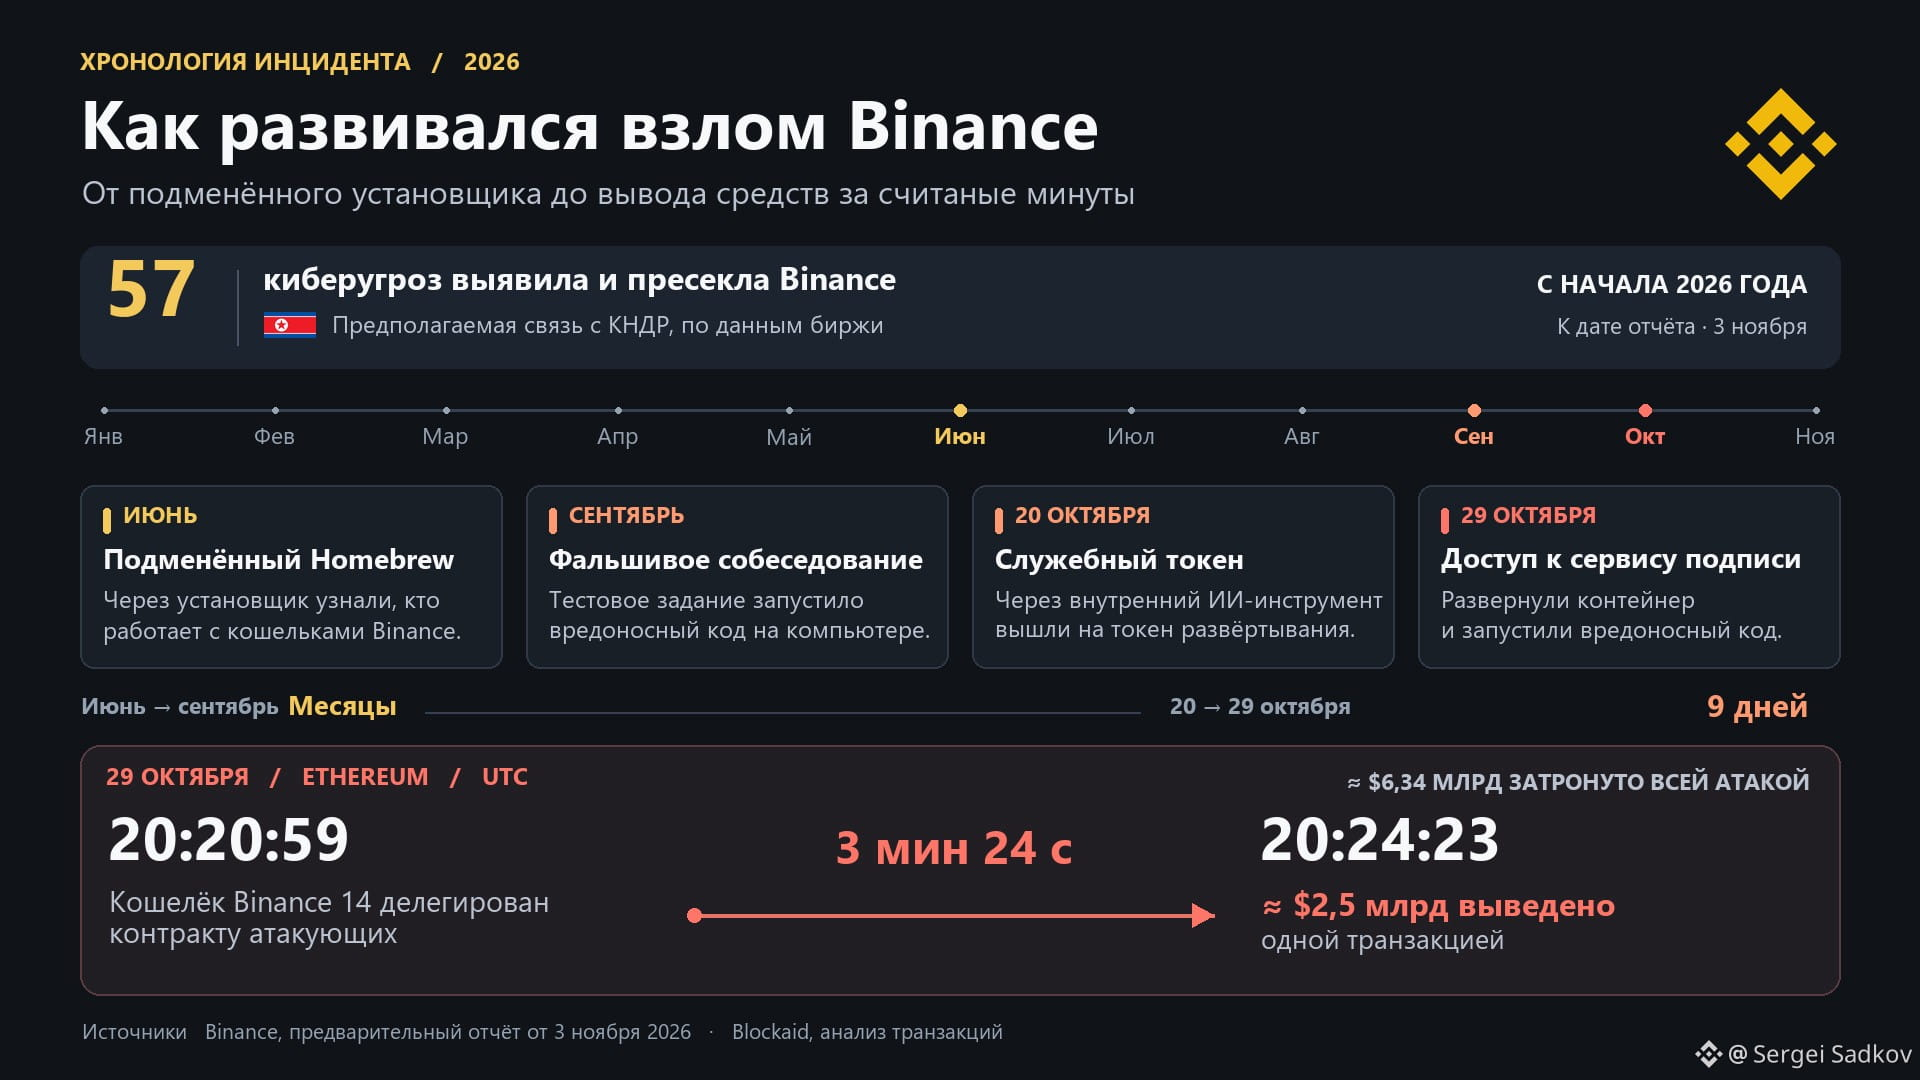
В июне инженер Binance искал через поисковик ИИ-инструмент для программирования и скачал подменённый установщик Homebrew. Была ли ловушка изначально рассчитана на Binance, из отчёта неясно. Системные администраторы Biance заметили зловредное программное обеспечение и удалили, но атакующие уже узнали, чем занимался инженер и кто ещё работал с кошельками.
В сентябре на другого инженеру вышли через площадку для поиска работы. В конце второго фейкового собеседования ему предложили скачать тестовое задание на рабочий компьютер. Вредоносный код запустился при настройке проекта.
Я удивлён, что в обоих случаях инженеры скачивали неизвестное непроверенное программное обеспечение на рабочий компьютер.
20 октября атакующие с компьютера второго инженера воспользовались внутренним ИИ-инструментом Binance и скомпрометировали первого и третьего инженеров (которые как раз занимались кошельками). Вскоре у первого нашли служебный токен для запуска контейнеров — то есть установки программного обеспечения.
29 октября с компьютера третьего инженера, используя украденные данные первого, атакующие развернули контейнер и запустили вредоносный скрипт. Так они добрались до сервиса подписи кошельков.
Что произошло вечером 29 октября
- 20:05–20:09 UTC. Пять горячих кошельков Binance отправили на адрес атакующих 233,46 млн XRP. Биржа также описала переводы в других сетях, в том числе 18 270 BTC, около 970 500 SOL и 44,2 млн OP.
- 20:20:59 UTC. В Ethereum атакующие отправили транзакцию с 50 подписанными разрешениями для кошелька Binance 14. Сработало одно — то, которое совпало с текущим номером операции кошелька. Так через механизм EIP-7702 адрес получил возможность выполнять код контракта атакующих (то есть управлять кошельком извне).
- 20:24:23 UTC. Через 3 минуты 24 секунды из Binance 14 одной транзакцией вывели активы примерно на $2,5 млрд, включая 167 464 ETH и 1,615 млрд USDT. Это часть общей суммы кражи.
Binance смогла остановить обработку заявок клиентов. Но разрешение на выполнение операций извне для кошелька Binance 14 уже действовало в Ethereum, поэтому атакующие могли вызвать код напрямую через блокчейн.
В 23:56 UTC подтвердился последний несанкционированный перевод на 2 961,9 ETH.
В 00:10 UTC 30 октября Binance сняла делегирование операций отдельным скриптом.
Куда ушли средства и что удалось остановить
Эмитенты токенов могут заблокировать некоторые стейблкоины на адресе. У ETH такого эмитента нет. По данным Chainalysis, примерно за 20 минут атакующие обменяли стейблкоины на $325 млн на ETH стоимостью около $285 млн.
Binance в предварительном отчёте сообщила, что около $2,85 млрд удалось заморозить или перехватить.
ФБР связало кражу с северокорейской группой TraderTraitor. Chainalysis обнаружила, что часть похищенного смешалась в блокчейне со средствами, которые ранее украли у Bitget.
Binance также сообщила, что с начала 2026 года к моменту отчёта её команда выявила и пресекла 57 киберугроз, предположительно связанных с КНДР.
Binance заявила, что покроет потери за свой счёт. По обновлению от 4 ноября биржа восполнила около 98% затронутых активов
Самый крупный хак в истории крипты (да и финансов в целом) произошёл в первую очередь из-за человеческого фактора, потому что утечки данных были связаны с действиями инженеров. AI в данном случае, на мой взгляд, скорее ускорял процедуру взлома и оптимизировал работу хакеров.
Источники:
Предварительный отчет Binance
Разбор Blockaid
Разбор Chainalysis