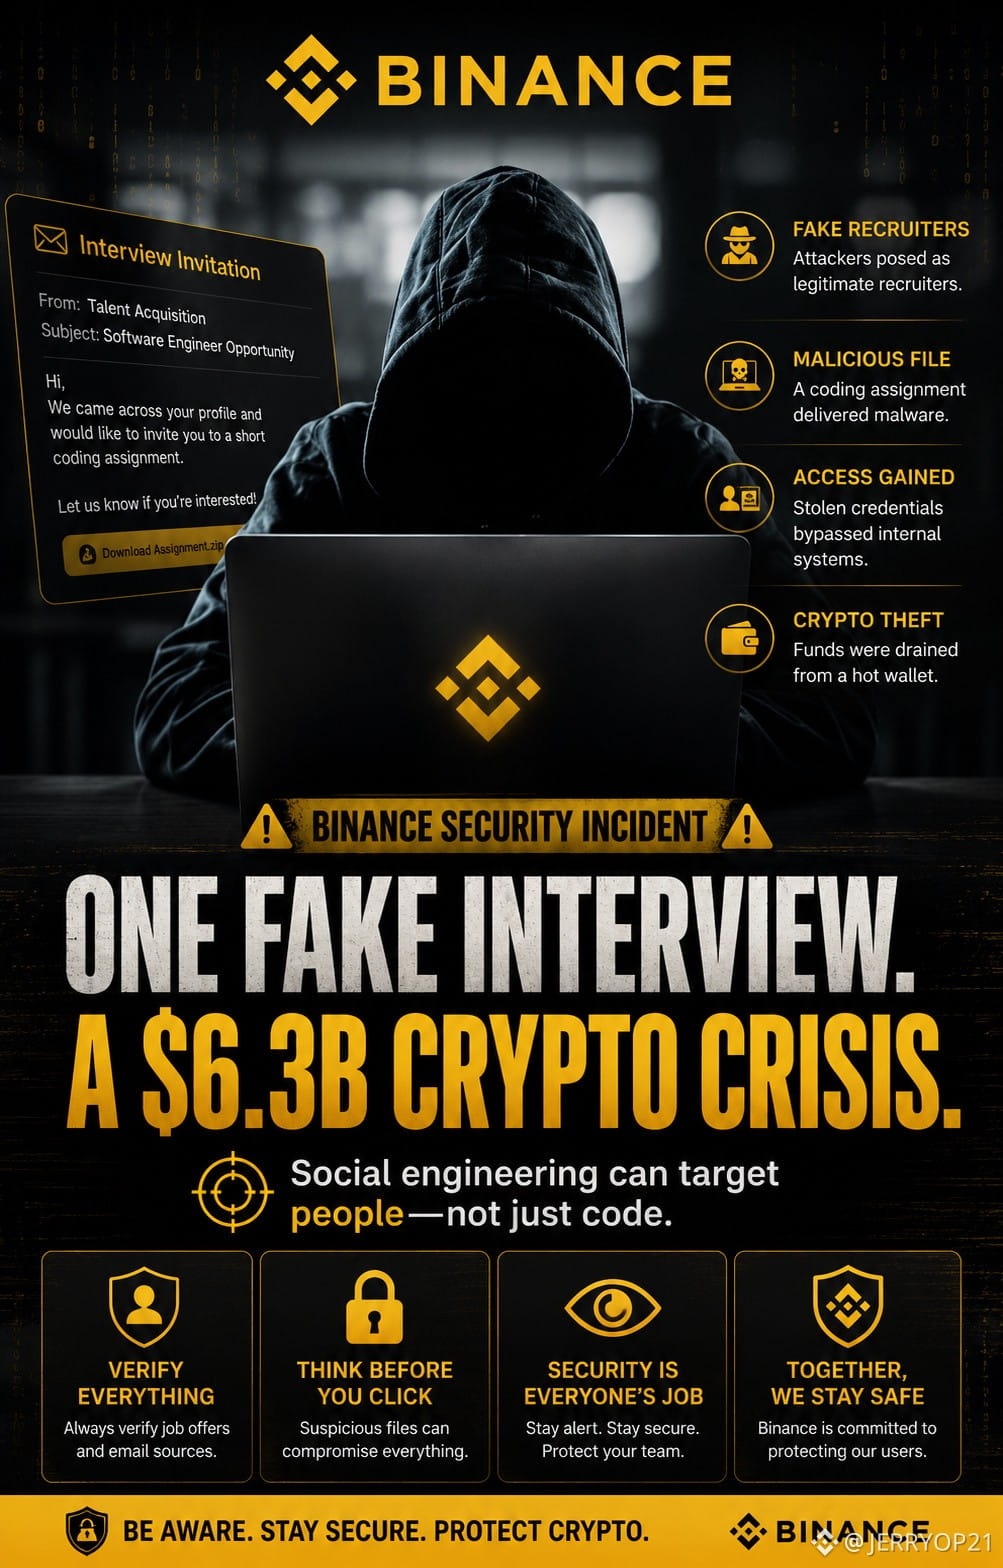
🚨 **اختراق باينانس بقيمة 6.3 مليار دولار بدأ بمقابلة عمل مزيفة!** 😱
مُجنِّد مزيف واحد. ومهمة برمجية خبيثة واحدة. وأزمة أمنية هائلة في عالم العملات المشفرة.
وفقًا للتقارير، استخدم المهاجمون عملية متطورة للهندسة الاجتماعية:
⚡ نزّل أحد المهندسين مهمة برمجية مصابة ببرمجية خبيثة بعد أن تواصل معه مُجنِّدون مزيفون.
🤖 يُقال إن المهاجمين استعانوا بأداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين للمحافظ الرقمية.
🔑 أتاحت بيانات الاعتماد المسروقة لهم تنفيذ نص برمجي خبيث في 29 أكتوبر.
💰 استغلوا ميزة EIP-7702 في إيثيريوم للسيطرة على محفظة ساخنة.
⏳ يُقال إن باينانس احتاجت إلى نحو أربع ساعات لاحتواء الحادثة.
**آخر المستجدات:**
🛡️ جُمّد أو أُحبطت تحويلات بقيمة 2.85 مليار دولار.
✅ أُعيد توفير 98% من أصول الرموز المتأثرة.
💪 تقول باينانس إنها ستتحمل الخسائر المالية، ولن يتحملها مستخدموها.
🇺🇸 نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
🔥 **ما الدرس الأهم؟**
أحيانًا لا يحتاج المخترقون إلى اختراق النظام. بل يكفيهم خداع الشخص الذي يديره.
لا تثق أبدًا بمُجنِّد يتواصل معك دون سابق إنذار، أو بمهمة برمجية، أو بتنزيل مريب #Binance #Ethereum #ETH #CyberSecurity #BinanceSquare
مُجنِّد مزيف واحد. ومهمة برمجية خبيثة واحدة. وأزمة أمنية هائلة في عالم العملات المشفرة.
وفقًا للتقارير، استخدم المهاجمون عملية متطورة للهندسة الاجتماعية:
⚡ نزّل أحد المهندسين مهمة برمجية مصابة ببرمجية خبيثة بعد أن تواصل معه مُجنِّدون مزيفون.
🤖 يُقال إن المهاجمين استعانوا بأداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين للمحافظ الرقمية.
🔑 أتاحت بيانات الاعتماد المسروقة لهم تنفيذ نص برمجي خبيث في 29 أكتوبر.
💰 استغلوا ميزة EIP-7702 في إيثيريوم للسيطرة على محفظة ساخنة.
⏳ يُقال إن باينانس احتاجت إلى نحو أربع ساعات لاحتواء الحادثة.
**آخر المستجدات:**
🛡️ جُمّد أو أُحبطت تحويلات بقيمة 2.85 مليار دولار.
✅ أُعيد توفير 98% من أصول الرموز المتأثرة.
💪 تقول باينانس إنها ستتحمل الخسائر المالية، ولن يتحملها مستخدموها.
🇺🇸 نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
🔥 **ما الدرس الأهم؟**
أحيانًا لا يحتاج المخترقون إلى اختراق النظام. بل يكفيهم خداع الشخص الذي يديره.
لا تثق أبدًا بمُجنِّد يتواصل معك دون سابق إنذار، أو بمهمة برمجية، أو بتنزيل مريب #Binance #Ethereum #ETH #CyberSecurity #BinanceSquare