
🚨 الحادث الأمني في BINANCE بتاريخ 29 أكتوبر: تحذير ينبغي لصناعة العملات المشفرة بأكملها أن تأخذه على محمل الجد.
كشفت Binance مزيدًا من التفاصيل حول كيفية وقوع الهجوم في 29 أكتوبر، وتسلط النتائج الضوء على نقطة ضعف رئيسية يتعين على كل منصة للعملات المشفرة معالجتها.
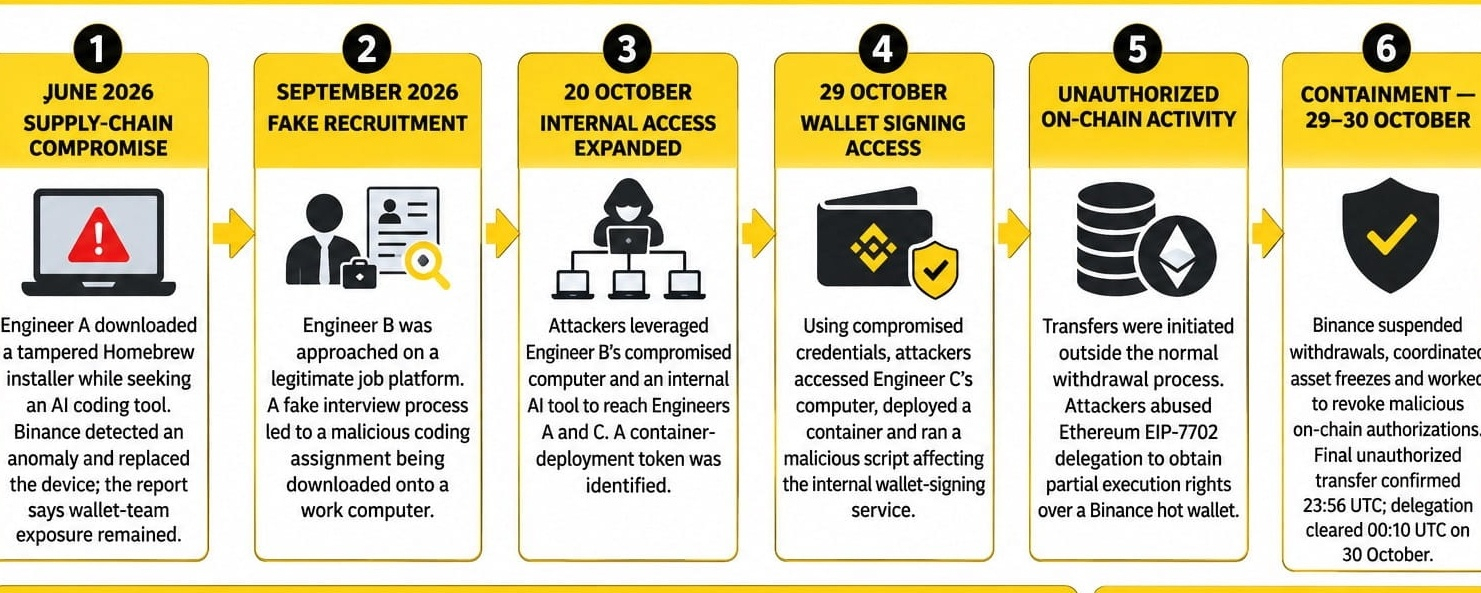
وفقًا لتحديث تحقيق Binance الصادر في 3 نوفمبر، لم تكن هذه مجرد حالة سرقة مفاتيح خاصة. ويُقال إن المهاجمين استخدموا مقابلات توظيف مزيفة وبرامج ضارة وإمكانية وصول مخترقة لموظفين لاختراق الأنظمة الداخلية.
إليك أبرز النتائج:
🔹 كيف بدأ الهجوم؟
أفادت التقارير بأن المهاجمين تواصلوا مع الموظفين عبر مقابلات عمل وهمية وبرامج ضارة، وتمكنوا في نهاية المطاف من اختراق الأجهزة وبيانات اعتماد داخلية.
🔹 كيف وصلوا إلى عمليات المحافظ؟
استُخدم الوصول الداخلي المخترق، إلى جانب إساءة استخدام آلية التفويض EIP-7702 الخاصة بإيثيريوم، للحصول على صلاحيات تنفيذ غير مصرّح بها على محفظة باينانس الساخنة.
🔹 ما الذي تأثر؟
شملت الحادثة أصولًا رقمية تُقدّر قيمتها بنحو 6.34 مليار دولار، منها XRP وSOL وOP وBTC وETH.
🔹 مستجدات جهود باينانس للتعافي
بحلول 31 أكتوبر، أفادت باينانس بأنه تم تجميد أو اعتراض أصول تبلغ قيمتها نحو 2.85 مليار دولار، فيما أُعيد توفير 98% من أصول الرموز المتأثرة.
🔹 من المسؤول؟
ذكرت باينانس أن مكتب التحقيقات الفيدرالي نسب الحادثة إلى كوريا الشمالية (جمهورية كوريا الشعبية الديمقراطية).
🔹 ما الإجراءات التي اتخذتها باينانس منذ ذلك الحين؟
تقول المنصة إنها أعادت بناء أنظمة المحافظ المتأثرة، واستبدلت الأجهزة المخترقة، وعزّزت ضوابط الوصول، وبدأت مراجعة مستقلة للأمن السيبراني.
منظوري للسوق:
يبرز أمامي درس مهم: أمن العملات المشفرة لا يقتصر على المفاتيح الخاصة أو المحافظ الباردة أو تقنية البلوكشين.
فأحيانًا يكون العنصر البشري هو أكبر نقاط الضعف.
قد تؤدي مقابلة عمل زائفة، أو تنزيل برنامج خطير، أو اختراق حساب موظف واحد إلى مخاطر جسيمة على منصة مالية بأكملها.
من وجهة نظري، ينبغي أن تكون الأولويات في المرحلة المقبلة:
• تعزيز الأمن الداخلي وحماية الموظفين.
• إجراء عمليات تدقيق مستقلة للأمن السيبراني.
• تحسين أنظمة التفويض الخاصة بالمحافظ.
• تسريع رصد التهديدات والاستجابة لها.
• التحلي بالشفافية التامة وحماية أصول المستخدمين.
يشهد قطاع العملات المشفرة نموًا، لكن يجب أن تنمو أنظمة أمنه بوتيرة أسرع.
برأيكم، ما أكبر المخاطر الأمنية: اختراق حسابات الموظفين، أم الهجمات الخبيثة المدعومة بالذكاء الاصطناعي، أم ثغرات المحافظ الساخنة؟
لنتناقش.