ظنّ مهندس في باينانس أنه يجري مقابلة عمل. ثم انقضّ القراصنة
ربما لم تستغرق سرقة العملات المشفرة الضخمة التي تعرّضت لها منصة باينانس الأسبوع الماضي، والبالغة 6.3 مليار دولار، سوى نحو عشرين دقيقة — لكن الهجمات كانت تُدبَّر منذ أشهر.
هذا ما ورد في تقييم أولي نشرته باينانس يوم الثلاثاء بشأن كيفية تعرّضها لأكبر سرقة إلكترونية في التاريخ، نفذها قراصنة حدّد مكتب التحقيقات الفيدرالي أنهم وحدة ترعاها الدولة في كوريا الشمالية.
وتُظهر النتائج أن القراصنة حاولوا أولًا اختبار أنظمة باينانس الأمنية واختراقها في يونيو، لكن منصة العملات المشفرة تمكنت من رصد تلك المحاولة وإيقافها.
ورغم فشل المحاولة، فقد أتاحت للقراصنة — الذين حدّدهم مكتب التحقيقات الفيدرالي بأنهم وحدة عسكرية كورية شمالية تُسمى «TraderTraitor» — معرفة المزيد عن باينانس وأنظمتها.
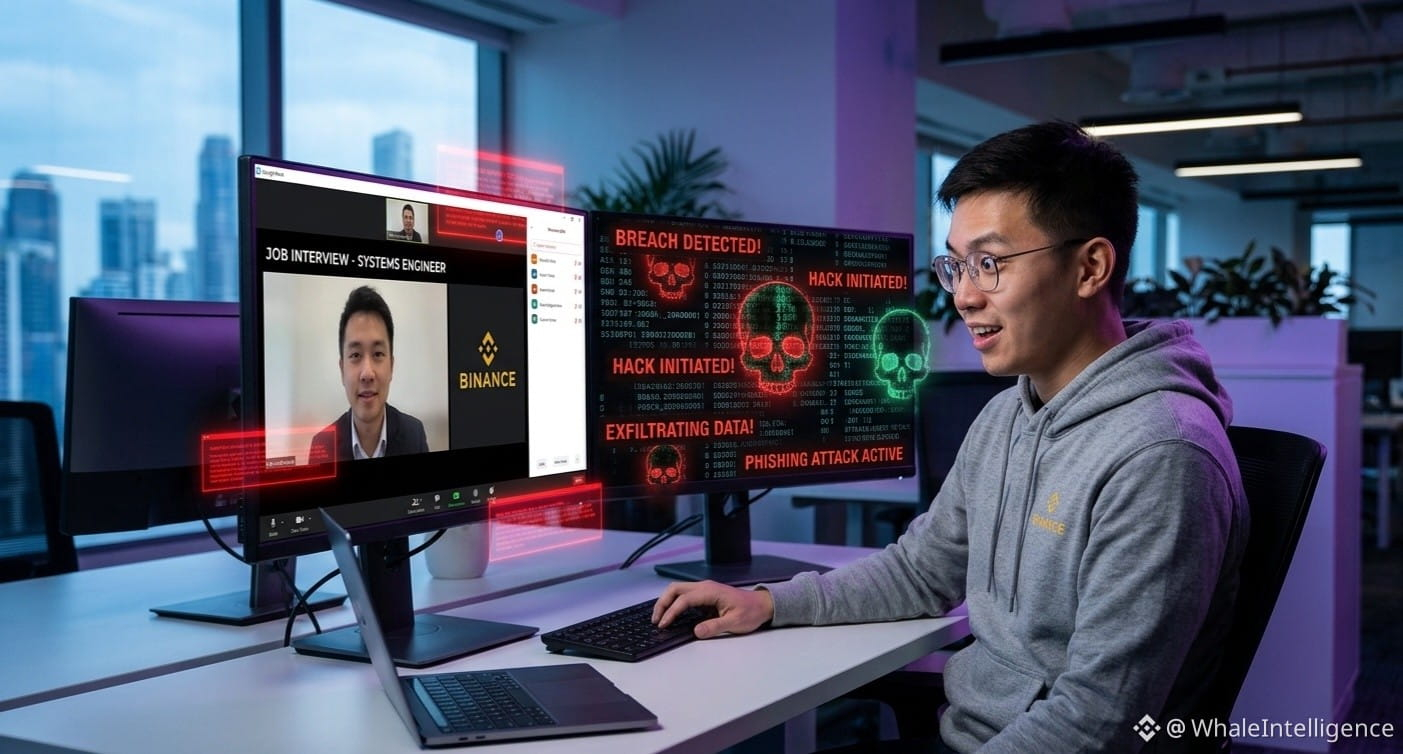
ثم عاود القراصنة المحاولة. ففي سبتمبر، تواصل شخص مع مهندس في باينانس عبر منصة للبحث عن وظائف، مدعيًا أنه «مدير مشروع» في شركة تبيّن أنها وهمية.
وأجرى المهندس بعد ذلك مقابلة أولية مع شخص زعم أنه ممثل للموارد البشرية في الشركة الوهمية. وقالت المنصة إن القراصنة استخدموا هذه المقابلة «لبناء الثقة» مع موظف باينانس. بل إن الشخص الذي أجرى المقابلة شارك حسابات مزعومة على وسائل التواصل الاجتماعي، إلى جانب صور ومقاطع فيديو شخصية مع مهندس باينانس.
وقالت باينانس في تقييمها: «كان هذا أكثر تطورًا وخداعًا من أساليب الهندسة الاجتماعية التي رأيناها سابقًا».
ثم انقضّ القراصنة
بعد ذلك، أُبلغ المهندس بأنه سيجري مقابلة ثانية مع من زُعم أنه الرئيس التنفيذي للشركة، عبر تطبيق دردشة اجتماعية شهير. وخلال هذه المقابلة، طُلب من موظف باينانس — الذي كان يستخدم حاسوبه المحمول الخاص بالعمل — تنزيل «مهمة» ضمن إجراءات التوظيف.
لكن «المهمة» كانت تحتوي على شيفرة خبيثة مكّنت القراصنة من تنفيذ هجوم انتهى الأسبوع الماضي باستيلائهم على عملات مشفرة تزيد قيمتها على 6 مليارات دولار.
#CryptoNewss #BTC #crypto #Binance #CryptoCommunitys
ربما لم تستغرق سرقة العملات المشفرة الضخمة التي تعرّضت لها منصة باينانس الأسبوع الماضي، والبالغة 6.3 مليار دولار، سوى نحو عشرين دقيقة — لكن الهجمات كانت تُدبَّر منذ أشهر.
هذا ما ورد في تقييم أولي نشرته باينانس يوم الثلاثاء بشأن كيفية تعرّضها لأكبر سرقة إلكترونية في التاريخ، نفذها قراصنة حدّد مكتب التحقيقات الفيدرالي أنهم وحدة ترعاها الدولة في كوريا الشمالية.
وتُظهر النتائج أن القراصنة حاولوا أولًا اختبار أنظمة باينانس الأمنية واختراقها في يونيو، لكن منصة العملات المشفرة تمكنت من رصد تلك المحاولة وإيقافها.
ورغم فشل المحاولة، فقد أتاحت للقراصنة — الذين حدّدهم مكتب التحقيقات الفيدرالي بأنهم وحدة عسكرية كورية شمالية تُسمى «TraderTraitor» — معرفة المزيد عن باينانس وأنظمتها.
ثم عاود القراصنة المحاولة. ففي سبتمبر، تواصل شخص مع مهندس في باينانس عبر منصة للبحث عن وظائف، مدعيًا أنه «مدير مشروع» في شركة تبيّن أنها وهمية.
وأجرى المهندس بعد ذلك مقابلة أولية مع شخص زعم أنه ممثل للموارد البشرية في الشركة الوهمية. وقالت المنصة إن القراصنة استخدموا هذه المقابلة «لبناء الثقة» مع موظف باينانس. بل إن الشخص الذي أجرى المقابلة شارك حسابات مزعومة على وسائل التواصل الاجتماعي، إلى جانب صور ومقاطع فيديو شخصية مع مهندس باينانس.
وقالت باينانس في تقييمها: «كان هذا أكثر تطورًا وخداعًا من أساليب الهندسة الاجتماعية التي رأيناها سابقًا».
ثم انقضّ القراصنة
بعد ذلك، أُبلغ المهندس بأنه سيجري مقابلة ثانية مع من زُعم أنه الرئيس التنفيذي للشركة، عبر تطبيق دردشة اجتماعية شهير. وخلال هذه المقابلة، طُلب من موظف باينانس — الذي كان يستخدم حاسوبه المحمول الخاص بالعمل — تنزيل «مهمة» ضمن إجراءات التوظيف.
لكن «المهمة» كانت تحتوي على شيفرة خبيثة مكّنت القراصنة من تنفيذ هجوم انتهى الأسبوع الماضي باستيلائهم على عملات مشفرة تزيد قيمتها على 6 مليارات دولار.
#CryptoNewss #BTC #crypto #Binance #CryptoCommunitys