هذا تذكير جاد بأن أمن العملات الرقمية يبدأ بالأشخاص، لا بالتكنولوجيا وحدها. 😳 يمكن للمقابلات الوهمية والتنزيلات الخبيثة أن تعرّض أنظمة بأكملها للخطر. هل ترى أن تدريب الموظفين على الأمن أصبح الآن بأهمية أمن منصات التداول؟ 🔐 $BTC
BTC VIVA
·
--
بدأ اختراق باينانس البالغة قيمته 6.3 مليارات دولار بمقابلة عمل زائفة: المنصة تكشف تفاصيل أكبر هجوم على العملات المشفرة
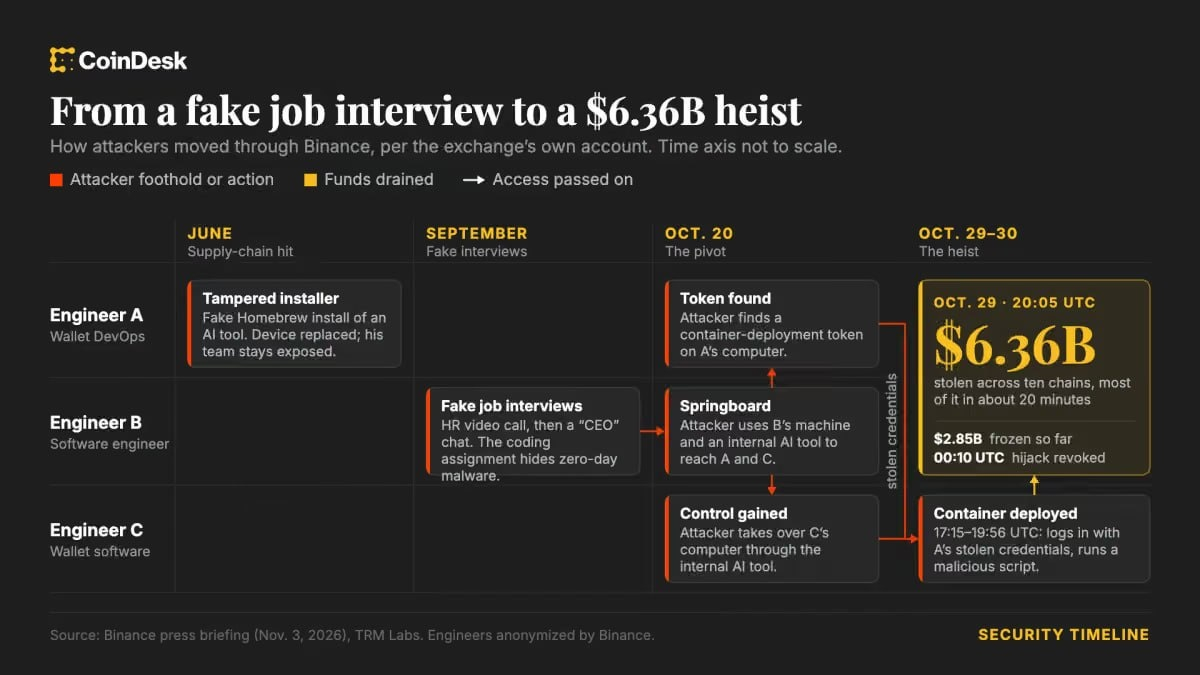
كان أكبر اختراق في تاريخ العملات المشفرة، والذي بلغت قيمته 6.3 مليارات دولار، نتيجة عملية استمرت لأشهر.
إليك كيف جرى هجوم القراصنة الكوريين الشماليين:
➡️ مقابلة عمل زائفة (سبتمبر): تواصل القراصنة مع مهندس برمجيات في باينانس، منتحلين صفة مسؤولي توظيف. وبعد جولتين من مقابلات الفيديو، طلبوا منه تنزيل «مهمة تجريبية». وقد احتوت على استغلال «لثغرة يوم الصفر» — وهو برنامج ضار لم تتمكن برامج مكافحة الفيروسات من اكتشافه.
➡️ أداة ذكاء اصطناعي مزيفة (يونيو): ثبّت مطور آخر حزمة ضارة عبر مدير الحزم Homebrew أثناء بحثه عن أدوات للذكاء الاصطناعي. ورغم استبدال الجهاز، تمكن القراصنة من الاحتفاظ بإمكانية الوصول.
➡️ اختراق الأنظمة (20–29 أكتوبر): استخدم المهاجمون محطة عمل هندسية مخترقة وأداة ذكاء اصطناعي داخلية للوصول إلى حواسيب اثنين من المختصين المسؤولين عن «المحافظ الساخنة». وفي 29 أكتوبر، استخدموا بيانات اعتماد مسروقة لتنفيذ نص برمجي ضار.
➡️ بدأ سحب الأموال في الساعة 20:05 بالتوقيت العالمي المنسق، مستفيدين من معيار Ethereum EIP-7702 للحصول على تفويض بتنفيذ عمليات على المحافظ الساخنة. وبفضل نظام الحوسبة متعددة الأطراف (MPC)، أُوقف المهاجمون بنجاح بعد بضع ساعات. #HackerAlert #BinanceHack2026